


Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

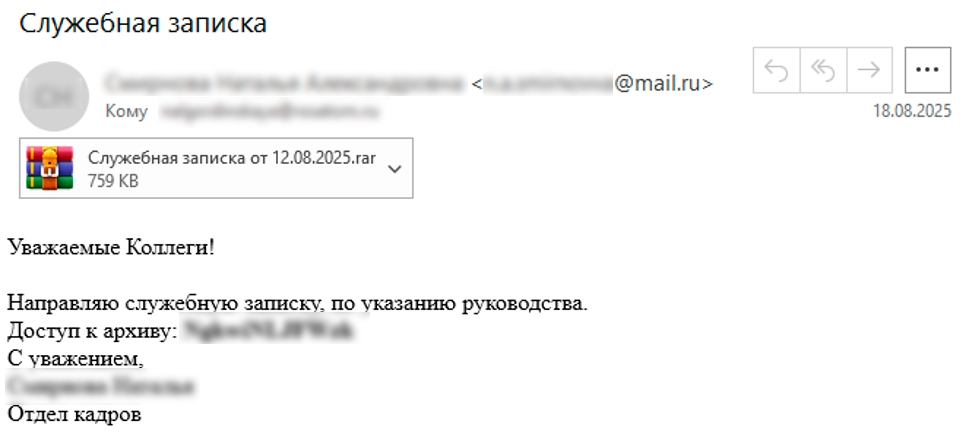
Зафиксированы новые атаки APT-группы Cavalry Werewolf с целью шпионажа. Вредоносные имейл-сообщения, разосланные в российские организации, были написаны от имени сотрудников различных министерств Киргизии.

Злоумышленники, по словам BI.ZONE, умело имитировали официальную переписку. Целями шпионских атак являлись госучреждения, энергетические компании, а также предприятия горнодобычи и обрабатывающей промышленности.

Целевые рассылки в основном проводились с поддельных адресов отправителя. Иногда использовался контактный имейл одной из киргизских госструктур, указанный на ее сайте (ящик, по всей видимости, взломан).

«Мимикрия под госслужащих стран СНГ — это способ вызвать у пользователя доверие и подтолкнуть его открыть письмо с вложениями, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Важно помнить, что организации, под которые маскируются злоумышленники, не несут ответственности за действия преступников и причиненный в результате ущерб».

К фальшивкам был прикреплен RAR-архив, якобы содержащий важный документ, а на самом деле кастомного зловреда — скрипт FoalShell либо трояна StallionRAT, управляемого через Telegram.


В ходе расследования аналитики также обнаружили вредоносные файлы с именами на таджикском, английском и арабском языках. Не исключено, что шпионская группировка готовит новые атаки на территории Средней Азии и стран Ближнего Востока.

По данным экспертов, APT-группа Cavalry Werewolf, она же YoroTrooper, Tomiris и Silent Lynx, активна с августа 2022 года. Ее в основном интересуют госсектор и сфера финансов стран СНГ; в атаках используются и общедоступные инструменты, и собственные разработки (на Python, Go и PowerShell).

Боевой арсенал Cavalry Werewolf регулярно обновляется — так, сейчас они опробуют модификацию AsyncRAT, написанную на Rust. Опенсорсный инструмент удаленного администрирования уже несколько лет доступен на GitHub, и вирусописатели время от времени создают вредоносные клоны.

Согласно статистике BI.ZONE, в период с января по июль 2025 года доля кибершпионажа в общем объеме атак по России возросла до 36%. В 2023 году этот показатель составил 15%, в 2024-м — 21%.

Карты Мир научились платить через смарт-часы без интернета

Владельцы карт «Мир» теперь могут расплачиваться смарт-часами. Национальная система платёжных карт запустила новую версию Mir Pay для носимых устройств, где достаточно разбудить экран поворотом запястья и поднести часы к терминалу. Смартфон во время оплаты доставать не потребуется.

Подключение к интернету часам тоже не нужно: необходимая информация для проведения транзакций заранее сохраняется в памяти устройства. В НСПК утверждают, что платёж проходит практически мгновенно, выяснил «Код Дурова».

Сервис доступен клиентам всех банков, работающих с Mir Pay. То есть отдельного списка поддерживаемых кредитных организаций для часов не предусмотрено, главным ограничением пока остаётся само устройство.

На старте выбор довольно скромный. По имеющимся данным, оплата работает на Huawei Watch 5 и Huawei Watch Ultimate 2 под управлением HarmonyOS 5.0 и новее.

Приложение Mir Pay для часов можно установить через AppGallery. В НСПК обещают постепенно расширять перечень совместимых моделей, но конкретных устройств и сроков пока не называют.

О планах добавить оплату часами оператор платёжной системы рассказывал ещё в июне на своей технологической конференции. Теперь функция добралась до пользователей и превращает смарт-часы из фитнес-трекера с уведомлениями в полноценный платёжный инструмент.

RSS: Новости на портале Anti-Malware.ru