


Лаборатория Касперского и Атом создали систему защиты приложений в авто

Лаборатория Касперского и Атом создали систему защиты приложений в авто

Лаборатория Касперского и Атом создали систему защиты приложений в авто

На конференции Kaspersky Industrial Cybersecurity Conference представители компаний рассказали о новой технологии авторизации, которая разграничивает права на уровне приложений. Она защищает поток данных и обеспечивает корректную работу автомобиля с учётом требований безопасности.

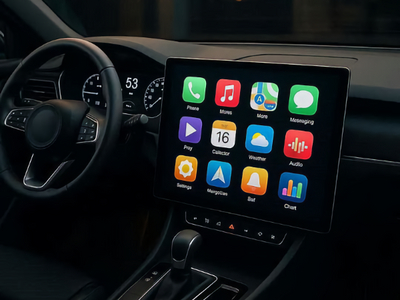
У электромобиля Атом многие функции — от мультимедиа до управления дверями и климат-контролем — связаны с одним электронным блоком и единым интерфейсом. Это даёт пользователям доступ к онлайн-сервисам, а разработчикам — возможность создавать приложения для экосистемы.

Основная задача состояла в том, чтобы защитить систему от вредоносных программ, сохранив при этом возможность управлять автомобилем через надёжные приложения. Для этого и была создана новая технология авторизации: она позволяет безопасно использовать сторонний софт на головном устройстве автомобиля.

«Мы создаём автомобиль, который работает как мобильная операционная система: платформа с открытым API, где любой разработчик может предложить новую услугу или функцию. Ключевым достижением стало внедрение уникальной на рынке технологии разграничения прав на уровне приложений. Благодаря совместной разработке с „Лабораторией Касперского” на одном электронном блоке безопасно соседствуют как доверенный софт, отвечающий за критические операции, так и сторонние программы», — прокомментировал Булат Рахимбердиев, директор департамента информационных технологий бренда Атом.

«Вместе с командой Атома мы разработали уникальную технологию, которая позволяет сохранить баланс между безопасностью и новым пользовательским опытом — взаимодействием с информационно-развлекательными системами автомобиля. Инновация даёт возможность автопроизводителям сохранять контроль над критически важными приложениями при расширении функциональности за счёт сторонних разработчиков. Это решение открывает путь к созданию по-настоящему „умных” и одновременно защищённых транспортных средств. Мы уверены, что подобный подход в ближайшие годы станет стандартом для всей отрасли», — сказал Андрей Карабань, главный технологический эксперт отдела разработки автомобильных решений на базе KasperskyOS.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru