


Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Тихая установка: в Chromium нашли баг для скрытой подмены расширений

Исследователи нашли новый способ тихо устанавливать свои расширения в Chrome и других браузерах на базе Chromium. И всё это без лишних предупреждений для пользователя. Фокус в том, как браузеры хранят настройки аддонов.

Обычно для контроля используются специальные JSON-файлы в AppData, где зашиты установленные расширения и проверочные коды (MAC). Но учёные показали, что эти проверки можно обойти всего одной аккуратной записью на диск.

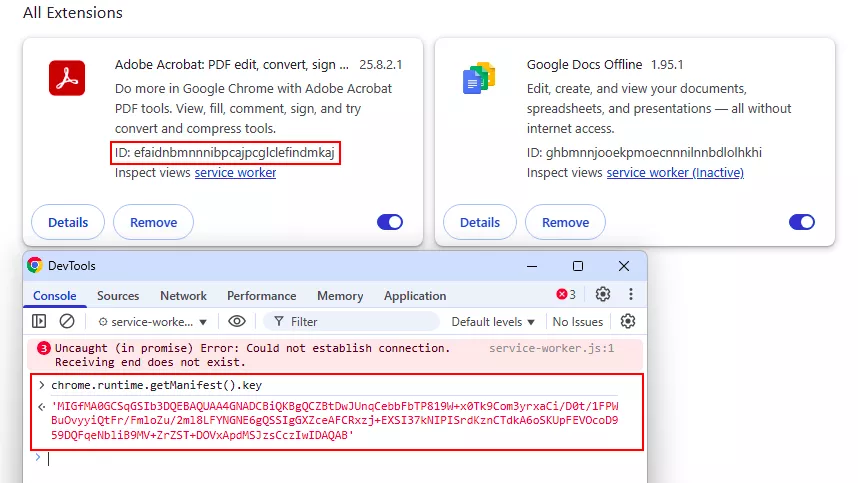
Метод работает так: сначала атакующий вычисляет ID нужного расширения, потом вытаскивает из ресурсов браузера секретный ключ для подписи и генерирует правильные коды проверки.

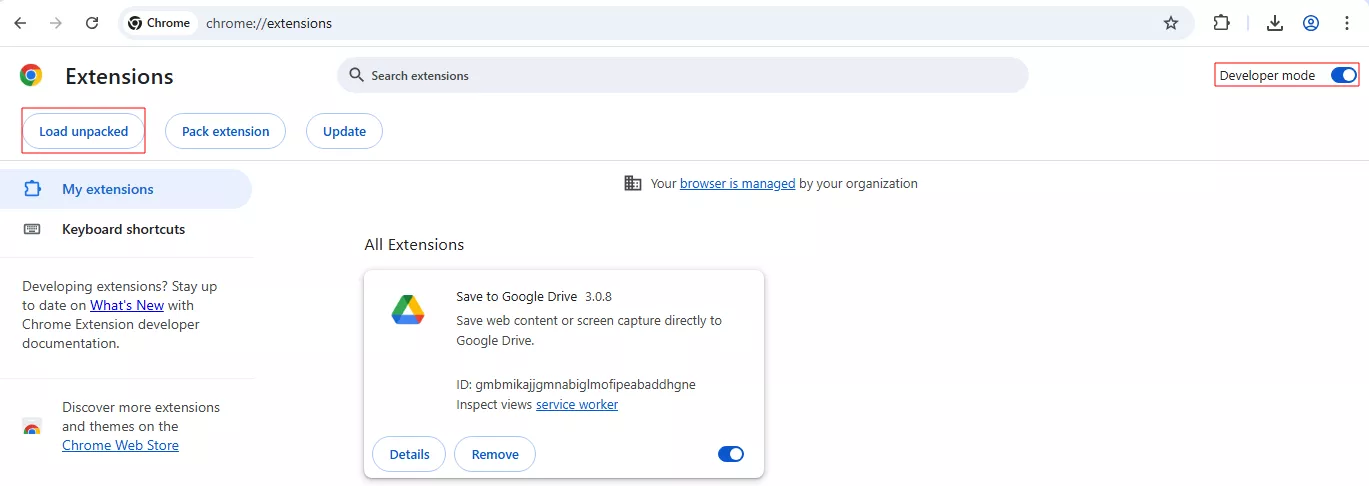
После чего остаётся переписать настройки — и браузер послушно запускает «левое» расширение при старте. Причём никаких флагов в командной строке или скачиваний из магазина Chrome не нужно.


Отдельная хитрость — так называемый «extension stomping»: если локальное расширение имеет тот же ID, что и официальное из Chrome Web Store, то приоритет получит именно локальная версия. А это прямой путь для маскировки под разрешённые админами плагины.


Даже групповые политики в доменной сети не спасают: их можно подделать или просто удалить ключи в реестре (HKCU\Software\Policies\Google\Chrome).

Для атакующих это означает тихую и надёжную точку закрепления в системе, а для защитников — новые головные боли. Эксперты советуют мониторить изменения файлов настройки, проверять переключения режима разработчика и следить за подозрительными правками в реестре.

В итоге исследование показало слабое место всей архитектуры Chromium: статический HMAC-ключ и доступность файлов для записи. Чтобы закрыть дыру, придётся выносить проверки глубже в систему или усиливать шифрование на уровне ОС.

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru