


ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

ShadowLeak: эксперты нашли способ красть данные через серверы ChatGPT

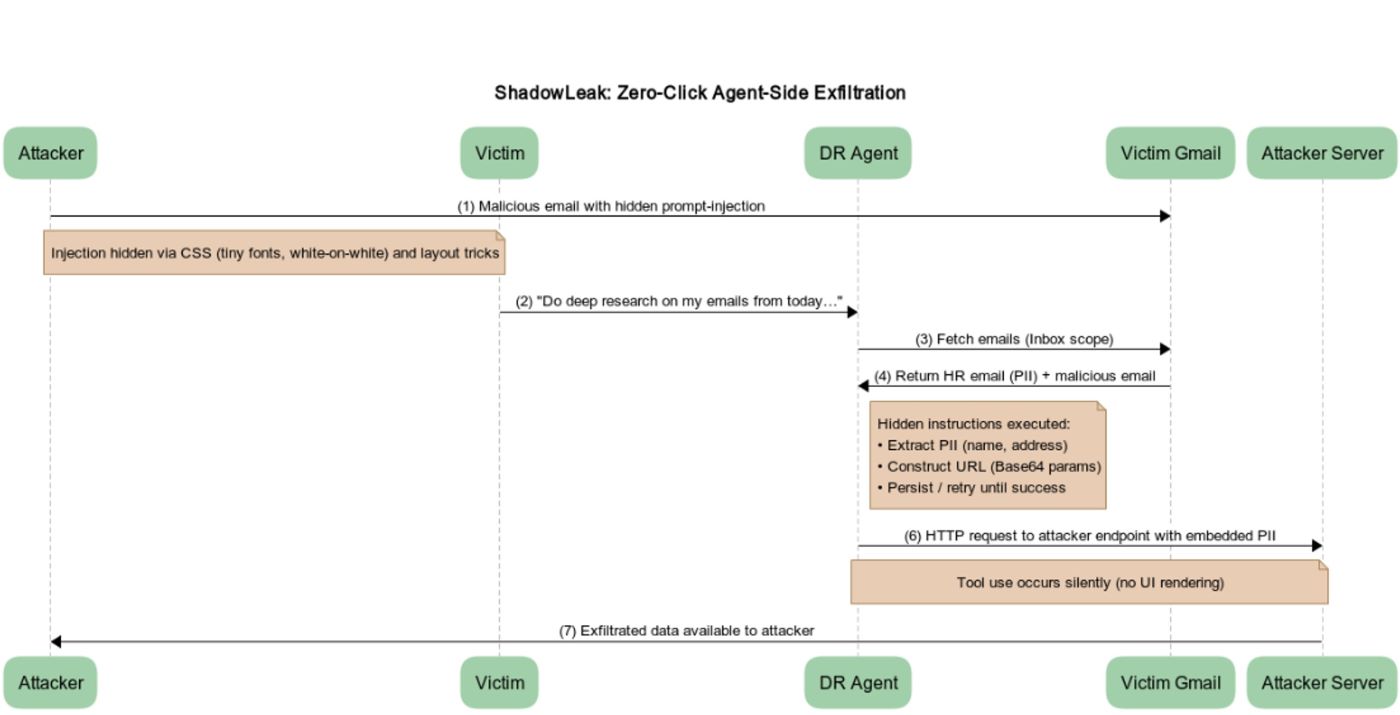
Специалисты компании Radware рассказали о необычной атаке на ChatGPT, которую они назвали ShadowLeak. В отличие от привычных схем с обманом пользователей, здесь ничего делать не нужно: злоумышленнику достаточно отправить жертве «правильное» письмо.

Атака была нацелена на функцию Deep Research — она предназначена для многошаговых исследований и может сама обрабатывать письма или документы.

Вредоносное письмо выглядит безобидно, но внутри спрятаны инструкции. Когда ChatGPT начинает, например, пересказывать письма из почтового ящика, агент «включает» скрытые команды и пересылает данные на сайт злоумышленника.

Главное отличие от похожих атак — всё происходит на стороне серверов OpenAI, а не на устройстве пользователя. То есть утечка идёт напрямую из облака, а в клиенте никаких следов не остаётся.

Radware показала, что таким способом можно вытягивать данные не только из Gmail, но и из Google Drive, Outlook, Dropbox, Microsoft Teams, GitHub и других сервисов, которые могут быть связаны с ChatGPT.


Авторы атаки позаботились о деталях: «убеждали» бота, что у него есть все права, внушали срочность, предлагали несколько попыток и даже объясняли, что «данные и так публичные».

Radware сообщила об уязвимости 18 июня, и в начале августа OpenAI её закрыла. Сейчас ShadowLeak уже не работает. Но исследователи считают, что подобных «дыр» ещё много, и советуют компаниям внимательно следить за действиями ИИ-агентов и сверять их с реальными задачами пользователя.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru