


Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

Здравоохранение и госсектор вошли в топ отраслей по кибератакам в 2025 году

По данным центра Solar 4RAYS, во втором квартале 2025 года на одну российскую организацию в среднем приходилось более 160 заражений вредоносными программами — это на 20% больше, чем в начале года. Хакеры используют такие атаки не только для шпионажа, но и ради заработка на украденных данных. Чаще всего под удар попадают здравоохранение, госсектор, промышленность и ТЭК.

Хотя количество организаций, где фиксировались заражения, снизилось на 23% (до 17 тысяч), среднее число атак на одну компанию выросло.

Эксперты объясняют это сезонным фактором: летом активность и хакеров, и ИБ-служб обычно снижается, а значит, атаки дольше остаются незамеченными. При этом прогнозируется, что осенью число атакованных организаций вырастет.

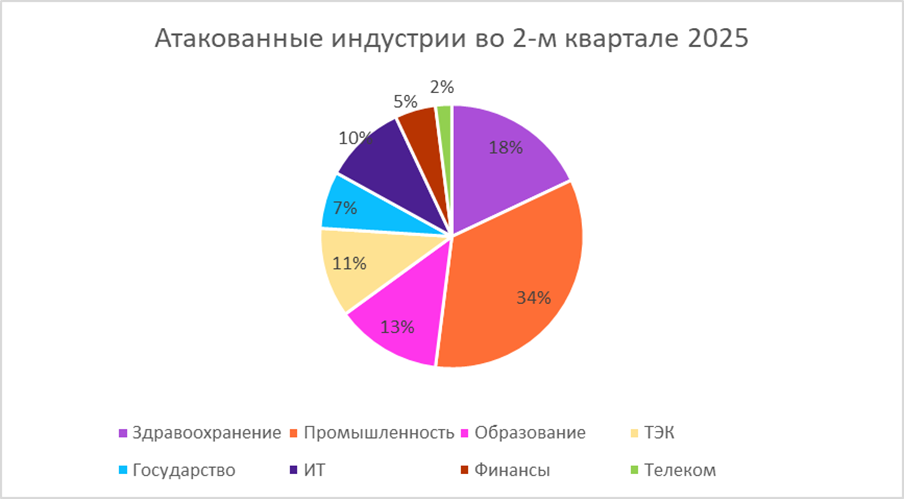
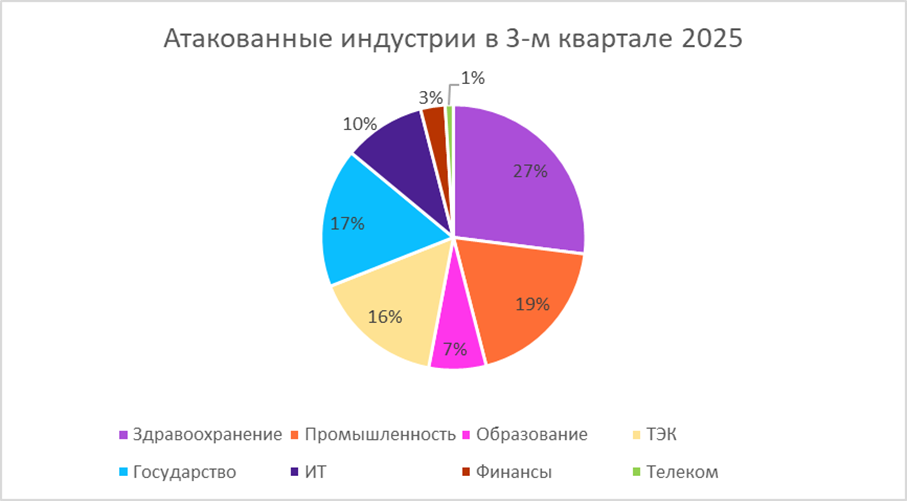
Во втором квартале больше всего заражений пришлась на промышленность (36%), медицину (18%), образование (13%) и ТЭК (11%). Но уже в июле–августе ситуация изменилась: доля заражений в медучреждениях выросла до 27%, а в госсекторе почти удвоилась — до 17%. В этих сферах заметно увеличилось и среднее число атак на одну организацию.


Если в начале года чаще всего фиксировались стилеры (ПО для кражи данных), то к середине года их доля снизилась до 28%, а заметно выросла активность APT-группировок (35%) и вредоносов для удалённого доступа (RAT) — до 23%. По словам специалистов, такие программы сложнее обнаружить, а их использование позволяет злоумышленникам не только похищать данные, но и перепродавать доступ к заражённым системам.


Около 35% заражений майнерами и ботнетами было зафиксировано именно в сетях медицинских организаций. Причины — быстрый темп цифровизации при недостаточном уровне защиты и высокая ценность медицинских данных, которые часто используют для вымогательства.

Наибольший интерес у атакующих вызывают сферы с критически важными данными и инфраструктурой — ТЭК, промышленность, госсектор и медицина. При этом риск успешной атаки возрастает там, где уровень киберзащиты остаётся низким.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru