


Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Раскрыты детали уязвимости в LG WebOS, которую продемонстрировали участники майского состязания TyphoonPWN 2025 в Сеуле. Эксплойт позволяет обойти аутентификацию и получить полный доступ к ТВ-системе.

Данная проблема классифицируется как выход за пределы рабочего каталога и была выявлена в LG 43UT8050 с WebOS 24. Не исключено, что ей подвержены и другие смарт-телевизоры вендора.

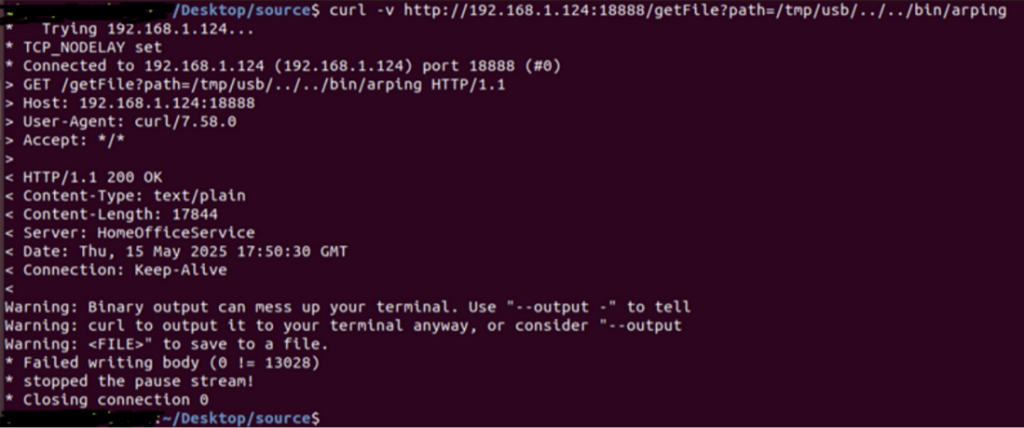
В появлении уязвимости повинна служба браузера WebOS, которая автоматически открывает порт 18888 при подключении USB-накопителя, предоставляя пирам доступ к папке /tmp/usb или /tmp/home.office.documentviewer через API.

Как оказалось, этот механизм расшаривания контента содержит изъян: приложение не проверяет путь к файлу, что провоцирует неавторизованные загрузки из других локаций.


Используя уязвимость, злоумышленник может добраться до файла базы данных с ключами аутентификации пиров и с их помощью обойти защиту сервиса secondscreen.gateway. Доступ к этой службе позволяет активировать режим разработчика, внедрить вредоноса и в итоге перехватить контроль над IoT-устройством.

В LG подтвердили наличие уязвимости и недавно выпустили информационный бюллетень. PoC-эксплойт уже в паблике, пользователям рекомендуется устанавливать обновления прошивок по мере их выхода.

Пару лет назад баг-хантеры из Bitdefender обнаружили в LG WebOS четыре уязвимости, открывающие возможность для угона 90 тыс. смарт-устройств. А в прошлом году телевизоры LG уличили в покушении на слежку за пользователями.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru