


Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Уязвимость в WebOS позволяет захватить контроль над смарт-телевизором LG

Раскрыты детали уязвимости в LG WebOS, которую продемонстрировали участники майского состязания TyphoonPWN 2025 в Сеуле. Эксплойт позволяет обойти аутентификацию и получить полный доступ к ТВ-системе.

Данная проблема классифицируется как выход за пределы рабочего каталога и была выявлена в LG 43UT8050 с WebOS 24. Не исключено, что ей подвержены и другие смарт-телевизоры вендора.

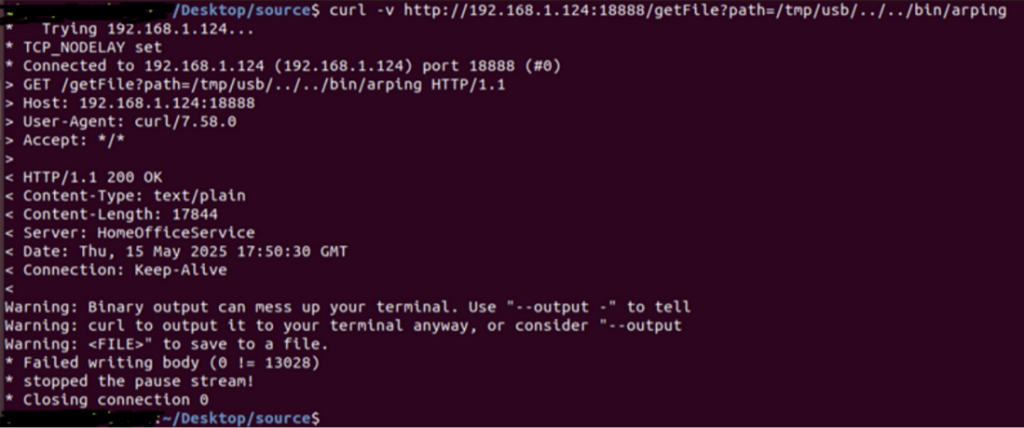
В появлении уязвимости повинна служба браузера WebOS, которая автоматически открывает порт 18888 при подключении USB-накопителя, предоставляя пирам доступ к папке /tmp/usb или /tmp/home.office.documentviewer через API.

Как оказалось, этот механизм расшаривания контента содержит изъян: приложение не проверяет путь к файлу, что провоцирует неавторизованные загрузки из других локаций.


Используя уязвимость, злоумышленник может добраться до файла базы данных с ключами аутентификации пиров и с их помощью обойти защиту сервиса secondscreen.gateway. Доступ к этой службе позволяет активировать режим разработчика, внедрить вредоноса и в итоге перехватить контроль над IoT-устройством.

В LG подтвердили наличие уязвимости и недавно выпустили информационный бюллетень. PoC-эксплойт уже в паблике, пользователям рекомендуется устанавливать обновления прошивок по мере их выхода.

Пару лет назад баг-хантеры из Bitdefender обнаружили в LG WebOS четыре уязвимости, открывающие возможность для угона 90 тыс. смарт-устройств. А в прошлом году телевизоры LG уличили в покушении на слежку за пользователями.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru