


Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Специалисты QiAnXin XLab уже год отслеживают DDoS-атаки с участием AISURU и уверены, что рекордный по мощности флуд, зафиксированный в прошлом месяце Cloudflare, был сгенерирован именно этим ботнетом.

Китайским экспертам удалось выявить трех операторов вредоносной сети. Один из них, с ником Snow, отвечает за разработку DDoS-бота, некто Tom — за поиск уязвимостей для распространения инфекции, Forky — за сдачу ботнета в аренду.

В апреле этого года Tom взломал сервер, с которого Totolink раздает обновления прошивки для своих роутеров, и внедрил вредоносный скрипт (t.sh), выполняющий перенаправление на загрузку AISURU.

В результате численность ботнета за короткий срок перевалила за 100 тысяч. В настоящее время, по оценке исследователей, в его состав входят около 300 тыс. зараженных устройств, способных дружными усилиями создать DDoS-флуд мощностью до 11,5 Тбит/с.

Для распространения AISURU в основном используются уязвимости N-day в роутерах D-Link, Linksys, Zyxel, SDK Realtek, а также в IP-камерах. Конкуренции зловред не терпит: так, он в какой-то момент угнал все видеорегистраторы nvms9000 у RapperBot.

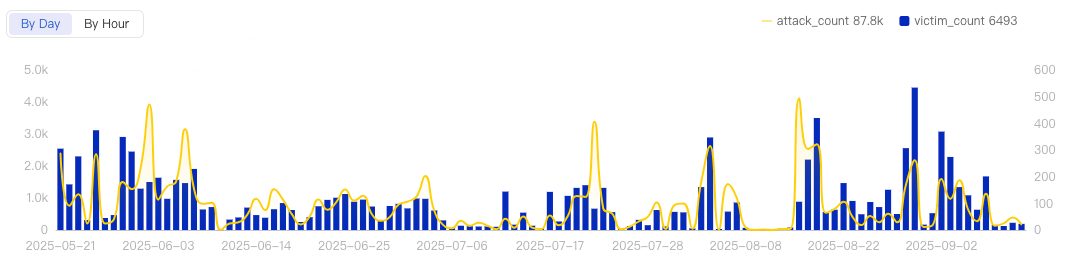
Особой избирательности в выборе целей для DDoS-атак не замечено. Их число может доходить до нескольких сотен в сутки.


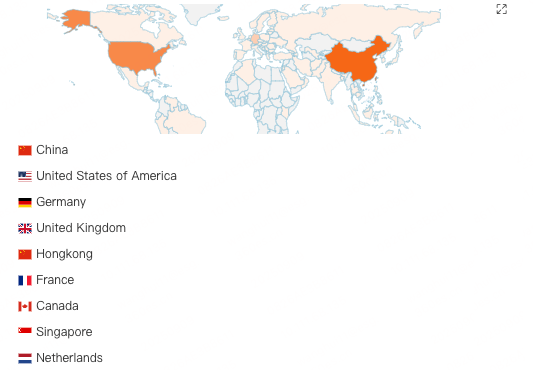
География мишеней — в основном Китай, США, Германия, Великобритания и Гонконг.


В новейших образцах AISURU реализована также прокси-функциональность. С этой целью им придан опциональный модуль для проверки скорости интернета по Speedtest.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru