


Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Рекордную DDoS-атаку в 11,5 Тбит/с провели с ботнета из 300 тыс. роутеров

Специалисты QiAnXin XLab уже год отслеживают DDoS-атаки с участием AISURU и уверены, что рекордный по мощности флуд, зафиксированный в прошлом месяце Cloudflare, был сгенерирован именно этим ботнетом.

Китайским экспертам удалось выявить трех операторов вредоносной сети. Один из них, с ником Snow, отвечает за разработку DDoS-бота, некто Tom — за поиск уязвимостей для распространения инфекции, Forky — за сдачу ботнета в аренду.

В апреле этого года Tom взломал сервер, с которого Totolink раздает обновления прошивки для своих роутеров, и внедрил вредоносный скрипт (t.sh), выполняющий перенаправление на загрузку AISURU.

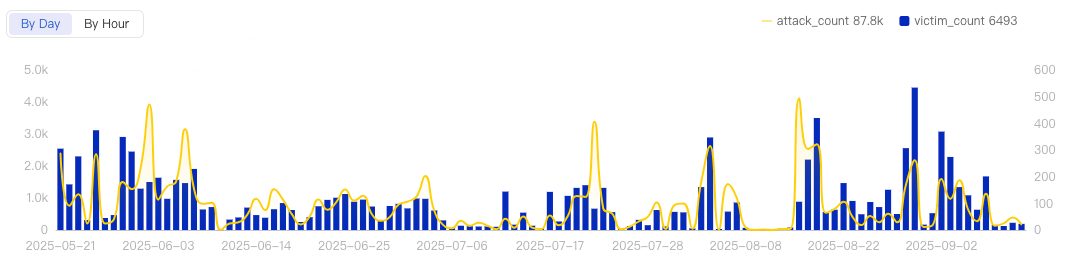
В результате численность ботнета за короткий срок перевалила за 100 тысяч. В настоящее время, по оценке исследователей, в его состав входят около 300 тыс. зараженных устройств, способных дружными усилиями создать DDoS-флуд мощностью до 11,5 Тбит/с.

Для распространения AISURU в основном используются уязвимости N-day в роутерах D-Link, Linksys, Zyxel, SDK Realtek, а также в IP-камерах. Конкуренции зловред не терпит: так, он в какой-то момент угнал все видеорегистраторы nvms9000 у RapperBot.

Особой избирательности в выборе целей для DDoS-атак не замечено. Их число может доходить до нескольких сотен в сутки.


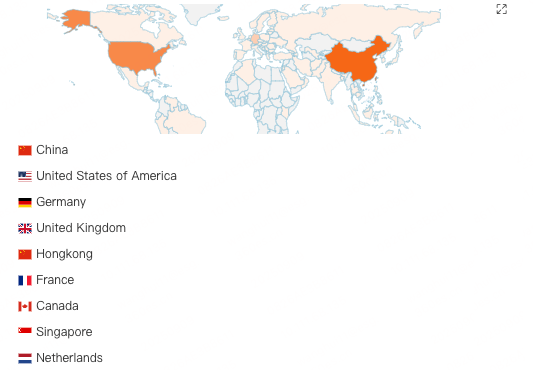
География мишеней — в основном Китай, США, Германия, Великобритания и Гонконг.


В новейших образцах AISURU реализована также прокси-функциональность. С этой целью им придан опциональный модуль для проверки скорости интернета по Speedtest.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru