


HybridPetya: наследник Petya научился обходить защиту UEFI Secure Boot

HybridPetya: наследник Petya научился обходить защиту UEFI Secure Boot

HybridPetya: наследник Petya научился обходить защиту UEFI Secure Boot

Исследователи из ESET рассказали о новом вымогателе, получившем имя HybridPetya. Этот зловред напоминает печально известные Petya и NotPetya, но с важным отличием: он умеет обходить механизм безопасной загрузки в UEFI-системах, используя уязвимость, закрытую Microsoft в январе 2025 года.

По словам экспертов, первые образцы HybridPetya были загружены на VirusTotal в феврале.

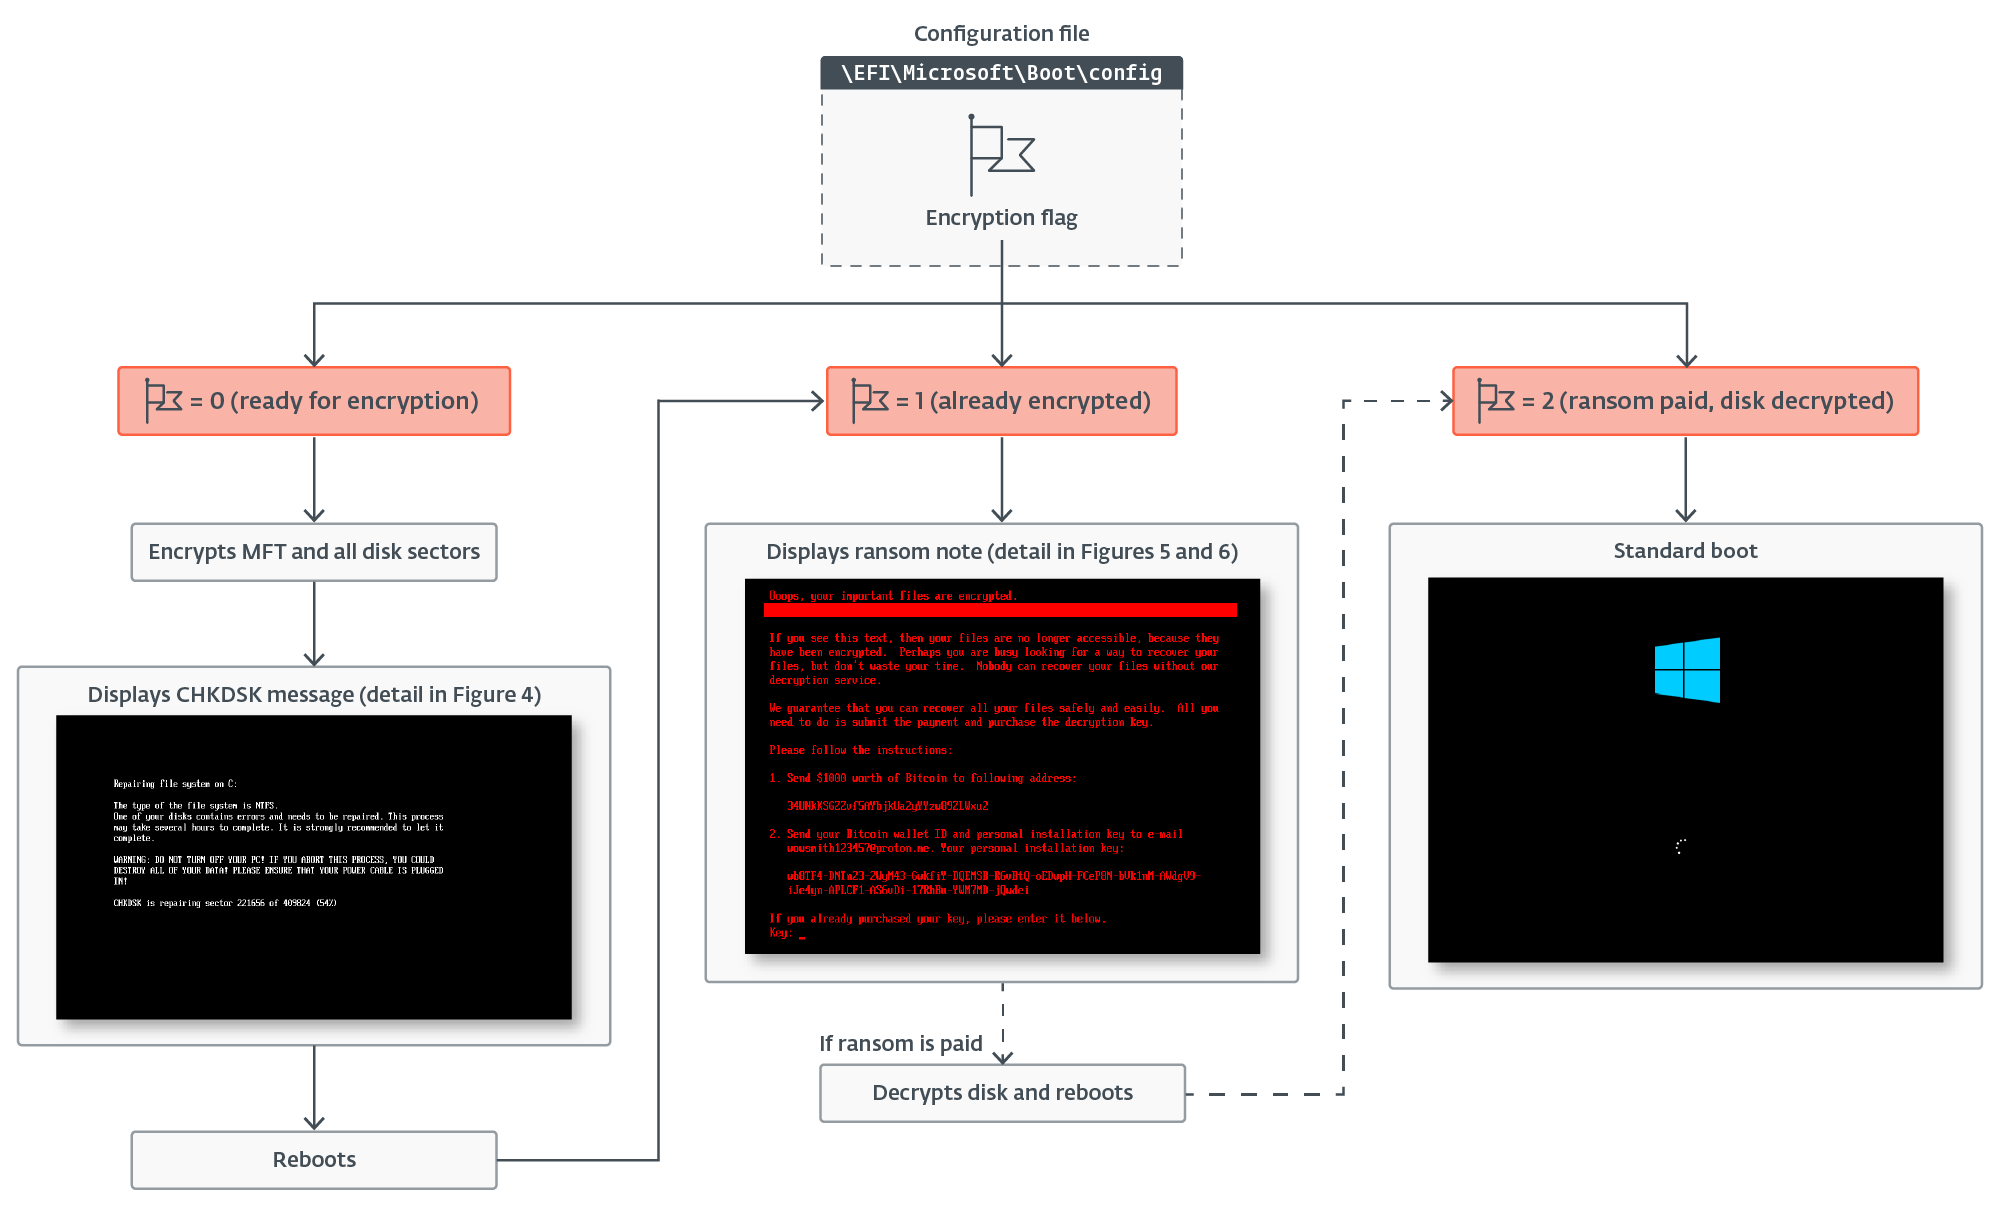
Принцип работы знаком (встречался у Petya): программа шифрует главную таблицу файлов — ключевую структуру NTFS-разделов, где хранится информация обо всех файлах. Но теперь к этому добавился новый трюк — установка вредоносного EFI-приложения прямо в EFI System Partition.


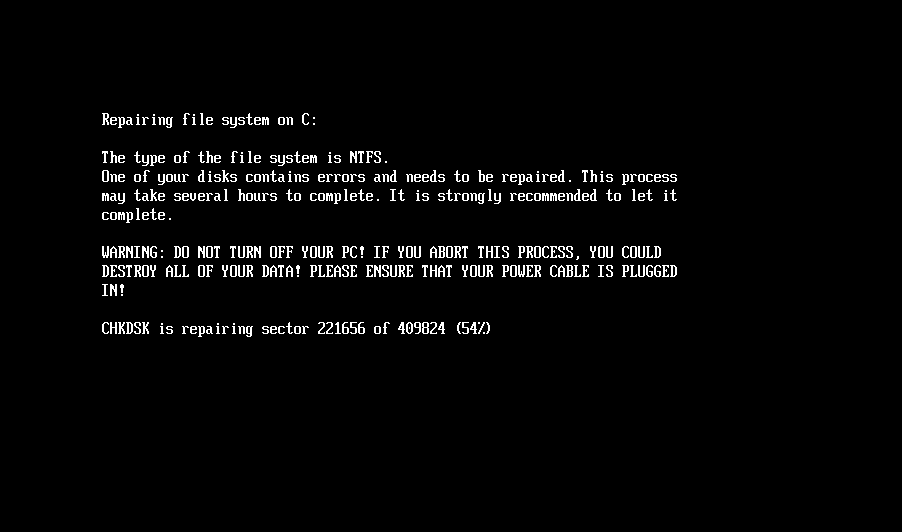
У HybridPetya два основных компонента: инсталлятор и буткит. Именно буткит отвечает за шифрование и вывод «поддельного» окна CHKDSK, будто система проверяет диск на ошибки.


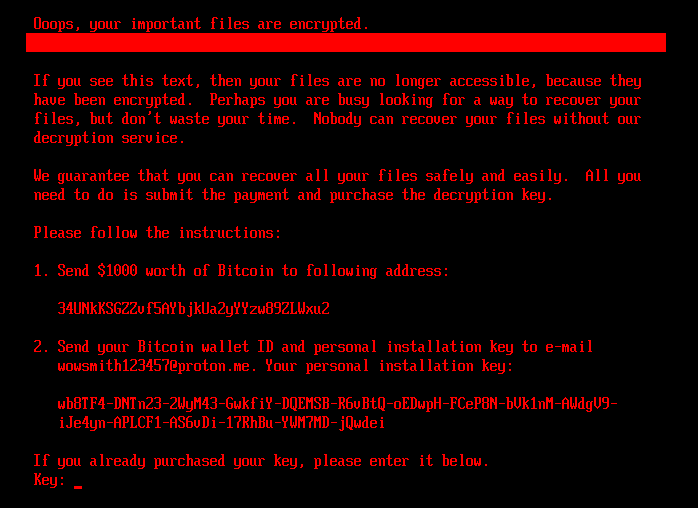
На самом деле в этот момент шифруются данные. Если диск уже зашифрован, жертве показывается записка с требованием заплатить $1000 в биткойнах. В кошельке злоумышленников на данный момент пусто, хотя с февраля по май туда пришло около $183.


Интересно, что в отличие от разрушительного NotPetya, новый вариант всё же предполагает расшифровку: после оплаты жертва получает ключ, и буткит запускает обратный процесс, восстанавливая оригинальные загрузчики Windows.

Некоторые версии HybridPetya используют уязвимость CVE-2024-7344 в UEFI-приложении Howyar Reloader. С её помощью можно обойти Secure Boot — защитный механизм, который должен предотвращать запуск неподписанных загрузчиков. Microsoft уже отозвала уязвимый бинарный файл в январском обновлении.

ESET подчёркивает: пока признаков активного распространения HybridPetya нет, возможно, это только семпл. Но сам факт появления таких образцов показывает, что атаки на UEFI и обход Secure Boot становятся всё более реальными и привлекательными — и для исследователей, и для киберпреступников.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru