


Head Mare использует цепочку бэкдоров в атаках на компании РФ и Беларуси

Head Mare использует цепочку бэкдоров в атаках на компании РФ и Беларуси

Head Mare использует цепочку бэкдоров в атаках на компании РФ и Беларуси

Кибергруппа Head Mare снова напомнила о себе — и на этот раз с обновлённым арсеналом. По данным «Лаборатории Касперского», летом 2025 года они провели новую волну атак на российские и белорусские компании.

Главное отличие от мартовских кампаний — теперь злоумышленники не ограничиваются одним бэкдором, а устанавливают целую цепочку.

В ход идут PhantomRemote, PhantomCSLoader и PhantomSAgent. Иногда к этому добавляются и SSH-туннели, чтобы закрепиться в инфраструктуре и держать удалённый доступ под рукой. По сути, логика проста: если один инструмент заметят и удалят, остальные останутся работать.


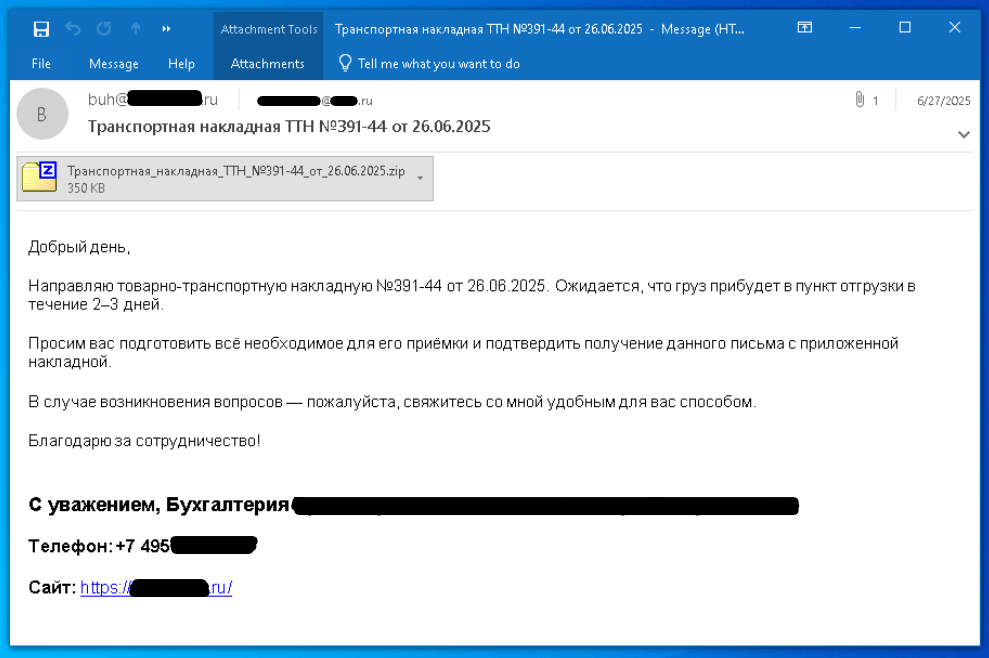
Атака по-прежнему стартует со стандартного сценария — рассылки писем с вредоносным вложением. В этот раз это был PhantomRemote, через который можно выполнять команды на заражённой машине.

Дальше в систему подтягиваются дополнительные компоненты — PhantomCSLoader и PhantomSAgent. Они написаны на разных языках, похожи по принципу связи с командным сервером, но отличаются внутренними механизмами. Такая комбинация усложняет задачу защитникам.

Хорошая новость в том, что продукты «Лаборатории Касперского» детектируют всю эту цепочку и способны блокировать атаки Head Mare.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru