


Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Швейцарская высшая техническая школа Цюриха снова напоминает миру, что история с Spectre ещё далека от финала. Исследователи из университета нашли новую уязвимость в процессорах AMD Zen и Intel Coffee Lake, которая позволяет гостевой виртуальной машине красть секреты у гипервизора.

Атака получила название VMSCAPE (CVE-2025-40300). Главное отличие от предыдущих Spectre-подобных приёмов — здесь злоумышленнику не нужны никакие хитрые модификации кода, вроде инъекций. Всё работает в дефолтной конфигурации.

В статье «VMSCAPE: Exposing and Exploiting Incomplete Branch Predictor Isolation in Cloud Environments», которую представят на симпозиуме IEEE по безопасности и конфиденциальности, авторы показали, что атака успешно бьёт по KVM и QEMU.

На практике они сумели считать криптографический ключ для дискового шифрования: скорость утечки составила около 32 байт в секунду на AMD Zen 4, весь процесс занял чуть больше 12 минут.


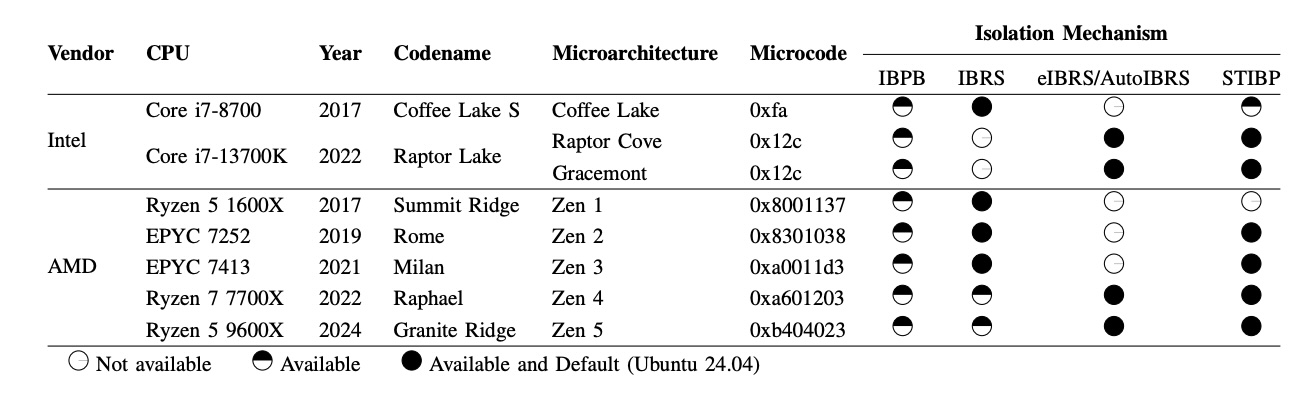
Под удар попали AMD Zen от первого до пятого поколения и Intel Coffee Lake. Исправить это железом не получится, поэтому разработчики ядра Linux внедрили программные меры защиты. Но без потерь не обошлось: в ряде сценариев падение производительности достигает 10%, хотя для Zen 4 замедление почти незаметное — около 1%.


VMSCAPE эксплуатирует недостаточное разделение предсказателей переходов между гостем и хостом. В результате происходит утечка из одной среды в другую. Для атаки используется новый приём vBTI — virtualization Branch Target Injection.

Как утверждают в Intel, уже существующие механизмы защиты от Spectre v2 (IBRS, IBPB и другие) помогают закрыть дыру, и вместе с сообществом Linux компания готовит обновления. AMD пообещала выпустить собственные патчи.

В качестве основной меры защиты предложено включение «IBPB before exit to userspace» — обновлённая версия подхода «IBPB-on-VMExit». Насколько это ударит по производительности, зависит от того, как часто виртуалка обращается к пользовательскому пространству: для эмулированных устройств накладные расходы ощутимее, чем для виртуализированных.

В любом случае патч будет активен на всех затронутых системах, включая новые AMD Zen 5 и даже свежие Intel-процессоры, которые напрямую уязвимы не были.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru