


Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Новая атака VMSCAPE: Spectre вернулся и бьёт по AMD Zen и Intel Coffee Lake

Швейцарская высшая техническая школа Цюриха снова напоминает миру, что история с Spectre ещё далека от финала. Исследователи из университета нашли новую уязвимость в процессорах AMD Zen и Intel Coffee Lake, которая позволяет гостевой виртуальной машине красть секреты у гипервизора.

Атака получила название VMSCAPE (CVE-2025-40300). Главное отличие от предыдущих Spectre-подобных приёмов — здесь злоумышленнику не нужны никакие хитрые модификации кода, вроде инъекций. Всё работает в дефолтной конфигурации.

В статье «VMSCAPE: Exposing and Exploiting Incomplete Branch Predictor Isolation in Cloud Environments», которую представят на симпозиуме IEEE по безопасности и конфиденциальности, авторы показали, что атака успешно бьёт по KVM и QEMU.

На практике они сумели считать криптографический ключ для дискового шифрования: скорость утечки составила около 32 байт в секунду на AMD Zen 4, весь процесс занял чуть больше 12 минут.


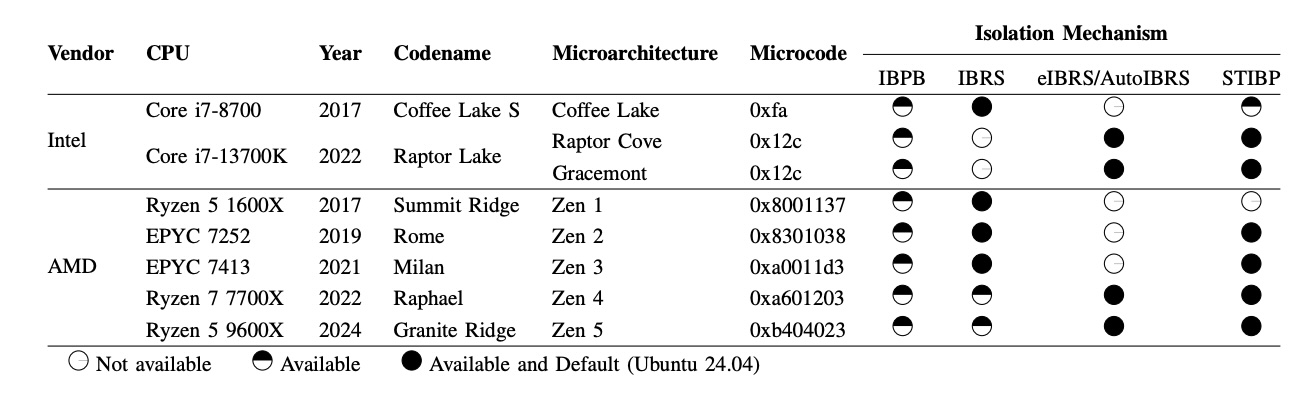
Под удар попали AMD Zen от первого до пятого поколения и Intel Coffee Lake. Исправить это железом не получится, поэтому разработчики ядра Linux внедрили программные меры защиты. Но без потерь не обошлось: в ряде сценариев падение производительности достигает 10%, хотя для Zen 4 замедление почти незаметное — около 1%.


VMSCAPE эксплуатирует недостаточное разделение предсказателей переходов между гостем и хостом. В результате происходит утечка из одной среды в другую. Для атаки используется новый приём vBTI — virtualization Branch Target Injection.

Как утверждают в Intel, уже существующие механизмы защиты от Spectre v2 (IBRS, IBPB и другие) помогают закрыть дыру, и вместе с сообществом Linux компания готовит обновления. AMD пообещала выпустить собственные патчи.

В качестве основной меры защиты предложено включение «IBPB before exit to userspace» — обновлённая версия подхода «IBPB-on-VMExit». Насколько это ударит по производительности, зависит от того, как часто виртуалка обращается к пользовательскому пространству: для эмулированных устройств накладные расходы ощутимее, чем для виртуализированных.

В любом случае патч будет активен на всех затронутых системах, включая новые AMD Zen 5 и даже свежие Intel-процессоры, которые напрямую уязвимы не были.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru