

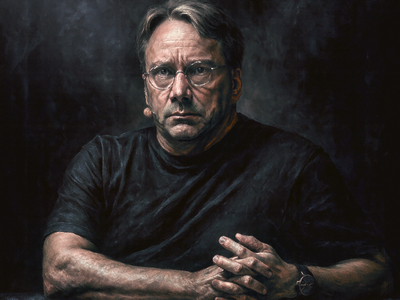

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс снова высказался жёстко — на этот раз против Link-тегов в коммитах ядра Linux. По его словам, в последние годы стало слишком часто встречаться бессмысленное добавление ссылок, которые в реальности не дают никакой дополнительной информации.

Обычно такие теги ведут просто на сам патч в рассылке LKML, что, по мнению Торвальдса, лишь тратит время.

Он признался, что надеялся найти там объяснение, зачем нужен тот или иной коммит, или ссылку на обсуждение проблемы, но вместо этого натыкался на «бесполезный мусор».

Линус подчеркнул: полезные ссылки он ценит, особенно если речь идёт о многочастных сериях патчей, где можно выйти на сопроводительное письмо или обсуждение.

Но 99% того, что он видит, по его словам, лишь мешает.

«Я ненавижу такие ссылки. Они только делают мою работу сложнее», — заявил он и отказался принять один из пул-реквестов именно из-за этого.

В будущем Торвальдс намерен быть строже: если Link-тег не несёт ценности, патч может не пройти. При этом он предложил подумать о механизмах, которые бы отсеивали «бездумное» добавление ссылок, и даже пошутил, что, возможно, здесь нашлось бы место для ИИ.

Итог простой: если вы отправляете патчи в ядро Linux, добавляйте ссылки только тогда, когда они действительно несут дополнительную информацию. Иначе рискуете попасть под гнев Линуса.

Буквально в апреле вокруг обновлений в Linux 6.15-rc4 вспыхнуло горячее обсуждение, в ходе которого Линус Торвальдс заявил, что чувствительные к регистру файловые системы — это ошибка.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru