


Вымогатели шантажируют художников угрозой обучить ИИ на их работах

Вымогатели шантажируют художников угрозой обучить ИИ на их работах

Вымогатели шантажируют художников угрозой обучить ИИ на их работах

Хакеры нашли новый способ давить на больное место — угрозу для художников использовать их работы в обучении нейросетей. 30 августа площадка Artists&Clients, где авторы находят заказчиков и выполняют индивидуальные проекты, подверглась атаке.

Сайт до сих пор не работает. По данным исследователей, за нападением стоит группировка LunaLock, известная по кампаниям с программами-вымогателями.

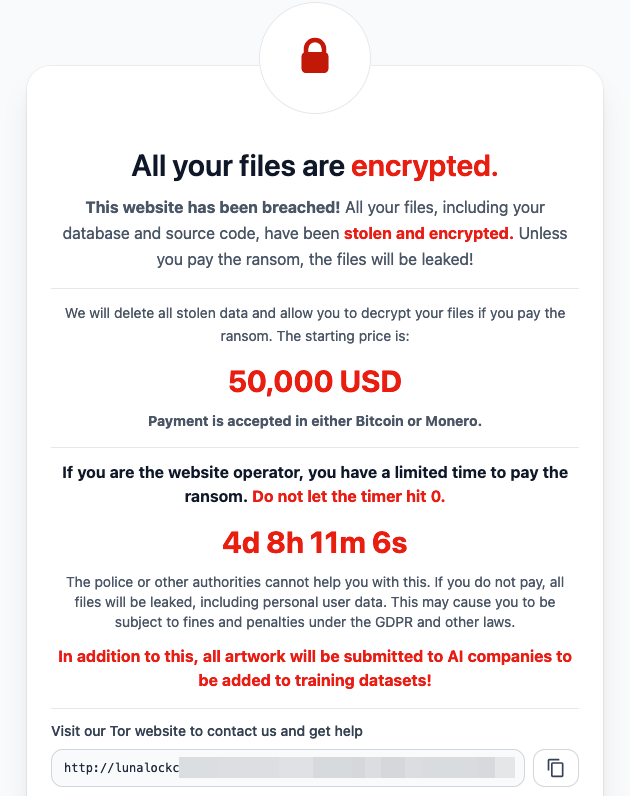
Злоумышленники заявили, что зашифровали все файлы и требуют $50 тыс. в Bitcoin или Monero. В противном случае, по их словам, украденные материалы будут добавлены в датасеты для обучения ИИ.


Для художников это звучит как худший сценарий: стили, над которыми они работали годами, могут оказаться в открытом доступе и быть скопированы машинами.

Artists&Clients пока никак публично не отреагировал на инцидент, поэтому неизвестно, планирует ли компания платить выкуп.

Теоретически, если у сервиса есть актуальные бэкапы, восстановление может пройти относительно быстро. Но угроза «слить» уникальные работы в базы для обучения ИИ повисла над сообществом как дополнительный удар — и по бизнесу, и по репутации.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru