


Вымогатели шантажируют художников угрозой обучить ИИ на их работах

Вымогатели шантажируют художников угрозой обучить ИИ на их работах

Вымогатели шантажируют художников угрозой обучить ИИ на их работах

Хакеры нашли новый способ давить на больное место — угрозу для художников использовать их работы в обучении нейросетей. 30 августа площадка Artists&Clients, где авторы находят заказчиков и выполняют индивидуальные проекты, подверглась атаке.

Сайт до сих пор не работает. По данным исследователей, за нападением стоит группировка LunaLock, известная по кампаниям с программами-вымогателями.

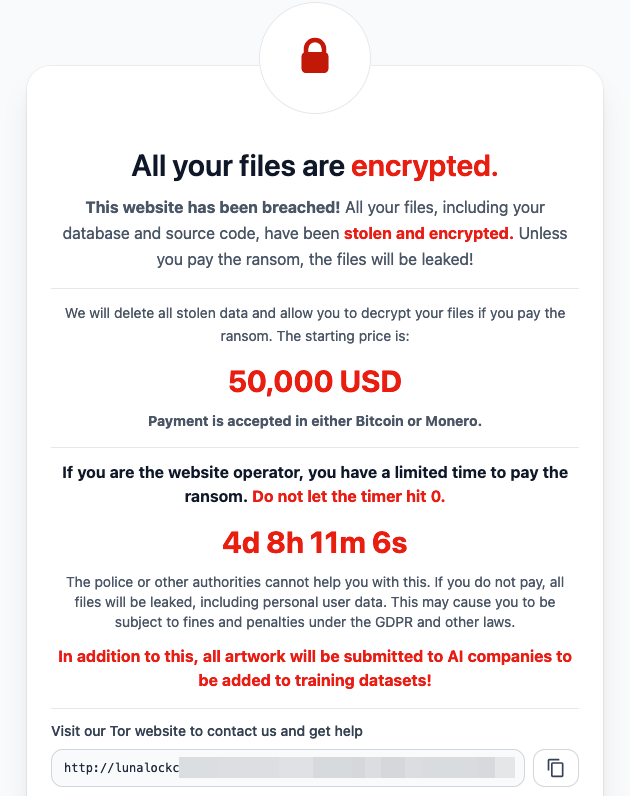
Злоумышленники заявили, что зашифровали все файлы и требуют $50 тыс. в Bitcoin или Monero. В противном случае, по их словам, украденные материалы будут добавлены в датасеты для обучения ИИ.


Для художников это звучит как худший сценарий: стили, над которыми они работали годами, могут оказаться в открытом доступе и быть скопированы машинами.

Artists&Clients пока никак публично не отреагировал на инцидент, поэтому неизвестно, планирует ли компания платить выкуп.

Теоретически, если у сервиса есть актуальные бэкапы, восстановление может пройти относительно быстро. Но угроза «слить» уникальные работы в базы для обучения ИИ повисла над сообществом как дополнительный удар — и по бизнесу, и по репутации.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru