


Обнаружен баг в Electron: Signal, Slack и 1Password оказались уязвимы

Обнаружен баг в Electron: Signal, Slack и 1Password оказались уязвимы

Обнаружен баг в Electron: Signal, Slack и 1Password оказались уязвимы

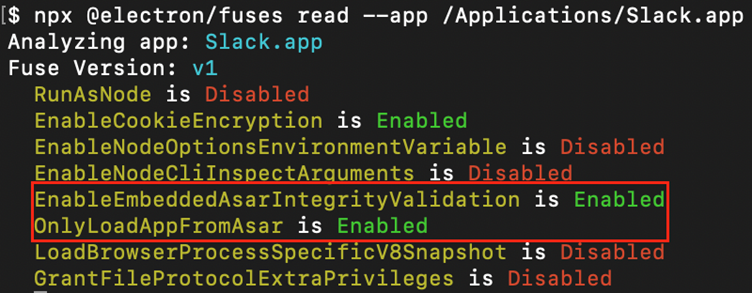
Исследователи обнаружили опасную уязвимость в популярном фреймворке Electron, на котором работают такие приложения, как Signal, 1Password, Slack и даже Google Chrome. Баг получил идентификатор CVE-2025-55305 и позволяет внедрять вредоносный код в приложения, обходя встроенные проверки целостности.

Как выяснили в Trail of Bits, проблема связана с так называемыми V8 heap snapshots — это механизм оптимизации, унаследованный из Chromium.

Он хранит заранее подготовленное состояние JavaScript, чтобы приложения запускались быстрее. Но именно эти «снимки» оказались за пределами стандартных проверок целостности.

Получается, что если злоумышленник получил доступ к папке установки программы (а на Windows это часто %AppData%\Local, доступный для записи, на macOS — /Applications), он может подменить снапшот-файл. После этого при запуске приложение проглотит вредоносный код ещё до того, как включатся защитные механизмы.


Исследователь под псевдонимом Shadow показал, что можно заменить даже встроенные функции, например Array.isArray, и вставить туда выполнение произвольного кода. В тестах Slack просто падал, но для доказательства работоспособности были собраны и полноценные бэкдоры.

  • В Slack внедрили кейлоггер в окна чата.
  • В Signal и 1Password атака позволяла воровать переписку и данные из хранилища.

Хорошая новость: разработчики отреагировали быстро. В 1Password уязвимость закрыли в версии 8.11.8-40, Slack и Signal тоже выпустили обновления.

Однако исследователи предупреждают: уязвимость касается не только Electron-приложений. Похожие техники можно применить к Chromium-браузерам, включая Chrome, если они установлены в папку, куда есть запись у обычного пользователя. И это особенно опасно — ведь такие бэкдоры проходят даже проверку цифровой подписи.

Что делать? Пользователям — обновить Signal, Slack, 1Password и все прочие Electron-программы как можно скорее. Разработчикам — расширить проверки целостности на снапшот-файлы или перенести их в каталоги, недоступные для записи.

Этот случай ещё раз показывает: в защите приложений важно учитывать даже «скрытые» механизмы ускорения работы, иначе они могут стать лазейкой для атак.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru