


Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Ведущий эксперт BitSight Technologies представил результаты тестирования образца DDoS-зловреда RapperBot, обнаруженного на видеорегистраторе (NVR), который использует его домашняя система безопасности.

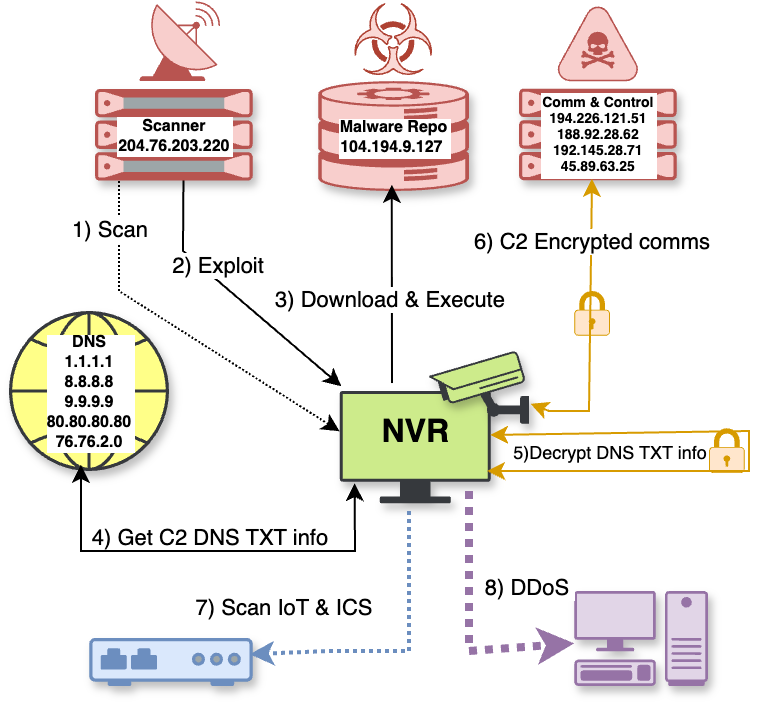
Подвергнутый анализу семпл оказался больше похож на Mirai, чем версии RapperBot, разобранные три года назад в Fortinet. Он нацелен в основном на NVR и DVR и распространяется через эксплойты.

В данном случае для заражения использовалась уязвимость нулевого дня, классифицируемая как path traversal (выход за пределы рабочего каталога). Полученный с ее помощью учетные данные админа обеспечили загрузку поддельного обновления прошивки на порту 34567/TCP.

Этот фейк подключает удаленный NFS-ресурс и запускает пейлоад — непосредственно в памяти, чтобы скрыть вредоносную активность. Подобный трюк применяется, видимо, из-за скудости инструментария встраиваемых устройств: многие IoT не имеют wget, curl, ftp, но зато поддерживают монтирование NFS.

Вместо вшитых IP командного сервера новейшие версии RapperBot используют зашифрованные записи DNS TXT. Вредонос произвольным образом генерирует три составных части полного доменного имени (поддомен, основной домен, TLD) и пытается по приданному адресу DNS получить TXT-запись со списком C2.

Ее расшифровка тоже осуществляется в памяти зараженного устройства. После установки соединения с центром управления (чаще всего на порту 4444) зловред получает команды на поиск других уязвимых устройств и проведение DDoS-атак.

Сканирование IP-адресов осуществляется в основном на порту 23. Создаваемый поток мусорных пакетов представляет собой UDP-флуд, с этой целью используется порт 80.

Примечательно, что новобранцы в составе ботнета немедленно пускаются в ход: после перезагрузки устройства вредонос исчезает, и заражение приходится повторять. Исследователи также обратили внимание на высокую ротацию IP-адресов сканера, репозиториев вредоносного кода и C2-серверов (выявлено более 60).


В прошлом месяце правоохране США при поддержке крупных ИТ- и ИБ-компаний удалось установить контроль над ботнетом, позволяющим проводить атаки до 6 Тбит/с (текущий рекорд DDoS по мощности — 11 Тбит/с). На Аляске выдвинуты обвинения против предполагаемого администратора DDoS-сервиса на основе RapperBot, собравшего десятки тысяч жертв в 80 странах.

В результате в BitSight заметили, что зараженные устройства безуспешно пытаются вернуть C2-связь, однако передышка может оказаться кратковременной: ботнет вновь оживет, если злоумышленники сменят ключевые адреса.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru