


Роботы-официанты и курьеры оказались под угрозой удалённого взлома

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

Роботы-официанты и курьеры оказались под угрозой удалённого взлома

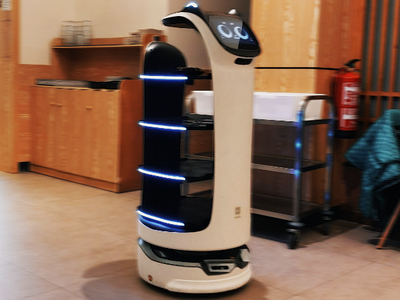
Исследователь под ником BobDaHacker обнаружил серьёзную брешь в API управления роботами Pudu Robotics. Ошибка была настолько простой, что даже человек с минимальными техническими знаниями мог «угнать» любого робота — от официанта BellaBot в ресторане до робота-доставщика лекарств в больнице.

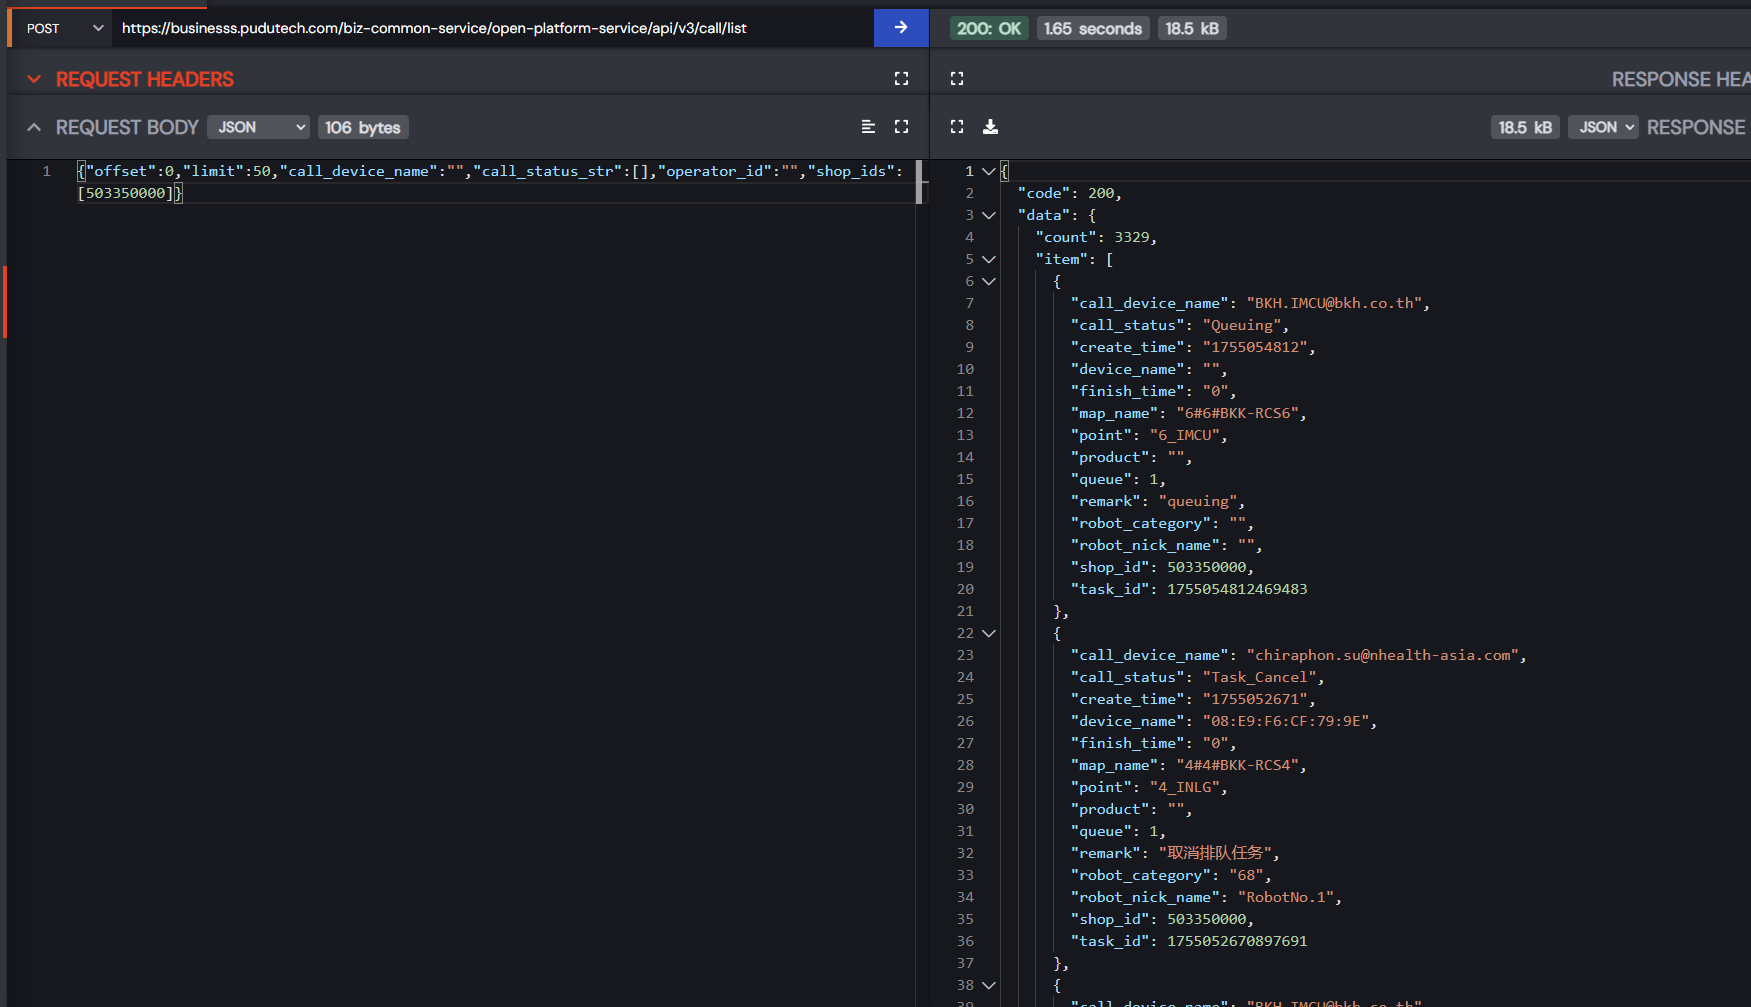
Проблема заключалась в том, что API требовал токены, но при этом не проверял права пользователя и «владение» устройством.

В итоге можно было смотреть историю вызовов, менять настройки, перенаправлять задания или даже заставить роботов крутиться по кругу.


В ресторане это выглядело бы как фарс: ваш ужин вдруг приезжает на соседний столик, все заказы массово отменяются в час пик, а роботы начинают кататься по залу и включать музыку.

Но в больнице или офисе последствия могли быть куда серьёзнее — от срыва доставки лекарств до кражи документов с охраняемых этажей.

BobDaHacker сообщил о проблеме ещё 12 августа, но Pudu Robotics игнорировала обращения почти три недели. Лишь после того как исследователь напрямую предупредил крупных клиентов вроде японских ресторанных сетей Skylark и Zensho, компания наконец «обнаружила» уязвимость и выпустила заплатку.

Реакция производителя вызвала не меньше вопросов, чем сама дыра. У Pudu не оказалось ни выделенного контакта для безопасности, ни прозрачного процесса обработки сообщений о проблемах. Ответ пришёл в виде шаблонного письма, где даже не удалили плейсхолдер «[Your Email Address]».

История показывает: красивые слова о «приверженности безопасности» на сайте мало что значат без реальных мер. Когда роботы обслуживают рестораны, отели, школы и особенно больницы, сбои в их работе могут обернуться не только испорченным ужином, но и угрозой для здоровья и безопасности.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru