


BI.ZONE представила ZTNA для защиты удалённого доступа сотрудников

BI.ZONE представила ZTNA для защиты удалённого доступа сотрудников

BI.ZONE представила ZTNA для защиты удалённого доступа сотрудников

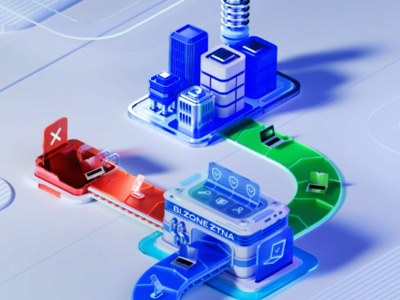
BI.ZONE представила новое решение для организации безопасного удалённого доступа — BI.ZONE ZTNA. Оно основано на модели нулевого доверия (zero trust) и ориентировано на защиту сотрудников и подрядчиков, которым необходимо подключаться к внутренним корпоративным системам.

Проблема здесь очевидна: число удалённых пользователей растёт, а вместе с этим и риск атак.

По данным компании, в 27% случаев злоумышленники используют легитимные учётные записи сотрудников, а в 5% — доступ подрядчиков. В отдельных секторах ситуация ещё сложнее: например, на государственные организации 16% атак приходится именно через подрядчиков.

BI.ZONE ZTNA работает так: при подключении проверяется не только сам пользователь, но и его устройство. Система оценивает наличие антивируса, состояние файрвола, обновления, шифрование диска и другие параметры. Если всё соответствует требованиям, создаётся защищённый туннель на базе протокола Ru-WireGuard. Если нет — доступ ограничивается или блокируется.

Ещё один важный элемент — identity firewall: он связывает сетевые политики с конкретными пользователями и группами. Управление инфраструктурой построено на SD-WAN, а за контроль политик отвечает сервер на базе EDR.

ZTNA можно использовать и на корпоративных, и на личных устройствах, что актуально для компаний с практикой BYOD (bring your own device). Кроме того, агент решения можно дополнить модулями BI.ZONE EDR или Deception: первый отвечает за защиту конечных точек и поиск уязвимостей, второй — за выявление атакующих на этапе разведки с помощью приманок.

Сейчас BI.ZONE ZTNA поддерживает Windows и macOS. В будущем планируется добавить Linux и мобильные системы iOS и Android.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru