


Дропперы на Android стали универсальным инструментом для зловредов

Дропперы на Android стали универсальным инструментом для зловредов

Дропперы на Android стали универсальным инструментом для зловредов

Исследователи из ThreatFabric сообщили о новой эволюции Android-дропперов — приложений, которые выглядят безобидно, но на самом деле загружают и устанавливают зловреды. Раньше такие инструменты чаще всего использовались для распространения банковских троянов, теперь же они применяются и для простого шпионажа, и для кражи СМС.

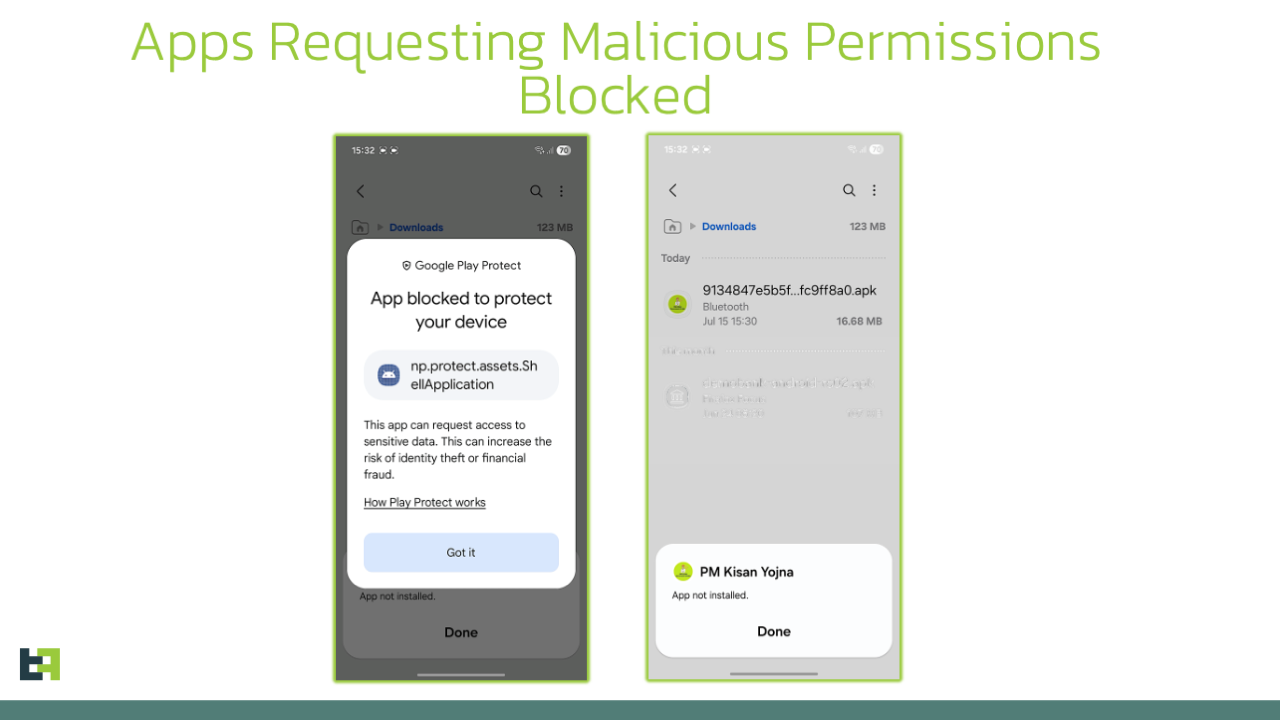
Причём злоумышленники научились обходить как стандартную защиту Google Play Protect, так и новый Pilot Program, созданный специально для «опасных» регионов вроде Индии, Бразилии или Таиланда.

Суть дроппера проста: на первый взгляд это легитимное приложение с минимумом разрешений. После установки оно запускает второй этап — подгружает или расшифровывает настоящий вредоносный код и уже тогда запрашивает доступ к опасным функциям.


Благодаря такому подходу система защиты «видит» обычное приложение, а пользователь успевает его установить и довериться ему.

ThreatFabric отмечает, что сегодня дропперы стали универсальным инструментом: они помогают выживать даже простым вредоносным программам, вроде СМС-стилеров, давая им «фору» перед системами защиты.

Одним из показательных примеров стал RewardDropMiner — многофункциональный дроппер, который раньше умел не только ставить шпионский софт, но и добывать Monero на заражённом устройстве. В новой версии разработчики убрали майнер, но сам механизм загрузки и маскировки остался.

Кроме него в отчёте упоминаются и другие активные семейства дропперов:

  • SecuriDropper — откладывает запросы на разрешения с помощью Session Installer API,
  • Zombinder — объединяет легальные приложения с вредоносными,
  • BrokewellDropper — распространяет продвинутые банковские трояны,
  • HiddenCatDropper — делает ставку на скрытую работу и устойчивость,
  • TiramisuDropper — активно используется для доставки RAT SpyNote.

Главный вывод экспертов: дропперы больше не нишевое оружие для банковских атак, а массовый инструмент доставки любых зловредов. И пока Google совершенствует свои программы защиты, злоумышленники тут же адаптируют схемы, превращая эту борьбу в игру в «кошки-мышки».

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru