


iPhone и Android: RCS-переписки станут защищёнными в iOS 26

iPhone и Android: RCS-переписки станут защищёнными в iOS 26

iPhone и Android: RCS-переписки станут защищёнными в iOS 26

Apple готовится наконец-то подтянуть уровень безопасности в RCS-чатах на iPhone. Напомним, поддержка RCS появилась в iOS 18, и это стало большим шагом — пользователи iPhone получили возможность нормально общаться с владельцами Android-смартфонов, обмениваться «реакциями», отправлять фото и видео без сильной компрессии, создавать групповые чаты.

Но одного важного элемента всё ещё не хватало — сквозного шифрования.

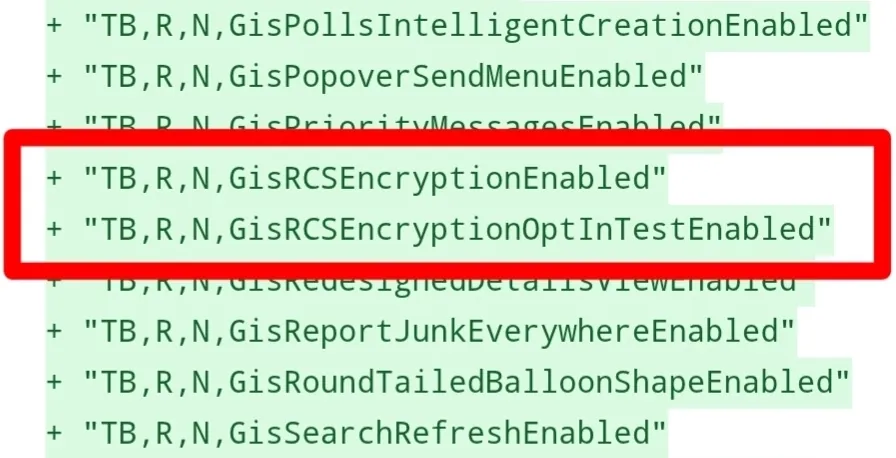
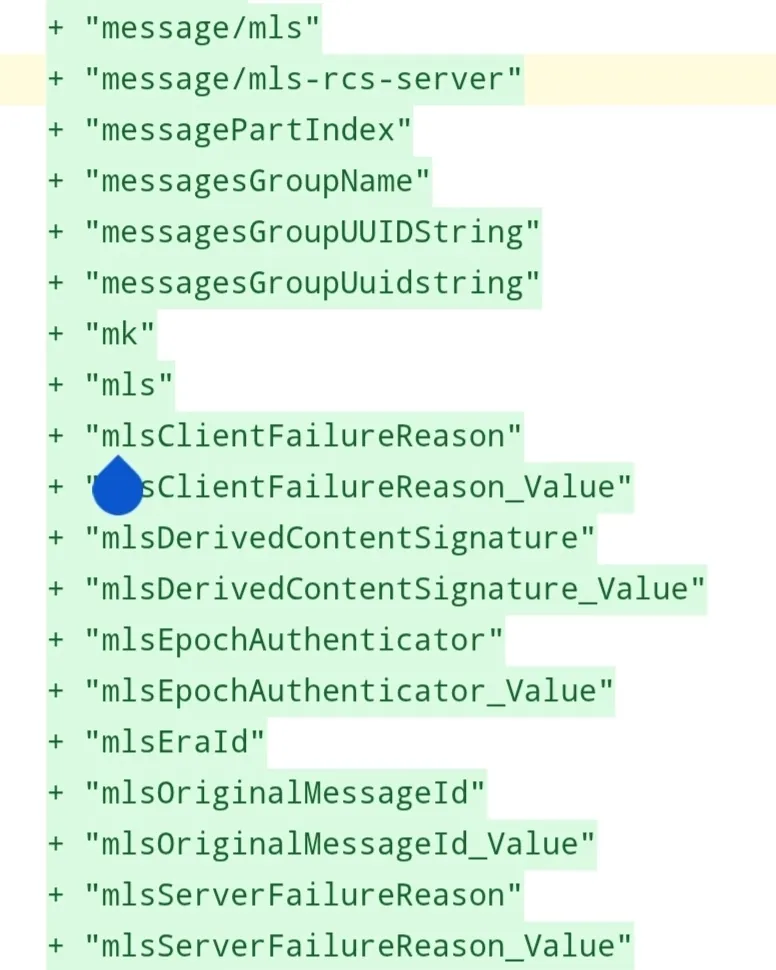
Apple ещё тогда пообещала, что E2EE появится «в будущих обновлениях». И вот теперь исследователи нашли первые признаки: в коде iOS 26 обнаружены упоминания протокола MLS (Messaging Layer Security), который используется для реализации сквозного шифрования в новом стандарте GSMA Universal Profile 3.0.

Источник: Android Authority


Интересно, что над этим стандартом Apple работала вместе с другими игроками рынка — операторами и производителями устройств.

Если всё пойдёт по плану, переписка между iPhone и Android станет зашифрованной так же надёжно, как iMessage. Это означает, что сообщения, фото и файлы останутся недоступными для операторов или сторонних сервисов.

Правда, пока речь идёт именно об iOS 26 — релиз может случиться и чуть позже, например в 26.1 или даже в iOS 27.

Стоит понимать, что Apple не спешит внедрять все возможности Universal Profile 3.0. В коде пока нет признаков таких функций, как иконки групп или упоминания участников. Похоже, компания сосредоточится только на главном — безопасности.

Таким образом, будущее RCS на iPhone выглядит куда более защищённым. А значит, переписка между iOS и Android-пользователями вскоре станет не только удобной, но и по-настоящему приватной.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru