


Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Пиратские репаки разносят HijackLoader, обходя uBlock и защиту Windows

Киберисследователи зафиксировали новую кампанию с использованием HijackLoader — модульного загрузчика, который распространяется через сайты с пиратскими играми. На форумах такие ресурсы вроде Dodi Repacks часто называют «безопасными», особенно если использовать uBlock Origin, но на деле они становятся источником заражений, а блокировщики рекламы и SmartScreen от Microsoft тут не спасают.

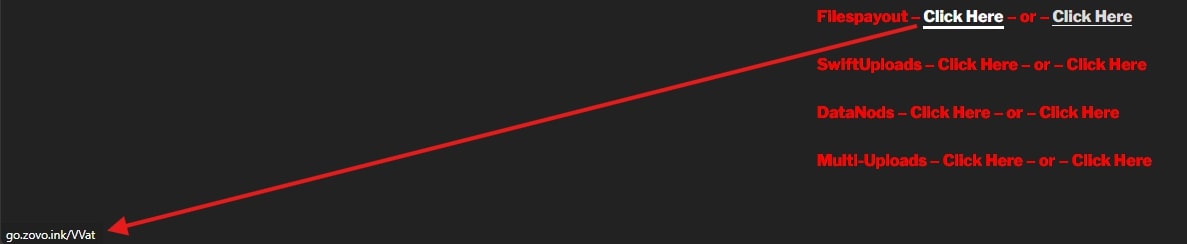
Схема, по данным Trellix, выглядит так: пользователь кликает по ссылке на пиратскую игру, попадает на промежуточные домены вроде zovo[.]ink или downf[.]lol и скачивает архив с MEGA.

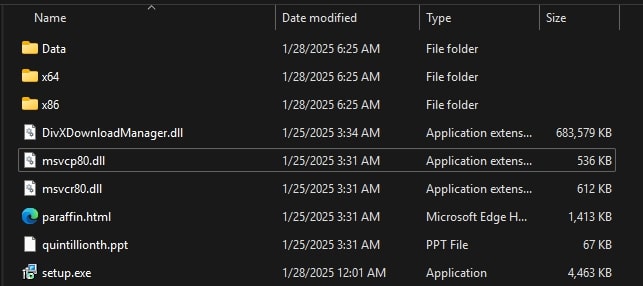
Внутри — цепочка из ZIP и 7z, где в итоге прячется вредоносный DLL, маскирующийся под легитимный компонент. Размер таких файлов специально делают большим, чтобы песочницы не могли загрузить их на проверку.


Дальше идёт многоуровневая техника обхода защиты: HijackLoader подменяет системные DLL, шифрует конфиги, проверяет, не запущен ли код в виртуалке или отладчике, и запускается только на «живых» машинах. Архитектура у него модульная — до 40 компонентов. Среди них, например, модуль для скрытой работы с API, обхода EDR и подмены системных вызовов.

Для закрепления на системе зловред создаёт ярлыки в автозагрузке, планировщики задач или BITS-трансферы, а иногда поднимает права через известные трюки с UAC. Дальше — внедрение в легитимные процессы вроде choice.exe или даже подписанные бинарники от Qihoo 360. При этом активно используются техники hollowing, отключение WOW64-редиректа, антиотладочные проверки по таймерам и «чистка» системных библиотек от хуков.


Цель у всего этого — развернуть полезную нагрузку, чаще всего воришки вроде LummaC2. В финале зловред расшифровывает полезный код и запускает его в процессе жертвы.

Важно, что кампания не ограничивается только игровыми торрентами. Исследователи нашли такие же вредоносные архивы даже по ссылкам из TIDAL-плейлистов и сторонних файловых хостингов. Это говорит о том, что злоумышленники активно эксплуатируют поисковые запросы вроде «crack» и «free download», заманивая пользователей на подменённые ресурсы.

HijackLoader продолжает развиваться: новые версии модулей усложняют анализ и улучшают обход защит. Ранее его уже связывали с семействами Remcos, Vidar и Redline Stealer.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru