


В Android появится резервное копирование загрузок в Google Drive

В Android появится резервное копирование загрузок в Google Drive

В Android появится резервное копирование загрузок в Google Drive

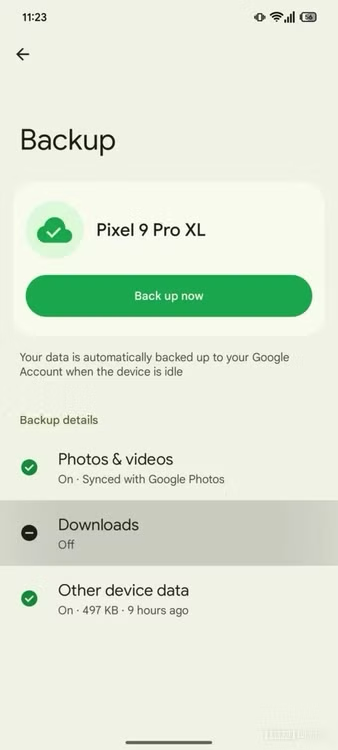
Google готовит ещё одно обновление для Android, которое упростит жизнь тем, кто не любит терять файлы. В системе появилась новая страница в настройках резервного копирования — «Загрузки». Её заметили в свежей бета-версии Google Play Services (25.32.31).

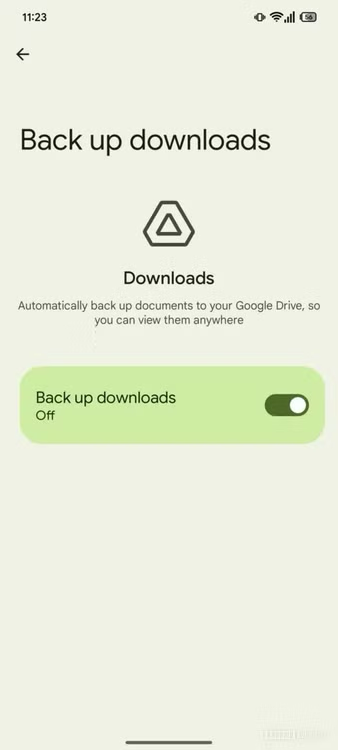
Судя по скриншотам, на странице есть всего один переключатель — «Back up downloads».

В описании функции, которое приводит Android Authority, говорится, что документы будут автоматически сохраняться в Google Drive, чтобы их можно было открыть с любого устройства. Но тут есть нюанс: название раздела звучит как «Загрузки», а вот в тексте речь идёт именно о документах.

Это может означать, что пока резервные копии добавят только для некоторых форматов. Впрочем, вполне вероятно, что это просто временная формулировка, ведь функция явно находится на ранней стадии разработки.


Сейчас страница доступна далеко не у всех, даже если у вас установлена бета-версия. Судя по всему, для её активации требуется дополнительное вмешательство в код. Работоспособность тоже пока под вопросом — «тумблер» есть, но реального действия за ним пока не стоит.

Напомним, Google Drive уже давно используется для бэкапа фотографий, приложений и данных устройства. Так что логично, что компания хочет добавить туда и загруженные файлы. Когда это заработает для всех — пока вопрос открытый.

Кстати, если внешний вид страницы резервного копирования на скриншотах отличается от того, что вы видите у себя, не удивляйтесь. Это новая версия интерфейса, которую начали выводить в свет ещё в июле, но до большинства пользователей она пока не добралась.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru