


Telegram начал блокировать каналы, собирающие личные данные

Telegram начал блокировать каналы, собирающие личные данные

Telegram начал блокировать каналы, собирающие личные данные

Администрация мессенджера Telegram начала масштабную кампанию по блокировке каналов, которые занимаются сбором и публикацией личных данных пользователей с целью шантажа — так называемым «доксингом». Под удар попали сообщества, распространявшие конфиденциальную информацию и вымогавшие деньги за её удаление.

О массовой блокировке таких ресурсов заявил лично основатель Telegram Павел Дуров:

«После моего поста 20-дневной давности пользователи прислали нам сотни сообщений о мошенничестве и шантаже. Основываясь на этих сообщениях, на этой неделе мы блокируем многочисленные каналы для доксинга и вымогательства».

Дуров уточнил, что блокировка производится только после получения неопровержимых доказательств того, что конкретный канал публиковал дискредитирующую информацию, а затем удалял её после получения оплаты от пострадавших. Некоторые администраторы были пойманы с поличным при продаже так называемых «защитных блоков» — гарантий, что определённые сведения не будут обнародованы.

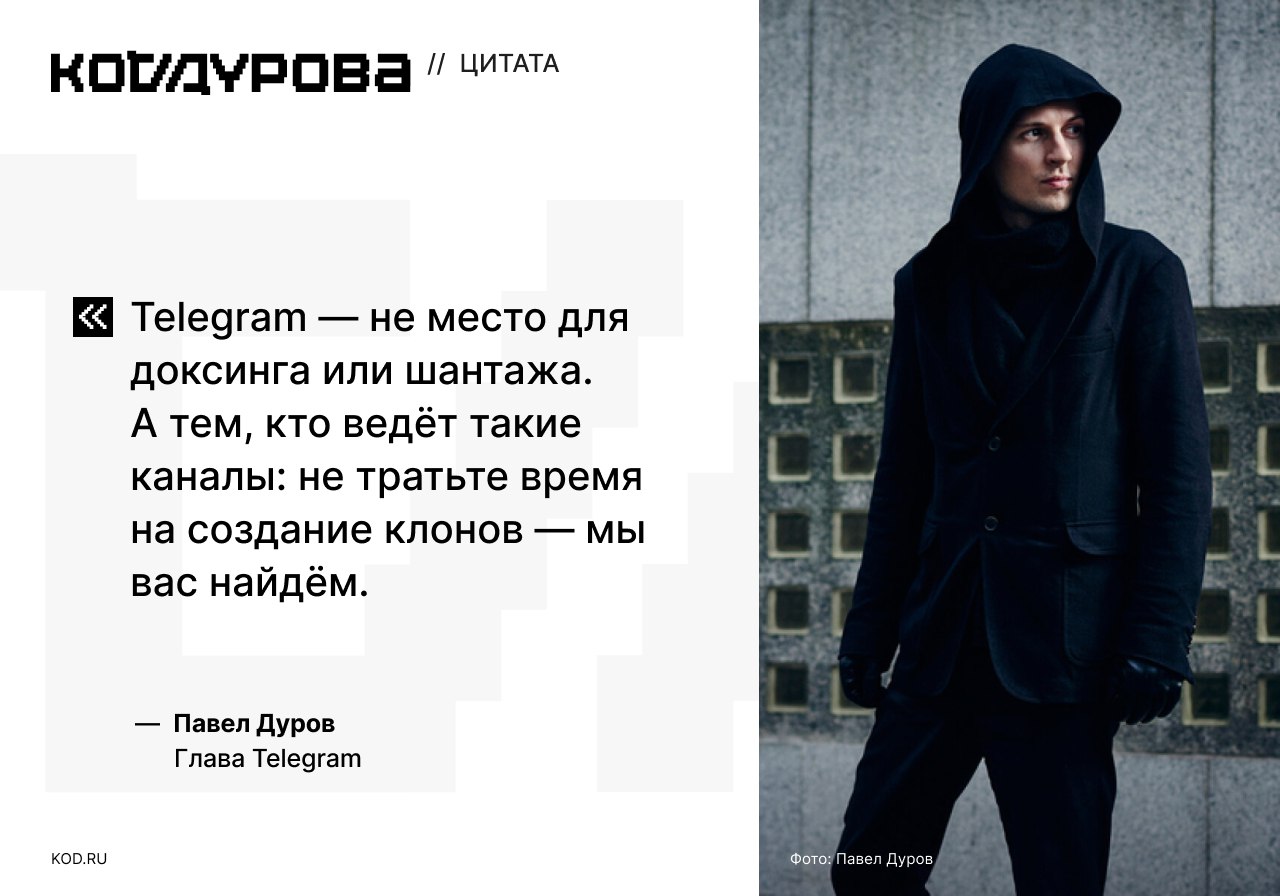
«Telegram — это не место для доксинга или шантажа. И тем, кто ведёт подобные каналы: не тратьте своё время на создание клонов — мы сами вас найдём», — резюмировал Павел Дуров.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru