


На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

Аналитики F6 Threat Intelligence зафиксировали появление нового вымогательского сервиса — Pay2Key. Он распространяется по модели RaaS (Ransomware-as-a-Service) и ориентирован в том числе на российские компании, что нарушает негласное правило «не работать по СНГ». За весну 2025 года эксперты зафиксировали минимум три рассылки с вредоносом, нацеленным на российский бизнес — от ретейла до банков.

Ранее мы писали, что этот вымогатель может всего за час разбежаться по атакованной сети.

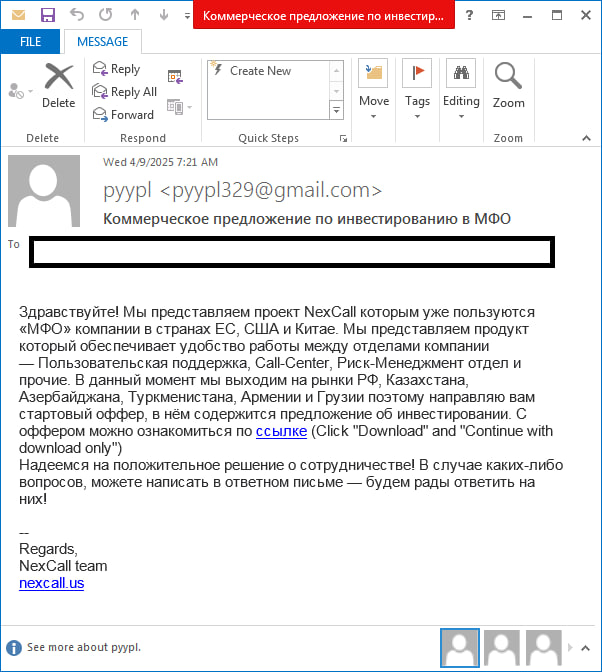
Pay2Key базируется на шифровальщике Mimic и работает через анонимную сеть I2P. Установочный файл распространяется через фишинг — чаще всего под видом «коммерческого предложения» в SFX-архиве.

Внутри — зашифрованные скрипты, которые отключают антивирус, обходят защиту Windows и запускают сам шифровальщик. В процессе шифрования используется связка ChaCha20 + X25519. Все зашифрованные файлы получают расширение *.7u1j, а в папке остаётся записка с требованием выкупа — сумма в одном из кейсов составила $2499.

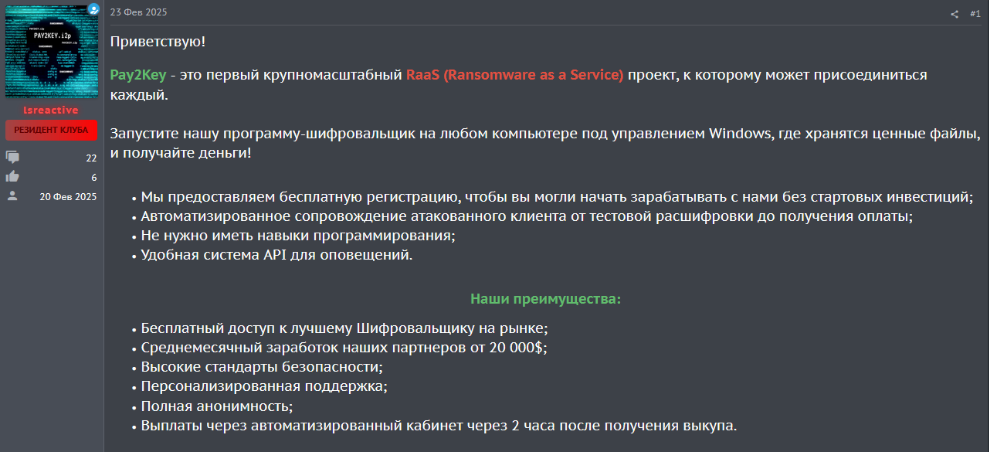
Интересно, что авторы Pay2Key (один из них, предположительно, под ником adeptppp) активно рекламируют своё детище на русскоязычных форумах вроде Gerki и RAMP.

Хотя, например, на форуме Probiv официально запрещены атаки на «РУ». Тем не менее, вредонос уже использовался в рассылках, направленных против компаний из России. Среди жертв — финорганизации и застройщики.

Каждая кампания имела свою тему — «коммерческое предложение», «заявка на ограждение», «проверка от ИФНС» и т. д. Вложения содержали исполняемые файлы, которые устанавливали Pay2Key версии 1.1 или 1.2.


Эксперты отмечают, что вредонос активно дорабатывается, а злоумышленники используют легитимные утилиты и нестандартные способы обхода антивирусов.


Вывод аналитиков однозначен: конкуренция среди киберпреступников растёт, а с ней и риск появления новых RaaS-сервисов, которые не будут делать исключений для России. Pay2Key — лишь первый звоночек в этом тренде.

Подпишитесь на новости

Техсбор на маркированные смартфоны и ноутбуки снизят на 33%

Производители и импортёры электроники могут получить скидку на технологический сбор, если вовремя познакомят свою продукцию с «Честным знаком». Для смартфонов и ноутбуков, зарегистрированных в государственной системе маркировки, платёж обсуждается на 33% ниже базовой ставки.

Как сообщает «Коммерсантъ» со ссылкой на источники, размер сбора хотят рассчитывать с применением коэффициента товарного знака и модели.

Если конкретного устройства в ГИС мониторинга оборота товаров не окажется, заплатить придётся, наоборот, на 33% больше. Обязательная маркировка радиоэлектроники действует с 1 мая 2026 года.

Под неё попали смартфоны, ноутбуки, печатные платы, реле и даже розетки. Технологический сбор начнут взимать с юридических лиц и ИП при импорте или производстве техники с 1 декабря.

Базовую ставку должен установить Минпромторг. Её рассчитают на основе медианной таможенной стоимости импортированных в 2025 году товаров с учётом целевой инфляции в 4%. Итоговую сумму после применения коэффициентов округлят до целого числа.

Параллельно власти и производители обсуждают синхронизацию «Честного знака» с ГИСП — реестром локализованной промышленной продукции. Это позволит проследить происхождение устройства и проще подтвердить его российское производство. Предполагается, что скидка подтолкнёт компании не только активнее маркировать технику, но и заниматься локализацией.

Минпромторг рассчитывает собрать за шесть лет около 136 млрд рублей. Деньги обещают направить на поддержку радиоэлектроники и микроэлектроники.

На цену техники одновременно давят НДС, комплектующие, логистика и валютный курс. Для дорогого ноутбука новый платёж может затеряться в ценнике, а вот бюджетному устройству даже небольшая надбавка прилетит заметнее.

RSS: Новости на портале Anti-Malware.ru