


Вышел SafeTech CA 3.0: поддержка SSH и управление через один интерфейс

Вышел SafeTech CA 3.0: поддержка SSH и управление через один интерфейс

Вышел SafeTech CA 3.0: поддержка SSH и управление через один интерфейс

Компания SafeTech Lab представила новую версию своего продукта SafeTech CA — решения для выпуска и управления корпоративными сертификатами. В обновлении переработан интерфейс, расширены функции и добавлены новые сценарии использования.

Что изменилось

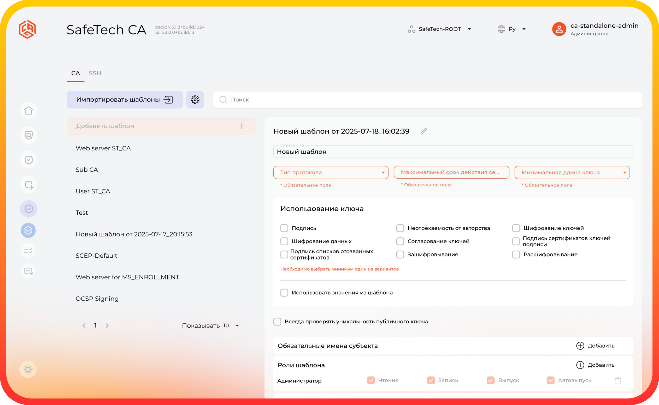
Главное новшество — обновлённый пользовательский интерфейс. Теперь администратору проще следить за статусом сертификатов, работать с дашбордами и формировать отчёты.

Кроме того, появилась возможность управлять несколькими инстансами CA через единый веб-интерфейс — это особенно удобно для организаций с распределённой инфраструктурой.


Новые функции

В SafeTech CA 3.0 появилась поддержка SSH-сертификатов: можно создавать шаблоны, настраивать срок действия и управлять доступом для привилегированных пользователей. Также обновлён модуль MS Enrollment — теперь он позволяет запрещать экспорт закрытых ключей и автоматически добавлять сертификаты в атрибуты Active Directory.

Дополнительно:

  • улучшена система аудита событий безопасности;
  • добавлена поддержка публикации сертификатов в LDAP-каталоги;
  • обновлён компонент UI-Gateway — стал стабильнее и быстрее.

Работа в разных средах

SafeTech CA теперь можно разворачивать как в виртуальной среде (например, VMware, KVM, Hyper-V), так и в контейнерной (Docker, Kubernetes, OpenShift). Архитектура микросервисная — решение можно масштабировать и использовать в отказоустойчивых конфигурациях.

SafeTech CA может применяться в Windows- и Linux-инфраструктурах, подходит для работы с мобильными устройствами, сетевым оборудованием и другими компонентами корпоративной ИТ-среды.

Не так давно мы публиковали обзор SafeTech CA, рассматривали функциональные возможности продукта.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru