


SEO-ловушка: фейковые PuTTY и WinSCP распространяют бэкдор Oyster

SEO-ловушка: фейковые PuTTY и WinSCP распространяют бэкдор Oyster

SEO-ловушка: фейковые PuTTY и WinSCP распространяют бэкдор Oyster

Исследователи из Arctic Wolf зафиксировали новую волну атак с использованием фейковых установщиков популярных ИТ-инструментов вроде PuTTY и WinSCP. Вместо полезных утилит пользователи получают вредонос — бэкдор под названием Oyster (он же Broomstick или CleanupLoader). Кампания активно продвигается с помощью SEO и поддельной рекламы в поисковиках вроде Bing, а цель — в первую очередь системные администраторы и другие ИТ-специалисты.

Как происходит заражение

Пользователь ищет в поисковике нужную программу, кликает на ссылку — и попадает на сайт, который внешне не отличается от легитимного. Оттуда он скачивает вредоносный установщик (например, PuTTY-setup.exe), который после запуска устанавливает бэкдор и закрепляет его в системе.


Для этого создаётся задача планировщика, которая каждые три минуты запускает вредоносную DLL с помощью rundll32.exe. DLL-файлы могут называться, например, twain_96.dll или zqin.dll.

Как объясняют специалисты, после установки Oyster обеспечивает злоумышленнику удалённый доступ, собирает системную информацию, крадёт учётные данные, выполняет команды и может загружать дополнительные вредоносы — вплоть до шифровальщиков.


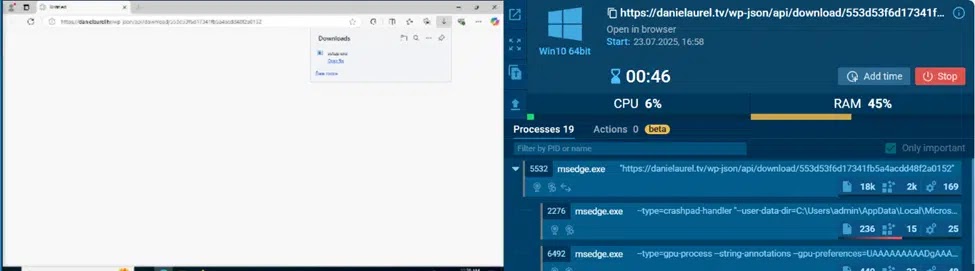
В июле исследователи из CyberProof зафиксировали реальный случай заражения: пользователь скачал фейковый PuTTY с сайта danielaurel.tv, файл был подписан отозванным сертификатом — это всё чаще встречается в подобных атаках. В этом случае атаку удалось остановить до того, как началась активная работа на заражённой машине, но инцидент показывает, насколько легко попасться.

Бэкдор не новенький

Oyster использовался и раньше — в 2023 году его распространяли под видом установщиков Chrome и Microsoft Teams. Тогда он также выступал в роли загрузчика для других вредоносов, в том числе шифровальщика Rhysida. Сейчас в ходу в основном фейковые версии PuTTY и WinSCP, но есть намёки, что в будущем может быть задействован и KeyPass.

Как защититься

Эксперты советуют отказаться от скачивания программ через поисковики. Лучше заходить на сайт разработчика напрямую или пользоваться внутренними репозиториями. Также рекомендуется блокировать известные вредоносные домены и отслеживать создание задач планировщика, в которых задействован rundll32.exe, — это один из признаков подобной активности.

Примеры вредоносных доменов и файлов:

  • Домен: updaterputty[.]com, zephyrhype[.]com, putty[.]run, putty[.]bet, puttyy[.]org
  • Хэши файлов (SHA256):
    • 3d22a974677164d6bd7166e521e96d07cd00c884b0aeacb5555505c6a62a1c26
    • a8e9f0da26a3d6729e744a6ea566c4fd4e372ceb4b2e7fc01d08844bfc5c3abb
    • 3654c9585f3e86fe347b078cf44a35b6f8deb1516cdcd84e19bf3965ca86a95b
  • DLL: zqin.dll
  • IP-адреса: 194.213.18.89, 85.239.52.99
Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru