


Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Специалисты Microsoft обнаружили в macOS уязвимость, с помощью которой злоумышленники могли обойти систему безопасности TCC и получить доступ к конфиденциальным данным пользователя. В частности, к кешу Apple Intelligence, где могут храниться геолокация, история поиска, метаданные фото и видео, а также информация об активности пользователя и даже удалённые фото.

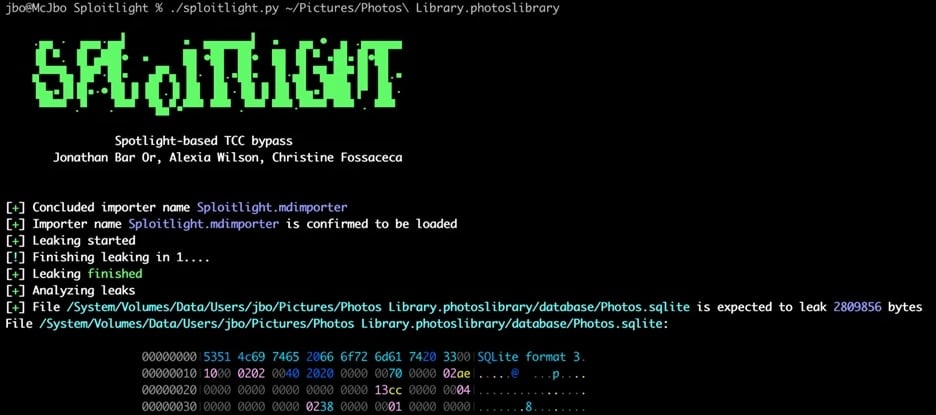
Уязвимость получила название Sploitlight — из-за того, что для атаки использовались плагины Spotlight.

Хотя Apple описала проблему как «ошибку логирования», по факту она позволяла обойти ограничения TCC, систему контроля доступа к личным данным в macOS.

Обычно TCC ограничивает работу приложений без разрешений, но через Sploitlight можно было обойти эти запреты, воспользовавшись привилегиями Spotlight-плагинов.

Уязвимость затрагивает macOS Sequoia до версии 15.4. Apple закрыла дыру в марте, добавив «улучшенное сокрытие данных».


Однако исследователи отмечают, что риски особенно высоки из-за возможности доступа не только к данным на конкретном macOS-устройстве, но и к информации с других устройств, привязанных к тому же iCloud-аккаунту.

Это уже не первая уязвимость подобного рода. Microsoft раньше находила и другие обходы TCC — например, через Time Machine (CVE-2020-9771), переменные окружения (CVE-2020-9934), а также уязвимости powerdir и HM-Surf.

Были и обходы SIP — системы целостности системы macOS, включая уязвимости Shrootless, Migraine, Achilles и CVE-2024-44243.

Нынешняя проблема, по мнению исследователей, потенциально опаснее прошлых — именно из-за доступа к данным Apple Intelligence и учётных записей iCloud.

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru