


Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

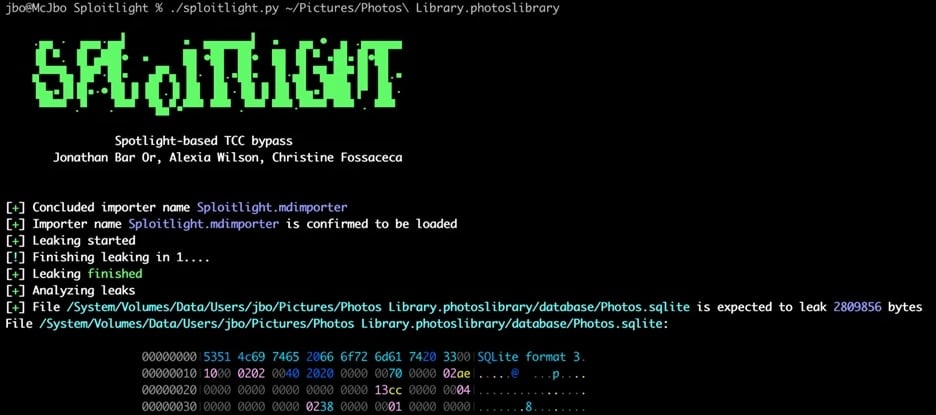
Специалисты Microsoft обнаружили в macOS уязвимость, с помощью которой злоумышленники могли обойти систему безопасности TCC и получить доступ к конфиденциальным данным пользователя. В частности, к кешу Apple Intelligence, где могут храниться геолокация, история поиска, метаданные фото и видео, а также информация об активности пользователя и даже удалённые фото.

Уязвимость получила название Sploitlight — из-за того, что для атаки использовались плагины Spotlight.

Хотя Apple описала проблему как «ошибку логирования», по факту она позволяла обойти ограничения TCC, систему контроля доступа к личным данным в macOS.

Обычно TCC ограничивает работу приложений без разрешений, но через Sploitlight можно было обойти эти запреты, воспользовавшись привилегиями Spotlight-плагинов.

Уязвимость затрагивает macOS Sequoia до версии 15.4. Apple закрыла дыру в марте, добавив «улучшенное сокрытие данных».


Однако исследователи отмечают, что риски особенно высоки из-за возможности доступа не только к данным на конкретном macOS-устройстве, но и к информации с других устройств, привязанных к тому же iCloud-аккаунту.

Это уже не первая уязвимость подобного рода. Microsoft раньше находила и другие обходы TCC — например, через Time Machine (CVE-2020-9771), переменные окружения (CVE-2020-9934), а также уязвимости powerdir и HM-Surf.

Были и обходы SIP — системы целостности системы macOS, включая уязвимости Shrootless, Migraine, Achilles и CVE-2024-44243.

Нынешняя проблема, по мнению исследователей, потенциально опаснее прошлых — именно из-за доступа к данным Apple Intelligence и учётных записей iCloud.

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru