


Обновлена политика MAX: данные пользователей могут передать госорганам

Обновлена политика MAX: данные пользователей могут передать госорганам

Обновлена политика MAX: данные пользователей могут передать госорганам

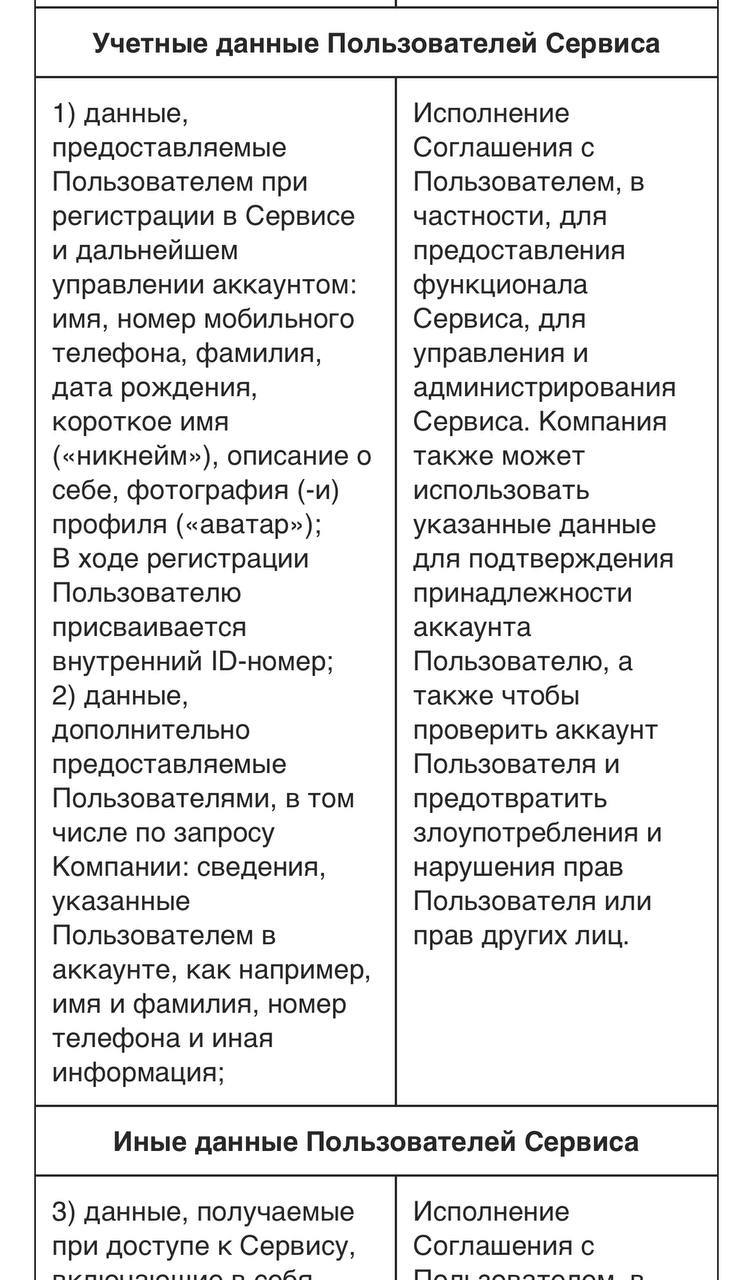
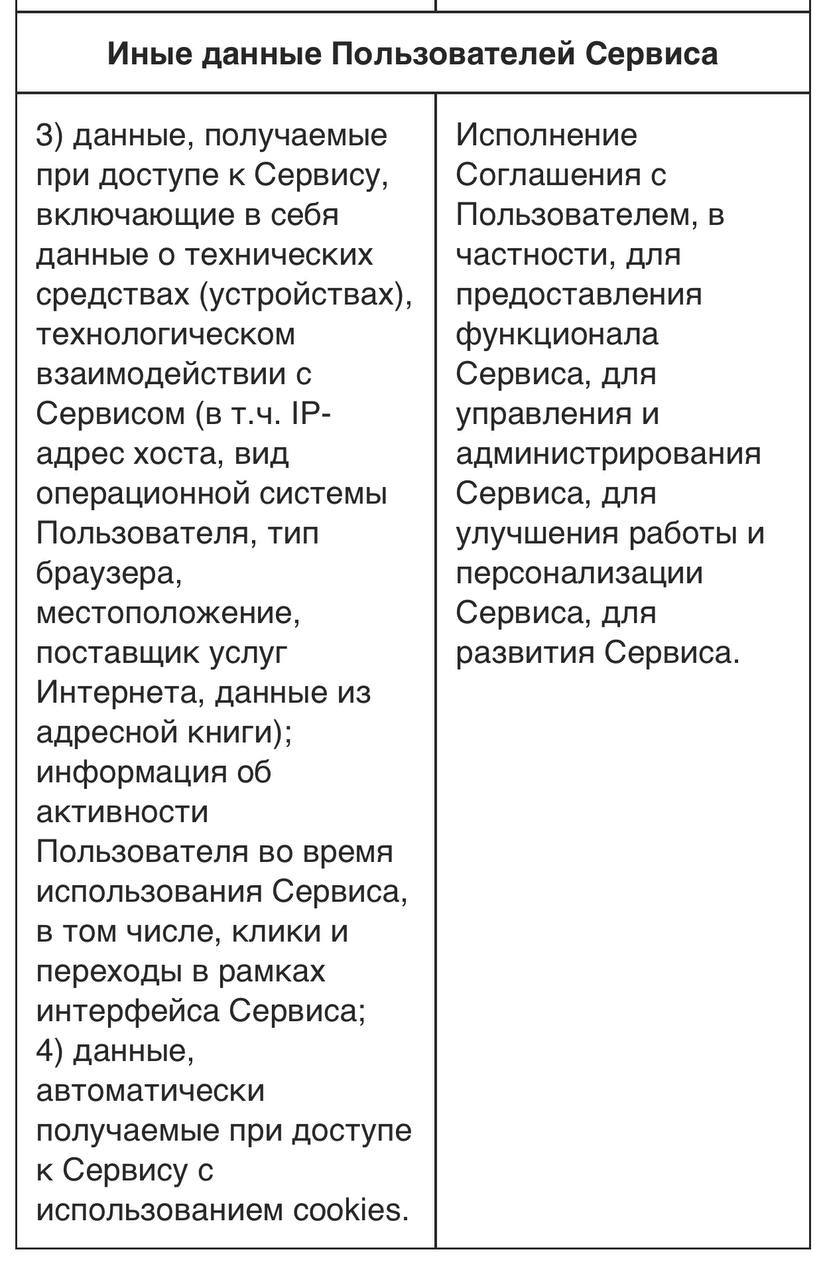
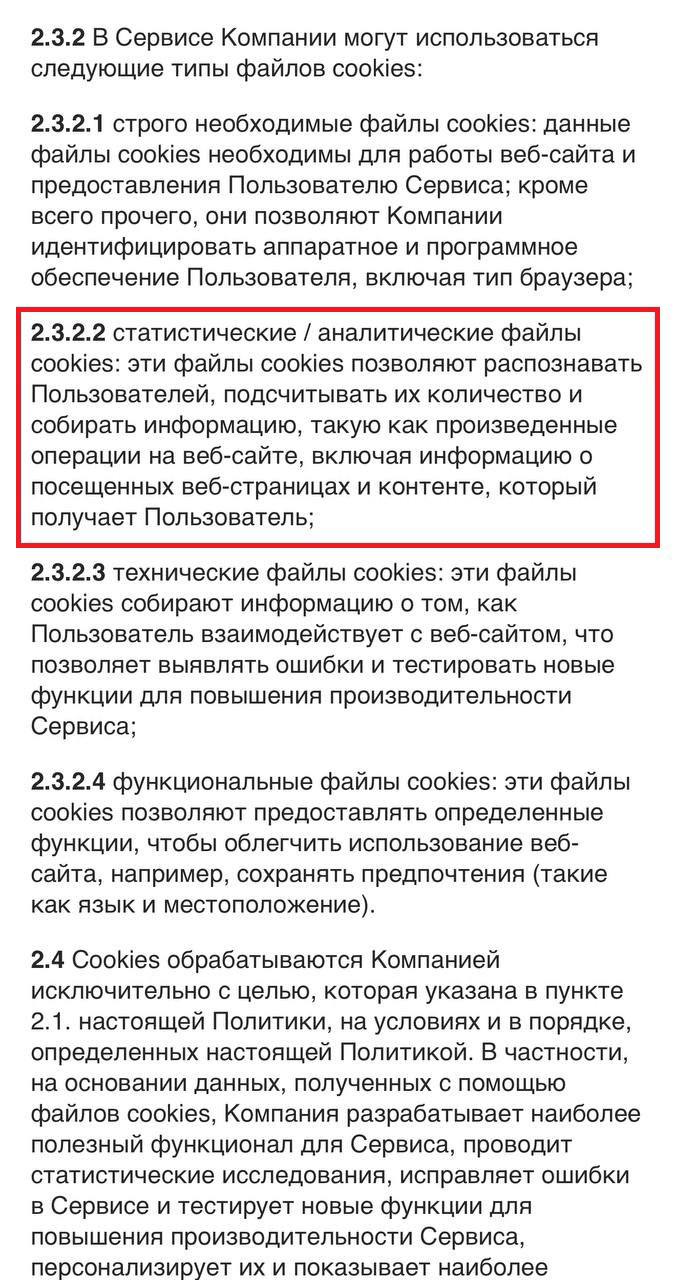
Мессенджер MAX обновил политику конфиденциальности: теперь все пользовательские данные, включая списки контактов, должны храниться на территории России. Эти сведения, согласно новым правилам, могут быть переданы государственным органам в соответствии с законодательством.

Мессенджер MAX был представлен в марте 2025 года. Его разработчиком выступает дочерняя структура VK — «Коммуникационная платформа». По неофициальным данным, MAX является переработанной версией ранее существовавшего мессенджера VK TamTam.

MAX уже получил статус государственного мессенджера. Закон о его создании был подписан президентом 24 июня 2025 года. В числе ключевых преимуществ проекта отмечаются высокий уровень локализации данных и встроенные инструменты на базе ИИ для борьбы с мошенничеством.

Тем не менее у MAX уже обнаружен ряд проблем. В частности, речь шла о возможной передаче данных за рубеж, использовании компонентов из недружественных стран (включая библиотеки польского и украинского происхождения), а также о сборе технической информации об устройстве без ведома пользователя. MAX также критикуют за нестабильность и неудобный интерфейс. В VK все обвинения опровергли. А спустя день после публикации критики компания анонсировала запуск программы вознаграждений за найденные уязвимости в мессенджере.

Тем временем интерес к MAX проявили и киберпреступники. Уже была зафиксирована фишинговая кампания, в рамках которой пользователей обманывали под видом активации «аккаунта безопасности», выманивая коды из СМС для восстановления доступа к другим сервисам. Позже появилась еще одна волна атак, нацеленных на пользователей мессенджера.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru