


Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Форум Leak Zone, где участники обмениваются украденными базами данных, взломанными аккаунтами и пиратским софтом, случайно раскрыл IP-адреса всех зарегистрированных пользователей. Иронично? Более чем.

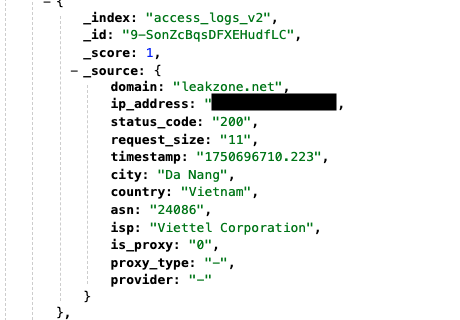
Как сообщили исследователи из UpGuard, база данных Elasticsearch, связанная с Leak Zone, была доступна в интернете без пароля.

То есть зайти и посмотреть записи мог любой желающий — достаточно было браузера. Всего в открытом доступе оказалось более 22 миллионов записей, каждая из которых содержала IP-адрес и точное время входа в аккаунт. Причём база обновлялась в реальном времени и хранила данные как минимум до 25 июня.

Записи не были напрямую связаны с никами пользователей, но если кто-то заходил на сайт без VPN или других способов маскировки — его можно было идентифицировать. В некоторых случаях даже указывалось, использовался ли прокси или VPN.

Leak Zone стал популярен ещё в 2020 году, продвигая себя как «форум утечек и взломов» с «огромной коллекцией слитых баз» и маркетплейсом с нелегальными услугами. Сейчас у него более 109 тысяч зарегистрированных пользователей.


UpGuard утверждает, что 95% записей в базе касались входов на сам Leak Zone, остальное — логины на связанном сайте AccountBot, где продаются аккаунты к стриминговым сервисам.

Журналисты TechCrunch даже зарегистрировались на Leak Zone ради эксперимента — и мгновенно нашли свою сессию в открытой базе данных. Почему она оказалась в открытом доступе — непонятно. Вероятнее всего, причина банальна: ошибка или неверная настройка.


Связаться с администрацией Leak Zone не удалось: форум отказывался принимать сообщения. Неизвестно, знают ли они о проблеме и собираются ли предупреждать пользователей. По информации UpGuard, на момент публикации база уже была отключена.

На фоне недавних задержаний админов подпольных форумов — включая оператора XSS.is, о котором на днях сообщила Европол — такой конфуз выглядит как очередной тревожный сигнал для участников даркнета: анонимность там давно под вопросом.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru