


Coyote — первый вредонос, который шпионит через Windows UI Automation

Coyote — первый вредонос, который шпионит через Windows UI Automation

Coyote — первый вредонос, который шпионит через Windows UI Automation

Исследователи из Akamai зафиксировали реальное применение новой техники кражи данных — теперь банковский троян Coyote использует функции Windows, предназначенные для людей с ограниченными возможностями, чтобы следить за действиями пользователя.

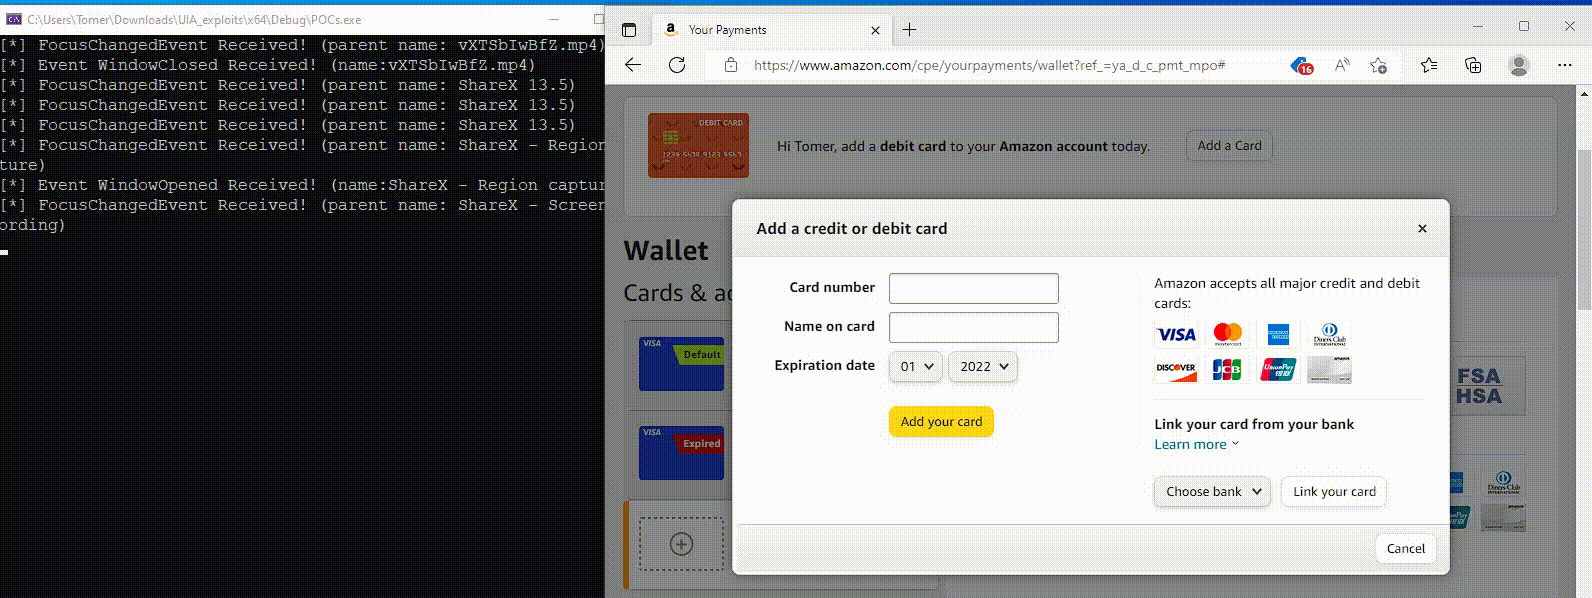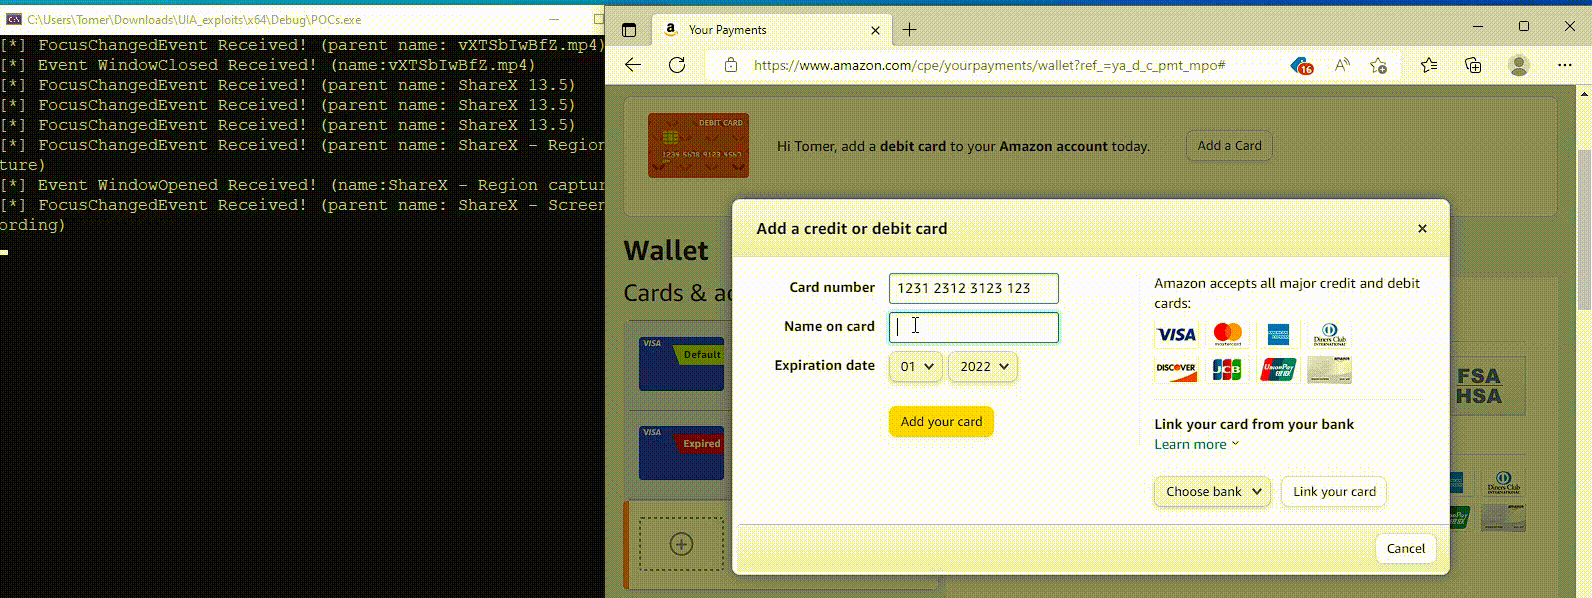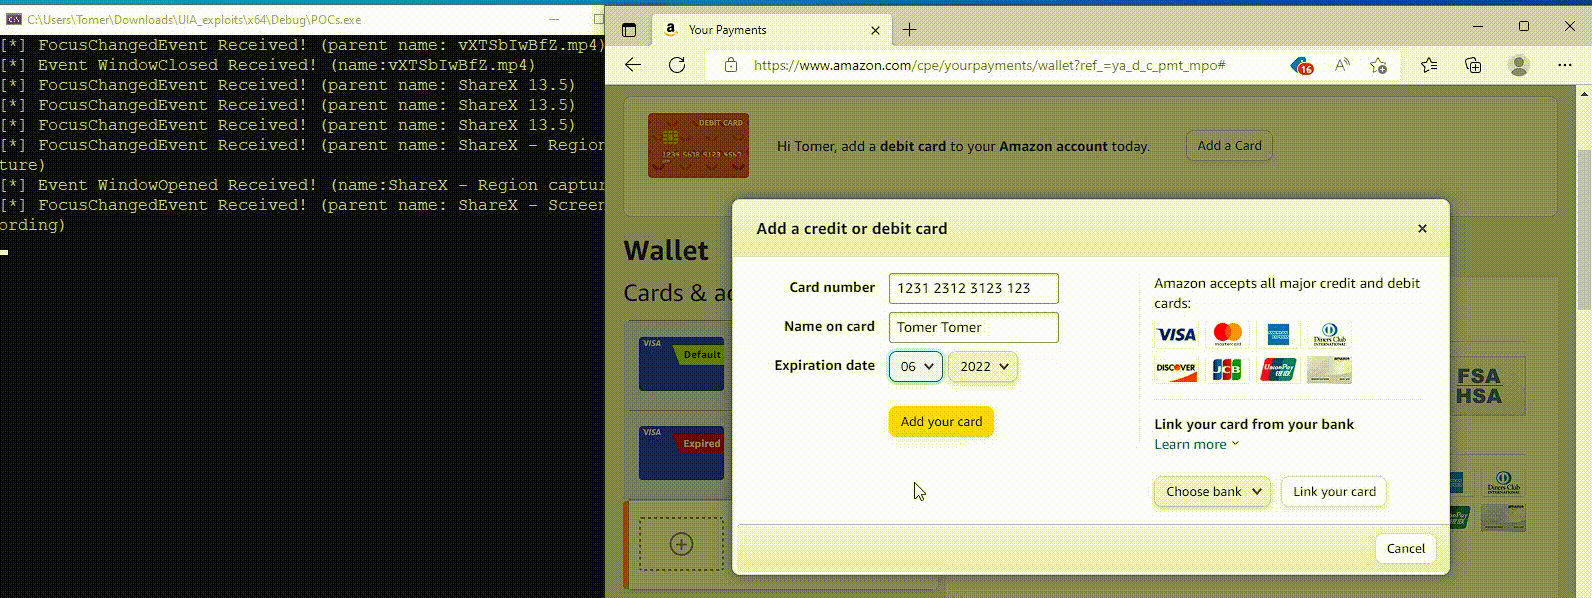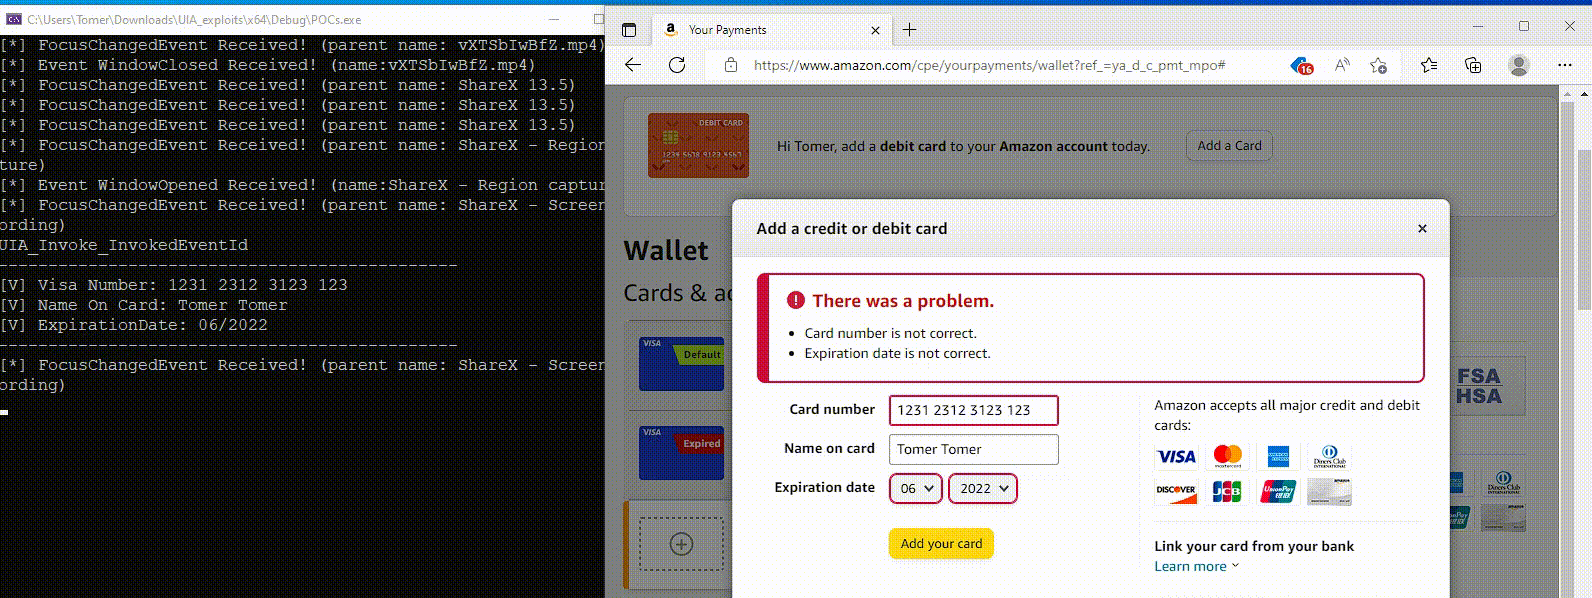
Речь идёт о Microsoft UI Automation (UIA) — это фреймворк, который позволяет программам вроде экранных дикторов считывать содержимое интерфейса. Идея отличная, но в руках злоумышленников она становится инструментом для кражи логинов и паролей.

Троян Coyote появился в начале 2024 года и изначально использовал классические методы вроде кейлоггинга и фишинговых наложений. Теперь он стал умнее. Если раньше вредонос искал в названии окна упоминание банка или криптобиржи, то теперь он «залезает» в сам интерфейс браузера и вытаскивает оттуда адрес сайта — через UIA.

Если троян находит совпадение с одним из 75 заранее зашитых в него сервисов (банки вроде Banco do Brasil, Santander, CaixaBank, и криптобиржи вроде Binance, Electrum, Foxbit), он начинает активную фазу кражи данных. При этом сам метод UIA пока используется только на этапе разведки, но Akamai уже показала, что через него можно считывать и введённые логины, и пароли.

«Если не удаётся определить цель по заголовку окна, Coyote использует UIA, чтобы добраться до элементов интерфейса — вкладок и адресной строки, — и сравнивает найденное с зашитым списком», — говорится в отчёте Akamai.


Изначально Akamai предупреждала о такой уязвимости ещё в декабре 2024 года — тогда это была теоретическая угроза. Теперь она стала реальностью.

Особенность подхода — обход защит EDR. UIA не вызывает подозрений у антивирусов и систем мониторинга, потому что считается частью стандартной функциональности Windows. При этом такие же проблемы есть и в Android — там службы доступности давно используются в вредоносах, и Google уже не первый год борется с этой лазейкой.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru