


Coyote — первый вредонос, который шпионит через Windows UI Automation

Coyote — первый вредонос, который шпионит через Windows UI Automation

Coyote — первый вредонос, который шпионит через Windows UI Automation

Исследователи из Akamai зафиксировали реальное применение новой техники кражи данных — теперь банковский троян Coyote использует функции Windows, предназначенные для людей с ограниченными возможностями, чтобы следить за действиями пользователя.

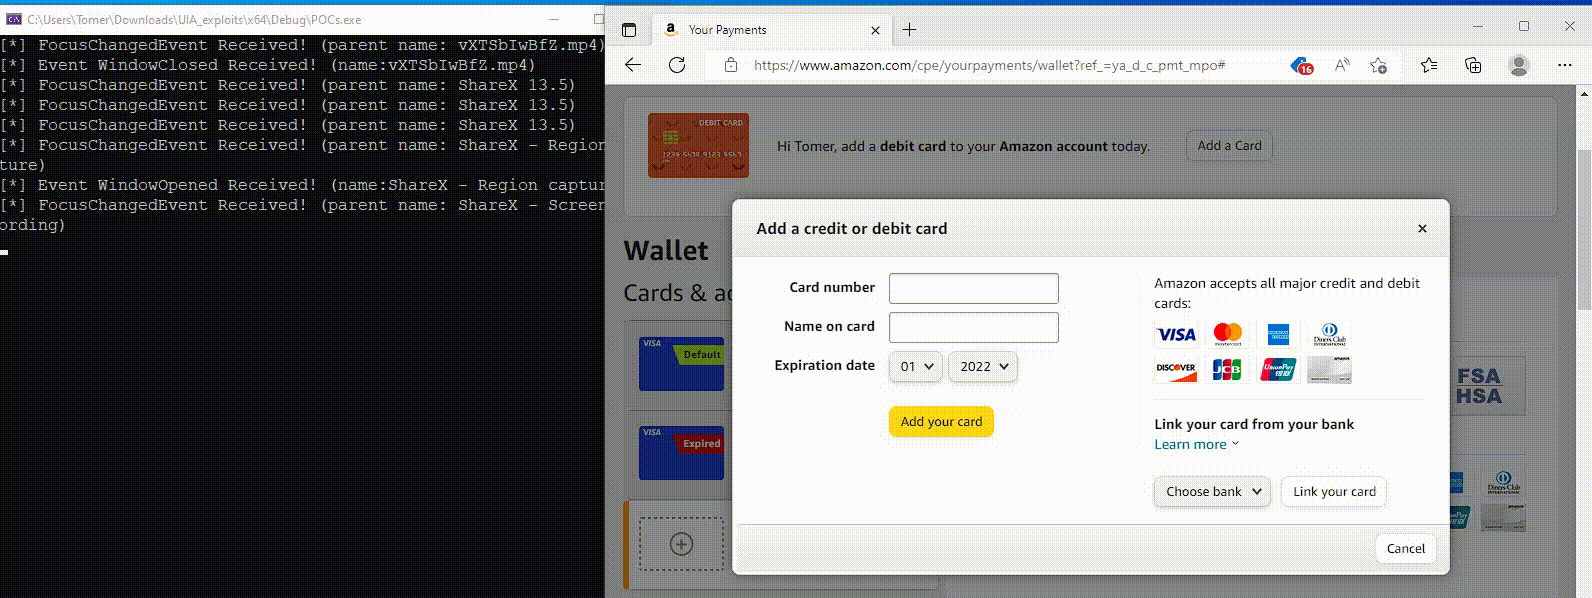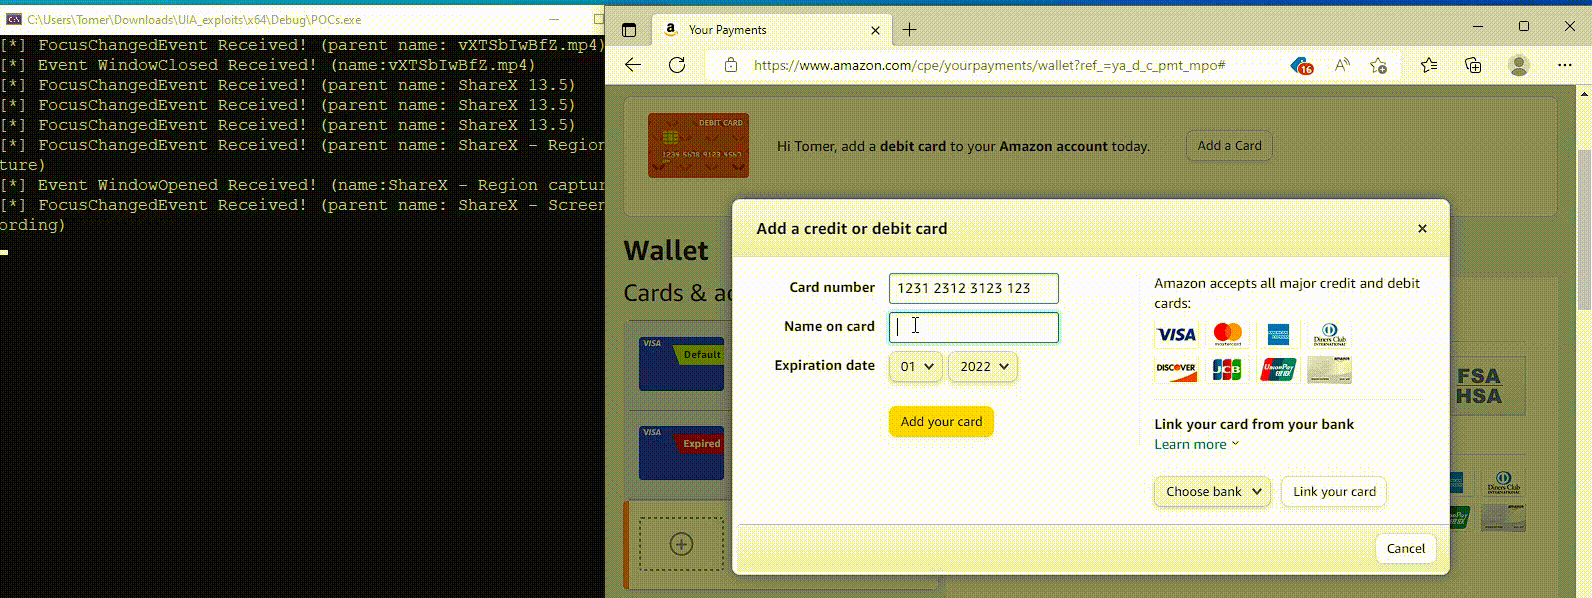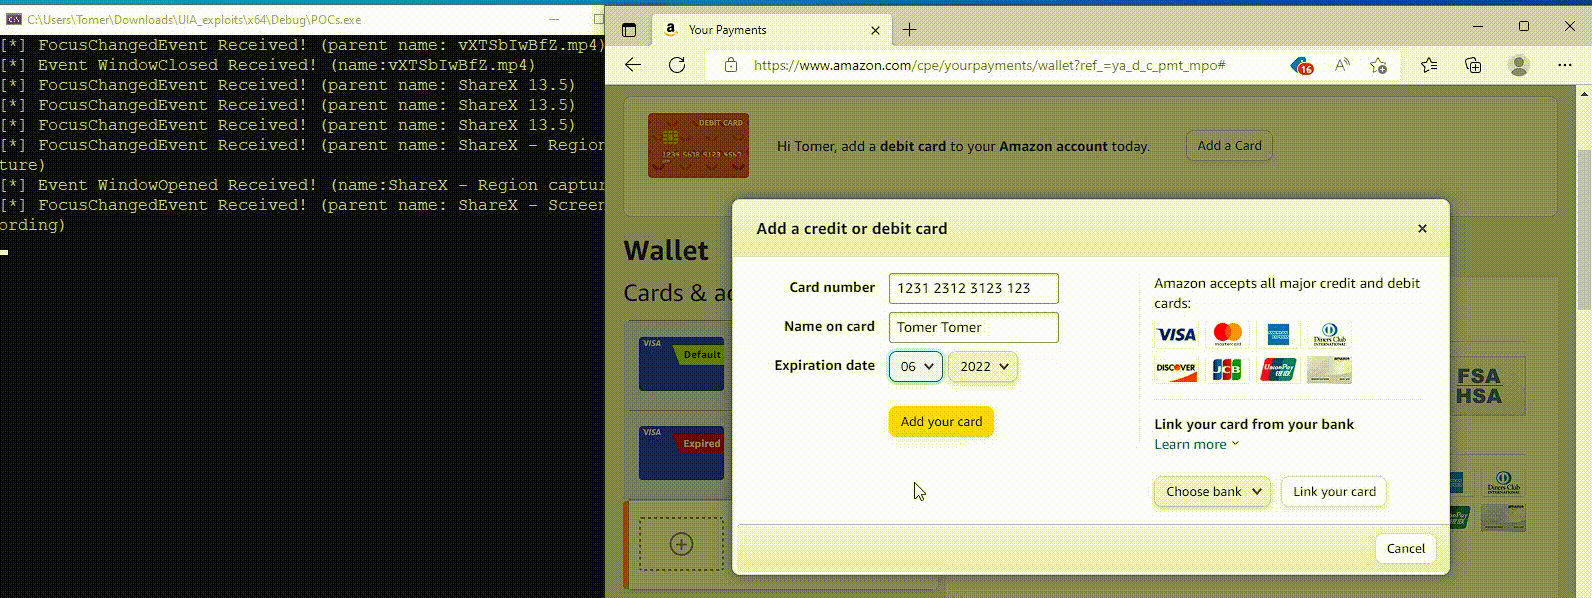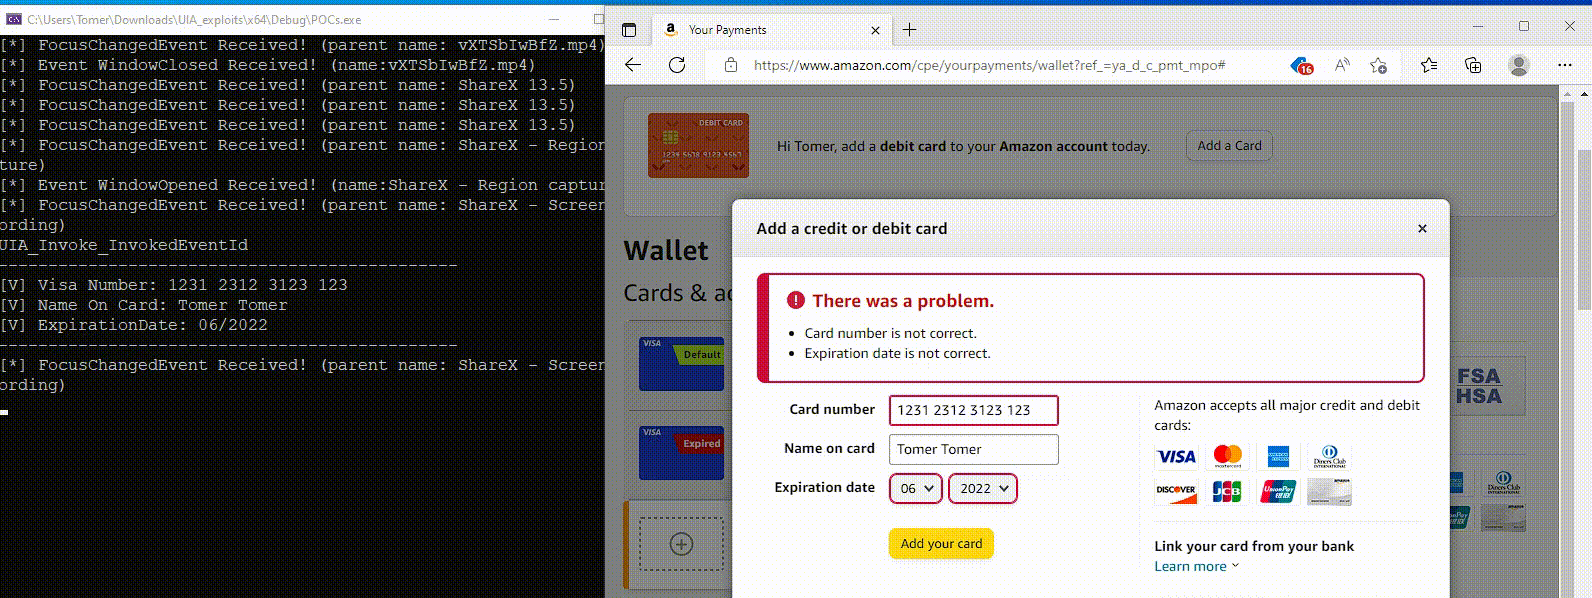
Речь идёт о Microsoft UI Automation (UIA) — это фреймворк, который позволяет программам вроде экранных дикторов считывать содержимое интерфейса. Идея отличная, но в руках злоумышленников она становится инструментом для кражи логинов и паролей.

Троян Coyote появился в начале 2024 года и изначально использовал классические методы вроде кейлоггинга и фишинговых наложений. Теперь он стал умнее. Если раньше вредонос искал в названии окна упоминание банка или криптобиржи, то теперь он «залезает» в сам интерфейс браузера и вытаскивает оттуда адрес сайта — через UIA.

Если троян находит совпадение с одним из 75 заранее зашитых в него сервисов (банки вроде Banco do Brasil, Santander, CaixaBank, и криптобиржи вроде Binance, Electrum, Foxbit), он начинает активную фазу кражи данных. При этом сам метод UIA пока используется только на этапе разведки, но Akamai уже показала, что через него можно считывать и введённые логины, и пароли.

«Если не удаётся определить цель по заголовку окна, Coyote использует UIA, чтобы добраться до элементов интерфейса — вкладок и адресной строки, — и сравнивает найденное с зашитым списком», — говорится в отчёте Akamai.


Изначально Akamai предупреждала о такой уязвимости ещё в декабре 2024 года — тогда это была теоретическая угроза. Теперь она стала реальностью.

Особенность подхода — обход защит EDR. UIA не вызывает подозрений у антивирусов и систем мониторинга, потому что считается частью стандартной функциональности Windows. При этом такие же проблемы есть и в Android — там службы доступности давно используются в вредоносах, и Google уже не первый год борется с этой лазейкой.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru