


Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Если ваши файлы были зашифрованы программами-вымогателями Phobos или 8Base — появилась отличная новость: японская полиция выпустила бесплатный дешифратор, который реально работает. Исследователи из BleepingComputer уже проверили — файлы действительно восстанавливаются, без подвоха.

Phobos существует с 2018 года. Его распространяли по модели «вымогатель как услуга» (ransomware-as-a-service): разработчики давали инструмент в аренду другим злоумышленникам, а те атаковали компании по всему миру, делясь прибылью.

8Base — это уже видоизменённая версия Phobos, появившаяся в 2023 году. Она не только шифрует файлы, но и крадёт данные, а потом угрожает их слить, если не заплатите.

В этом году международные правоохранительные органы провели крупную операцию: удалось отключить 27 серверов, связанных с группой Phobos и 8Base, а также арестовать нескольких подозреваемых — в том числе четырёх россиян и администратора, которого экстрадировали в США.

Похоже, в ходе этих действий удалось получить ключевую информацию, которая и позволила создать дешифратор. Теперь он выложен на сайте японской полиции с английской инструкцией (PDF) и размещён на платформе NoMoreRansom. Поддержку оказали также Европол и ФБР — то есть инструмент официальный.

Как пользоваться?

  • Скачиваете дешифратор (но будьте готовы: браузеры вроде Chrome и Firefox могут ошибочно ругаться на файл — это ложное срабатывание).
  • Запускаете, принимаете соглашение.
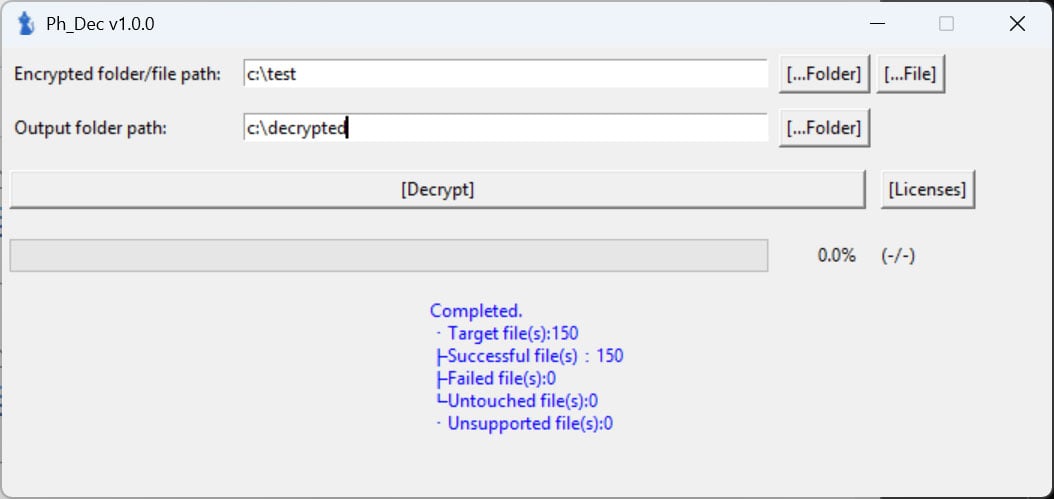
  • Указываете папку с зашифрованными файлами и, куда складывать восстановленные.
  • Жмёте кнопку — и ждёте. Структура папок сохранится.
  • В конце увидите, сколько файлов удалось расшифровать.

Поддерживаются расширения .phobos, .8base, .elbie, .faust, .LIZARD, но даже если у ваших файлов другое окончание — всё равно стоит попробовать.

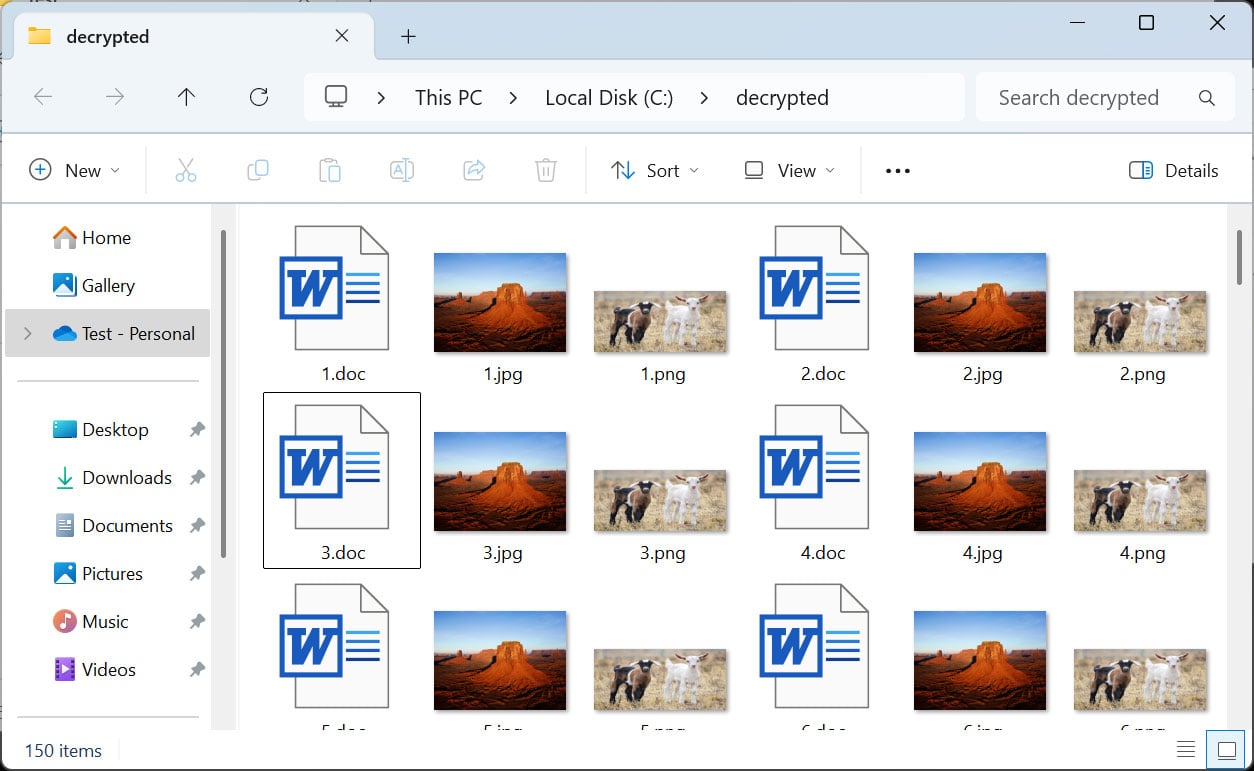
BleepingComputer протестировал дешифратор на вирусе с расширением .LIZARD — расшифровались все 150 файлов.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru