


Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Golden dMSA: доступ к защищенным ресурсам AD через взлом контроллера домена

Специалисты Semperis обнаружили серьезный изъян проекта Managed Service Accounts (dMSA), который существенно упрощает взлом паролей к управляемым аккаунтам и позволяет получить постоянный доступ во всем их ресурсам в доменах Active Directory.

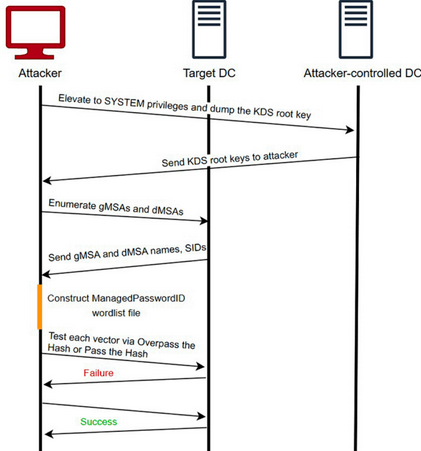
Функциональность dMSA была введена в Windows Server 2025 для зашиты от атак на протокол Kerberos. Разработанный экспертами способ внедрения бэкдора в обход аутентификации несложен в исполнении, однако для успешной атаки придется заполучить корневой ключ службы KDS.

Из-за этого создатели Golden dMSA оценили степень угрозы как умеренную: заветный ключ доступен только из-под учетной записи с высочайшими привилегиями — администратора корневого домена, админа предприятия либо SYSTEM.

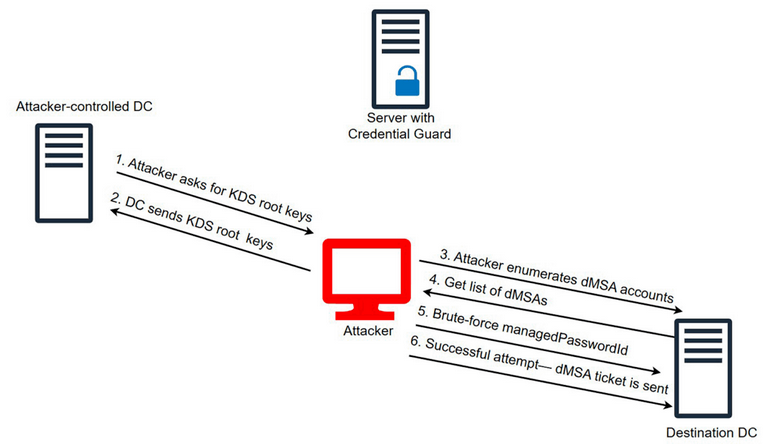
С помощью этого мастер-ключа можно получить текущий пароль dMSA или gMSA (групповой управляемый аккаунт пользователя AD) без повторного обращения к контроллеру домена. Как оказалось, для регулярно и автоматически заменяемых паролей предусмотрено лишь 1024 комбинации, и они поддаются брутфорсу.


Таким образом, компрометация одного контроллера домена в рамках Golden dMSA может обернуться масштабным взломом управляемых аккаунтов AD-службы. Автор атаки также получает возможность горизонтально перемещаться между доменами целевой организации.

Примечательно, что представленный Semperis метод позволяет обойти Windows-защиту Credential Guard — механизм, предотвращающий кражу учеток, NTLM-хешей и тикетов Kerberos (идентификаторов TGT).

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru