


В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

На одном из хакерских форумов появился анонс о продаже эксплойта к уязвимости нулевого дня в WinRAR. Назначенная цена, $80 тысяч, заметно превышает средний уровень на черном рынке и по карману только хорошо упакованным взломщикам.

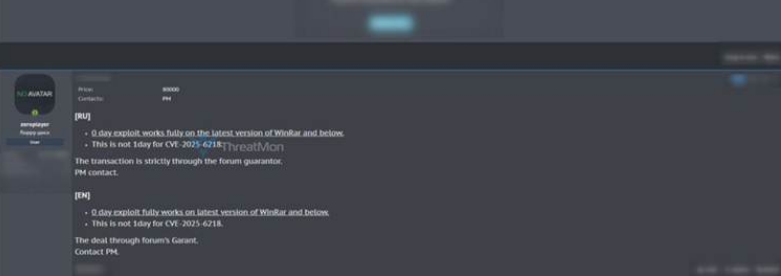
Со слов продавца с ником zeroplayer, эксплойт позволяет удаленно выполнить сторонний код в системе и отличен от недавно пропатченной CVE-2025-6218. Он безотказно работает при любой версии WinRAR, даже июньской 7.12.

Взломы через RCE-уязвимости в популярном архиваторе обычно осуществляются с помощью специально созданного файла соответствующего формата. Эксплойт запускает сама жертва, открыв вредоносный файл, присланный по имейл или скачанный по указанной злоумышленниками ссылке.


По данным вендора, WinRAR используют более 500 млн человек по всему миру. При столь обширной пользовательской базе мультиплатформенная программа является привлекательной целью для авторов атак.

Если zeroplayer не лукавит и ранее неизвестной уязвимости подвержены все версии продукта, ее причина — какой-то фундаментальный дефект, а не ошибка, случайно привнесенная в процессе совершенствования.

ИБ-исследователи уже пытаются выяснить, в чем проблема, чтобы выработать меры противодействия эксплойту и донести информацию об угрозе до разработчиков WinRAR.

В этом году, кроме CVE-2025-6218, в WinRAR устранили еще одну RCE-уязвимость — возможность обхода Windows-защиты MotW с помощью симлинков.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru