


Новая атака Opossum позволяет внедрять данные в TLS-сессии

Новая атака Opossum позволяет внедрять данные в TLS-сессии

Новая атака Opossum позволяет внедрять данные в TLS-сессии

Исследователи обнаружили новый вектор атаки под названием Opossum. Он позволяет злоумышленнику вмешиваться в якобы защищённую сессию TLS — при этом шифрование никто не взламывает.

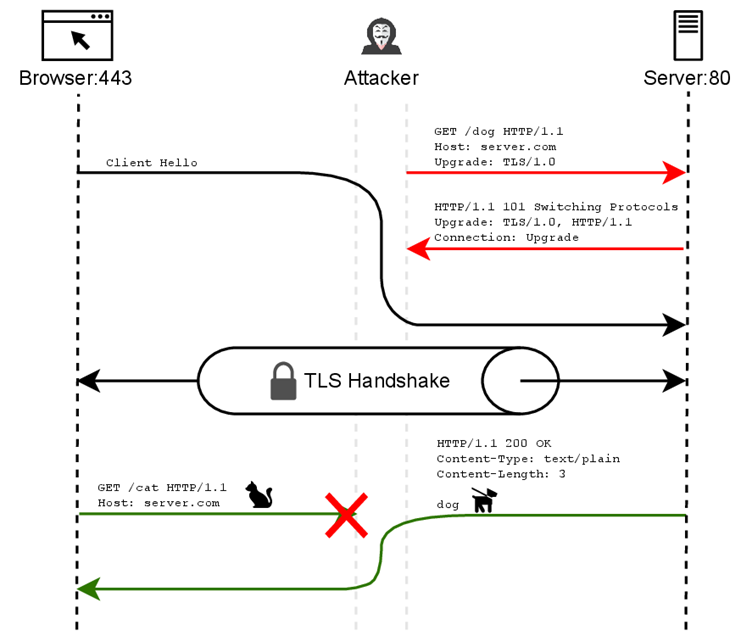
Атака работает за счёт несогласованности между двумя режимами TLS: «implicit» (например, HTTPS на порту 443, где защита включается сразу) и «opportunistic» (например, HTTP на порту 80, где защита активируется позже через апгрейд-запрос).

Используя это отличие, атакующий может вызвать рассинхронизацию между клиентом и сервером, после чего — незаметно встроить в канал поддельные данные.

Сценарий простой: клиент подключается к HTTPS, но злоумышленник перенаправляет его запрос на порт HTTP, сам инициирует апгрейд до TLS, а затем тайно синхронизирует обе сессии.

В итоге и клиент, и сервер думают, что всё идёт по плану — хотя злоумышленник в любой момент может подменить сообщения или задержать ответы.

Opossum базируется на принципах вектора атаки ALPACA, но работает даже там, где меры против ALPACA уже внедрены. Это делает «опоссума» особенно опасным, поскольку он бьёт не по самому TLS, а по логике взаимодействия приложений.


Эксперты говорят: отключить opportunistic TLS — не вариант, особенно на почтовых серверах и старых системах. Лучше изолировать порты и режимы TLS, а также включить проверку соответствия между протоколом и портом. Можно дополнительно отслеживать подозрительные апгрейд-заголовки.

Главный вывод — зрелые протоколы вроде TLS всё ещё могут быть уязвимыми из-за архитектурных нюансов. И чтобы не стать жертвой атак вроде Opossum, стоит внимательно относиться ко всем уровням стека безопасности.

Оплатить автобус лицом или через МАКС: власти изучат новую схему

Мессенджер МАКС и биометрия могут превратиться в новые способы оплаты общественного транспорта. Президент России Владимир Путин поручил правительству рассмотреть использование цифровой платформы и Единой биометрической системы для безналичного расчёта за проезд.

Задача содержится в перечне поручений по итогам заседания президиума Госсовета. Проработать инициативу должны правительство, комиссии Госсовета по направлениям «Эффективная транспортная система» и «Экономика данных», а также региональные власти.

Как именно пассажир будет платить через МАКС, документ не объясняет. Это может быть QR-код, встроенный платёжный сервис или другая механика, пока есть только поручение рассмотреть вопрос. Аналогично предстоит определить роль федеральной ЕБС и её региональных сегментов.

Одновременно власти должны увеличить долю безналичных платежей в транспорте и обеспечить их работу в автономном режиме. Последнее пригодится там, где интернет в автобусе появляется примерно с той же регулярностью, что и свободное место в час пик.

Наличные при этом отменять не собираются. В поручении отдельно указано, что пассажирам необходимо сохранить возможность оплачивать ими поездки. Прикладывать лицо к турникету заставлять пока не планируют.

Первый доклад о проделанной работе должен поступить президенту до 25 декабря 2026 года, после чего ответственные будут отчитываться каждые полгода.

Часть инфраструктуры уже готовят к подобным сценариям. С 1 сентября электронные сервисы, QR-коды, NFC и ЕБС разрешено применять при покупке и проверке билетов, а через МАКС можно подтверждать право на бесплатный или льготный проезд.

RSS: Новости на портале Anti-Malware.ru