


Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Специалисты G DATA проанализировали новый вредоносный вариант майнера XMRig, объявившийся минувшей весной на фоне роста курса монеро. Заражения были обнаружены в Китае, Бельгии, Греции и России.

Обновленный зловред проникает на Windows-машины поэтапно, используя предустановленные в системе скрипты и бинарники (LOLBAS) для запуска полезной нагрузки, закрепления и ухода от обнаружения.

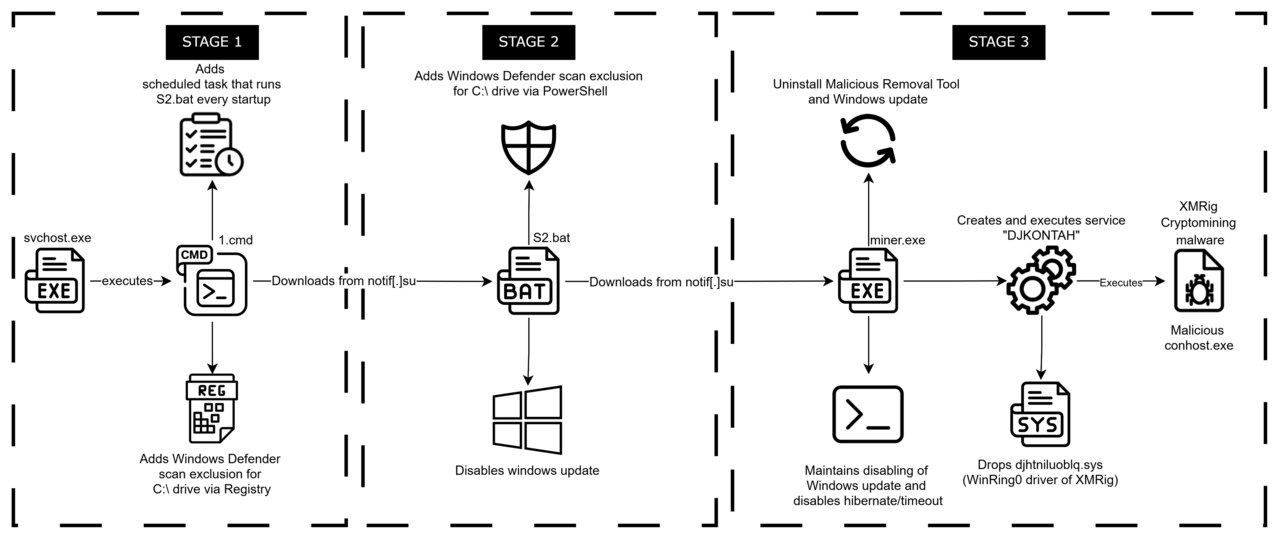
Определить первичный вектор заражения аналитикам не удалось. Вредоносную цепочку запускает svchost.exe, порождающий cmd-процесс для выполнения пакетного скрипта, именуемого 1.cmd.

Этот сценарий проверяет наличие контрольного файла check.txt в папке %APPDATA%\Temp во избежание повторного заражения, изменяет настройки Microsoft Defender, чтобы исключить сканирование корня пути C:\, а затем загружает другой скрипт, S2.bat, из домена notif[.]su и скрытно запускает его на исполнение с помощью PowerShell.

Сценарий S2.bat прежде всего отключает Windows-сервисы, способные помешать дальнейшему развертыванию зловреда (службы обновлений, BITS, TrustedInstaller). Он также загружает с того же сайта XMRig (miner.exe), который при установке создает новый ключ реестра на быстрый запуск и дропает легитимный драйвер WinRing0 для повышения прав в системе.

Как оказалось, все задействованные в атаке скрипты не обфусцированы. Обнаруженные в кодах комментарии свидетельствуют о том, что их создал ИИ-кодер либо неумелый вирусописатель; несмотря на это, на момент обнаружения все файлы плохо детектились на VirusTotal.

По данным G DATA, к маю поток обновлений для зловреда-криптоджекера иссяк. Спустя пару недель используемый им сайт notif[.]su был заблокирован.

Спрос на российское Wi-Fi-оборудование вырос на 22%

Российские точки доступа и другое Wi-Fi-оборудование стали покупать заметно активнее. В первом полугодии 2026 года число закупок увеличилось на 22%, сообщила эксперт проекта «Контур.Закупки» Евгения Сергиенко. Особенно бодро закупался госсектор.

По данным сервиса, которые передают «Ведомости», объём государственных закупок Wi-Fi-оборудования за год вырос на 23% и достиг 4,64 млрд рублей.

При этом заказчики не бросились за самыми дорогими и навороченными моделями: спрос смещается в сторону более доступных решений.

Реестровое оборудование также оказалось в фаворе. Количество запросов на российскую технику, включённую в реестр телекоммуникационного оборудования отечественного происхождения Минпромторга, примерно втрое превысило число запросов на нереестровые решения, рассказал глава WowNet Никита Иванов.

Судя по всему, импортозамещение перестаёт быть презентацией на двадцать слайдов и превращается в обычную закупочную практику. В проектах с государственным участием российское происхождение оборудования становится важным условием, а заказчики одновременно пытаются не раздувать бюджет.

С технической частью ситуация тоже постепенно выравнивается. По словам эксперта по беспроводным технологиям «К2Теха» Виктора Беляева, по базовым характеристикам российские Wi-Fi-решения уже приблизились к иностранным аналогам.

Полностью зарубежное оборудование рынок, конечно, не забыл: в инфраструктуре продолжают работать решения Cisco, Aruba и Huawei. Среди заметных российских производителей корпоративного сегмента аналитики называют Eltex, WowNet и Quantum.

RSS: Новости на портале Anti-Malware.ru