


18 троянских расширений Chrome и Edge заразили 2,3 миллиона пользователей

18 троянских расширений Chrome и Edge заразили 2,3 миллиона пользователей

18 троянских расширений Chrome и Edge заразили 2,3 миллиона пользователей

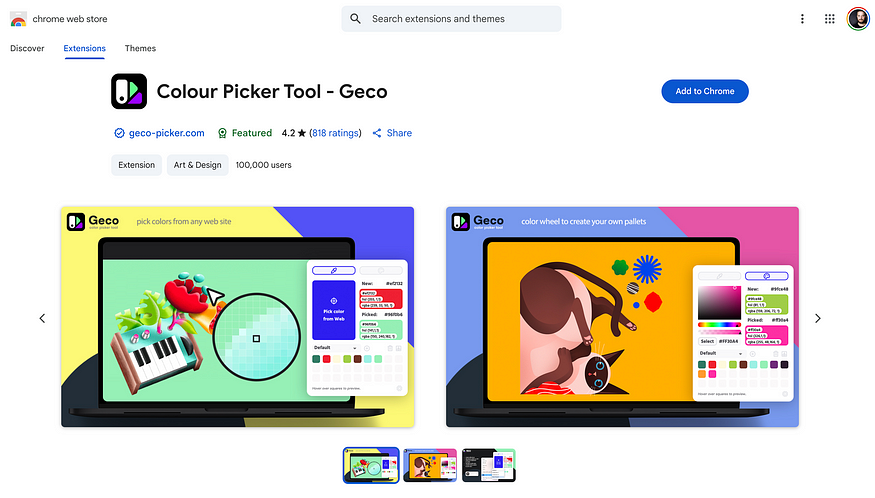
Анализ троянизированного плагина-пипетки для браузера Google позволил выявить масштабную кампанию по шпионажу через браузеры с помощью аналогичных продуктов, доступных в Chrome Web Store и Microsoft Edge Add-ons.

Суммарно исследователи из Koi Security насчитали в обоих магазинах 18 вредоносных расширений с общим числом загрузок более 2,3 миллиона. Все они позиционировались как средства повышения производительности либо инструменты цифровых развлечений.

Заявленные назначения отличаются большим разнообразием. В рамках кросс-платформенной кампании, условно названной RedDirection, злоумышленники предлагают для скачивания клавиатуры эмодзи, оптимизаторы просмотра видео, плагины прогноза погоды, темные темы, регуляторы громкости, VPN для Discord и TikTok.


Все эти фейки выполняют заявленные функции, но также могут отслеживать перемещения пользователей между сайтами, захватывать URL страниц при обновлении вкладок, открывать бэкдор.

Результаты подобных MitM-атак отсылаются на C2-сервер; в ответ вредонос может получить команду перенаправить браузер на мошеннический ресурс — фишинговую форму авторизации в онлайн-банкинге, страницу загрузки фальшивого обновления Zoom и т. п.

Примечательно, что все опасные находки, со слов экспертов, изначально были абсолютно безобидными. Вредоносные функции появились в них в результате автообновления, которое обычно происходило после того, как одобренный к публикации плагин долгое время пролежал в магазине Google или Microsoft.

Инициаторы RedDirection также тщательно скрывают свою командную инфраструктуру: каждое троянизированное расширение пользуется индивидуальным, специально созданным поддоменом C2.

Тем, кто установил расширения Chrome или Edge из списка, приведенного в блоге Koi Security, рекомендуется немедленно удалить их, очистить хранилище браузера, тщательно просканировать систему на наличие дополнительных инфекций, а также помониторить аккаунты на предмет подозрительной активности.

О похожей киберкампании недавно предупредили те же специалисты. В магазине аддонов для Firefox было обнаружено 44 клона популярных криптокошельков с вредоносным кодом, нацеленным на кражу ключей и сид-фраз.

WMX подарит год защиты от ботов покупателям ПроWAF

Российский ИБ-вендор WMX решил ударить по ботам рублём, а точнее — отсутствием дополнительной платы. Компания запустила акцию «Год защиты от ботов — в подарок»: при покупке межсетевого экрана уровня приложений ПроWAF на срок от одного года клиенты получат модуль SmartBot Protection на 12 месяцев.

Предложение появилось не на пустом месте. По данным WMX, за последний год активность вредоносных ботов выросла более чем вдвое.

Причём автоматизация теперь используется не только для массового сканирования и поиска уязвимостей. Злоумышленники прощупывают пороги срабатывания защитных систем, собирают сведения об инфраструктуре и подбирают способы обойти фильтры при следующих атаках.

Порог входа тоже снижается. LLM-сервисы, готовые скрипты и доступные инструменты автоматизации позволяют собирать ботов быстрее и дешевле. Сами боты при этом научились убедительнее изображать людей: воспроизводить пользовательское поведение, работать через браузеры и не ломиться на сайт тысячами одинаковых запросов.

SmartBot Protection анализирует признаки автоматизированной активности, браузерное окружение и поведение посетителей. Модуль должен распознавать как массовые бот-атаки, так и более аккуратные сценарии: сбор данных, разведку, накрутку запросов и злоупотребление функциями веб-сервисов.

Акция действует до 31 декабря 2026 года. Для участия необходимо оставить заявку на сайте WMX или обратиться к представителям компании по электронной почте marketing@wmx.pro. После консультации клиенту подберут тариф ПроWAF и подключат антибот-модуль.

Условие простое: лицензия ПроWAF минимум на год — SmartBot Protection без отдельной платы на те же 12 месяцев.

Реклама, 18+. ООО «Вебмониторэкс» ИНН 7735194651
ERID: 2VfnxvN9Vmn

RSS: Новости на портале Anti-Malware.ru