


TapTrap: новая атака на Android с обходом системы разрешений

TapTrap: новая атака на Android с обходом системы разрешений

TapTrap: новая атака на Android с обходом системы разрешений

Исследователи из TU Wien и Университета Байройта придумали, как обойти систему разрешений Android — без рут-прав. Новый метод называется TapTrap и в отличие от классического tapjacking через наложения он использует прозрачные анимации, встроенные в саму систему Android.

Да-да, вы всё ещё можете думать, что нажимаете кнопку в любимом приложении, а на деле — даёте доступ к камере, геолокации или даже стираете данные на телефоне.

Как работает TapTrap

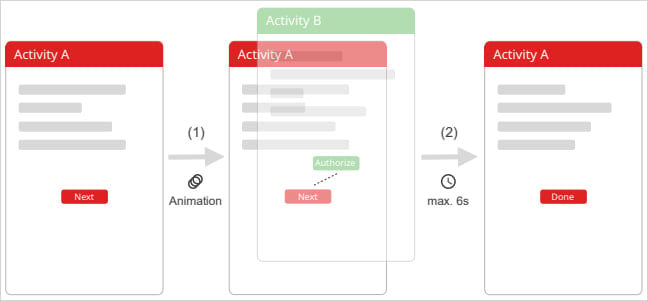
Суть атаки — в обмане пользователя с помощью прозрачных анимаций при запуске системных экранов. Вредоносное приложение запускает другую активность (например, системное окно с разрешением) с почти полностью прозрачной анимацией. А вы видите под ней обычный интерфейс — игру, чат, картинку… Но по факту нажимаете на невидимую кнопку «Разрешить».

Исследователи назвали (PDF) ключом к атаке анимацию, у которой и начальное, и конечное значение прозрачности (alpha) установлено, например, на 0.01. Иногда добавляется масштабирование, чтобы сделать нужную кнопку «весомее» — и увеличить шанс, что вы в неё попадёте.


Уязвимы 76% приложений

Команда изучила почти 100 тысяч приложений из Google Play и выяснила: 76% из них можно использовать в TapTrap-атаке. Главное, чтобы приложение:

  • запускало внешние активности;
  • не отменяло стандартные анимации перехода;
  • не ждало завершения анимации, прежде чем начать реагировать на нажатия.

Иными словами, всё работает по умолчанию — и на Android 15, и на свежем Android 16. Проверяли на Pixel 8a — уязвимость на месте.

Пока не исправлено, но обещают

Google уже в курсе. Представители компании пообещали устранить проблему в будущих обновлениях и напомнили, что Google Play следит за политиками безопасности приложений. А вот разработчики GrapheneOS — альтернативной защищённой версии Android — уже готовят исправление в следующем релизе.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru