


Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Аналитики из Elastic Security Labs обнаружили, что для внедрения программ-стилеров в Windows злоумышленники стали использовать Shellter — инструмент пентеста, позволяющий обойти антивирусную защиту.

Специалисты по активному тестированию кибербезопасности (offensive security), в том числе эксперты Red Team, уже более 10 лет применяют эту утилиту для сокрытия шелл-кода в приложениях Windows (файлах PE) от антивирусов и EDR.

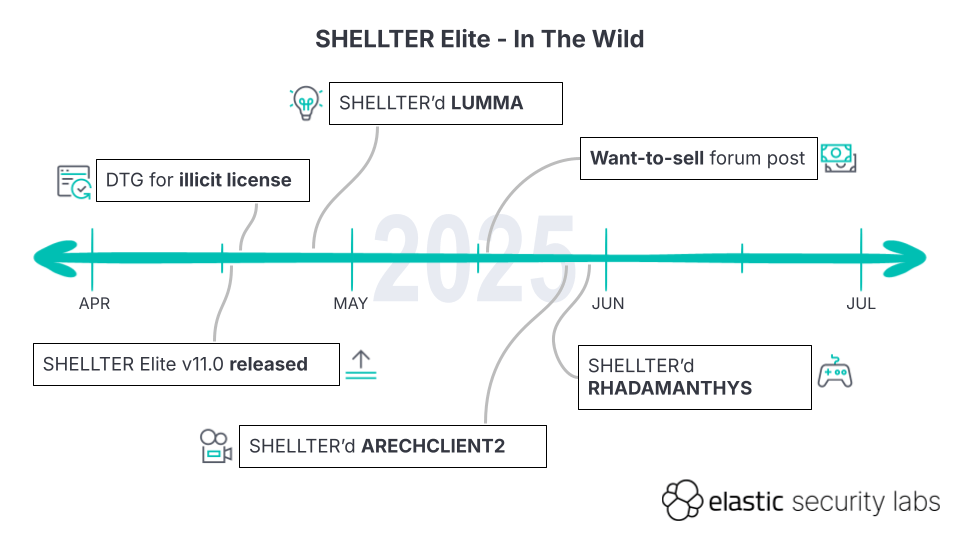
Первые факты злоупотребления Shellter были выявлены два месяца назад. Как оказалось, авторы текущих троянских атак для загрузки используют Shellter Elite версии 11.0, вышедшей 16 апреля.

За истекший срок было выявлено три кампании по раздаче инфостилеров с помощью этого инструмента:

  • Lumma, с загрузкой с файлового хостинга MediaFire;
  • Rhadamanthys, выдаваемый за читы и моды игр на YouTube (в описаниях роликов были вставлены ссылки, привязанные к MediaFire);
  • ArechClient2, также известный как SectopRAT.

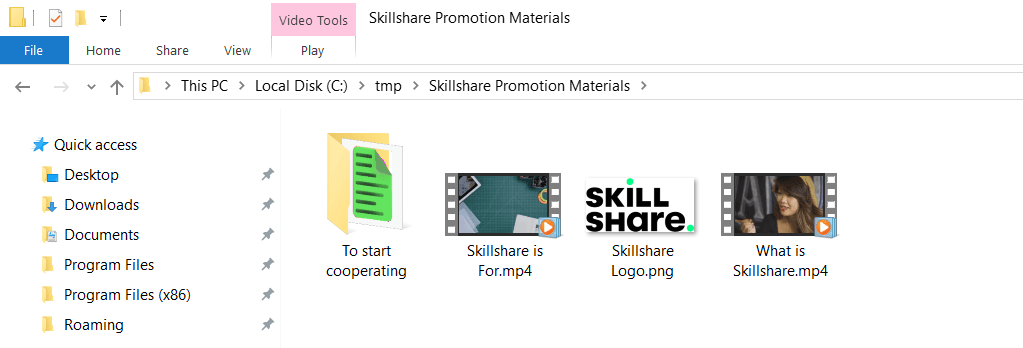
Последнего начали распространять в мае через имейл-рассылки, ориентированные на создателей контента для YouTube. Адресатам от имени Udemy, Skillshare, Pinnacle Studio, Duolingo предлагают спонсорскую помощь; к письмам прикреплен архив RAR, содержащий безобидную рекламу и защищенный Shellter исполняемый файл.


Проверки на VirusTotal во всех случаях показывают низкий уровень детектирования — из-за изменяющегося на лету полиморфного кода, шифрования полезной нагрузки (AES-128 в режиме CBC), сокрытия системных вызовов и адресов API и прочих уловок, затрудняющих статический сигнатурный анализ.

Для каждого пейлоада в загрузчик вшиваются три даты:

  • старт заражения;
  • самоуничтожение (по умолчанию через год после инфицирования);
  • срок действия лицензии (во всех семплах одинаковый, до 17 апреля 2026 года, т. е. злоумышленникам удалось раздобыть лишь одну копию Shellter Elite).

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru