


Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Аналитики из Elastic Security Labs обнаружили, что для внедрения программ-стилеров в Windows злоумышленники стали использовать Shellter — инструмент пентеста, позволяющий обойти антивирусную защиту.

Специалисты по активному тестированию кибербезопасности (offensive security), в том числе эксперты Red Team, уже более 10 лет применяют эту утилиту для сокрытия шелл-кода в приложениях Windows (файлах PE) от антивирусов и EDR.

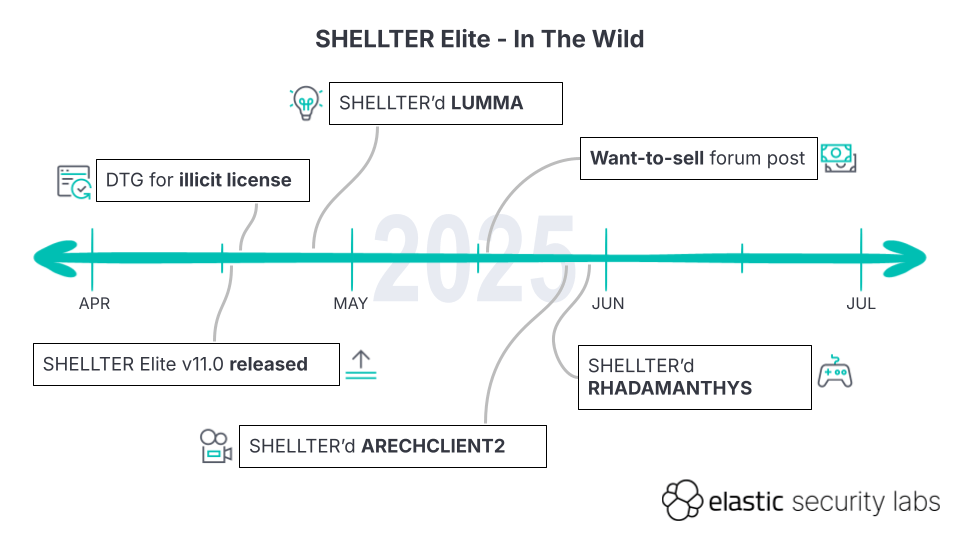
Первые факты злоупотребления Shellter были выявлены два месяца назад. Как оказалось, авторы текущих троянских атак для загрузки используют Shellter Elite версии 11.0, вышедшей 16 апреля.

За истекший срок было выявлено три кампании по раздаче инфостилеров с помощью этого инструмента:

  • Lumma, с загрузкой с файлового хостинга MediaFire;
  • Rhadamanthys, выдаваемый за читы и моды игр на YouTube (в описаниях роликов были вставлены ссылки, привязанные к MediaFire);
  • ArechClient2, также известный как SectopRAT.

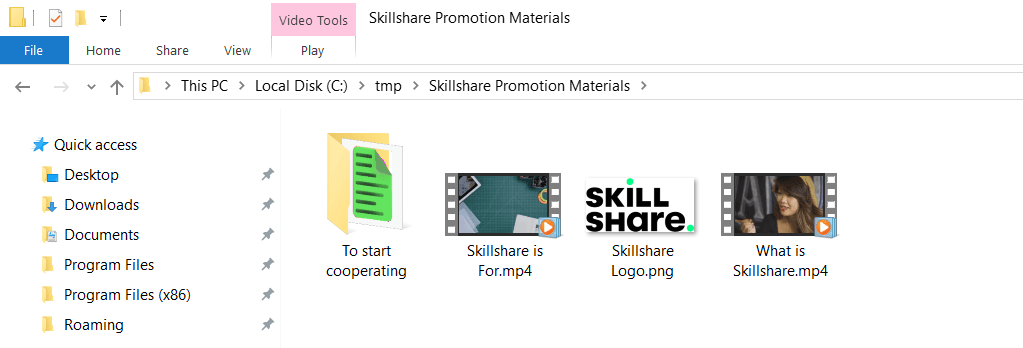
Последнего начали распространять в мае через имейл-рассылки, ориентированные на создателей контента для YouTube. Адресатам от имени Udemy, Skillshare, Pinnacle Studio, Duolingo предлагают спонсорскую помощь; к письмам прикреплен архив RAR, содержащий безобидную рекламу и защищенный Shellter исполняемый файл.


Проверки на VirusTotal во всех случаях показывают низкий уровень детектирования — из-за изменяющегося на лету полиморфного кода, шифрования полезной нагрузки (AES-128 в режиме CBC), сокрытия системных вызовов и адресов API и прочих уловок, затрудняющих статический сигнатурный анализ.

Для каждого пейлоада в загрузчик вшиваются три даты:

  • старт заражения;
  • самоуничтожение (по умолчанию через год после инфицирования);
  • срок действия лицензии (во всех семплах одинаковый, до 17 апреля 2026 года, т. е. злоумышленникам удалось раздобыть лишь одну копию Shellter Elite).

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru