


Новый ботнет использует утилиту hping3 для проведения DDoS-атак

Новый ботнет использует утилиту hping3 для проведения DDoS-атак

Новый ботнет использует утилиту hping3 для проведения DDoS-атак

В интернете объявился новый, активно развиваемый DDoS-зловред. Проведенный в NSFOCUS анализ показал, что новобранец, нареченный hpingbot, написан с нуля на Go и нацелен на платформы Windows и Linux/IoT.

Обнаруженный в прошлом месяце троян (результат VirusTotal на 4 июля — 13/72) также поддерживает множество архитектур CPU, включая amd64, mips, arm и 80386. В настоящее время в состав созданного на его основе ботнета входят немногим более 14,6 тыс. зараженных устройств.

Для своей работы hpingbot использует совсем другие ресурсы, нежели многочисленные производные Mirai и Gafgyt: прячет полезную нагрузку на Pastebin, а DDoS-атаки проводит с помощью hping3 — бесплатного инструмента диагностики сетей, похожего на ICMP ping.

Подобный подход не только повышает шансы зловреда на сокрытие от обнаружения, но также значительно снижает стоимость его разработки и операционные расходы.

Ссылки на Pastebin жестко прописаны в коде hpingbot. Отдаваемый с сайта пейлоад (IP-адреса C2, скрипты для загрузки дополнительных компонентов) часто сменяется.

Из техник DDoS вредоносу подвластен флуд — SYN, TCP, ACK, UDP и многовекторный. Примечательно, что Windows-версия трояна не способна оперировать hping3 из-за ограничений по внешним условиям, она в основном заточена под загрузку и запуск дополнительных модулей.

Из последних был выявлен написанный на Go генератор DDoS-флуда (UDP и TCP), который с 19 июня загружается на ботнет для тестирования. Он связан с теми же C2, но не имеет доступа к Pastebin, не вызывает hping3 и не умеет обновляться.

Распространяется hpingbot через брутфорс SSH, используя специальный модуль. Закрепиться в системе зловреду помогают Systemd, SysVinit и Cron, после выполнения своих задач он удаляет свои файлы и подчищает логи.

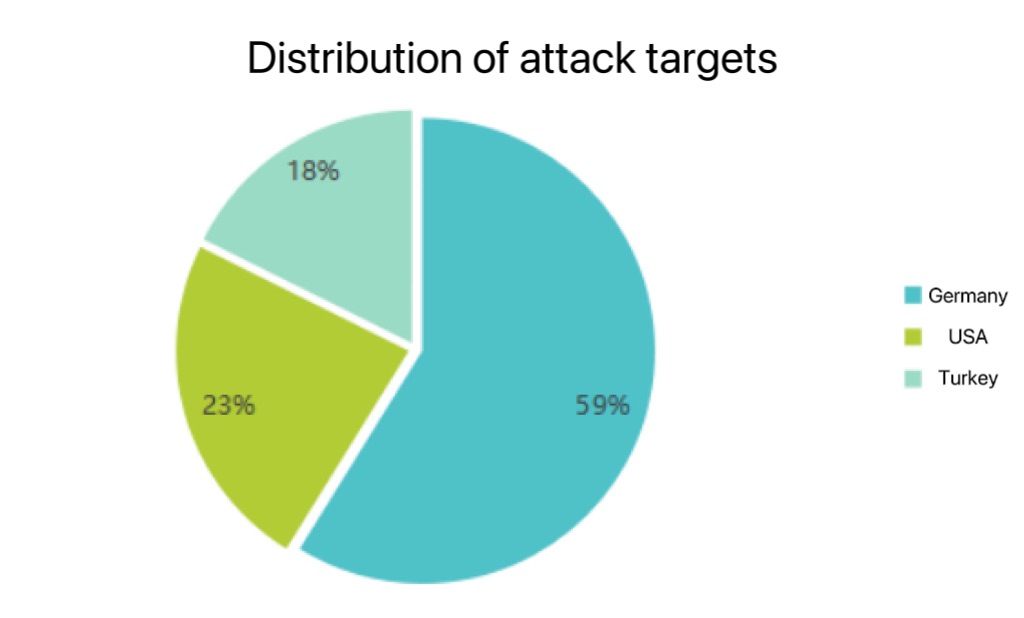
Зафиксированные DDoS-атаки с ботнета пока немногочисленны — по всей видимости, операторы пока сосредоточены на наращивании потенциала.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru