


Новый ботнет использует утилиту hping3 для проведения DDoS-атак

Новый ботнет использует утилиту hping3 для проведения DDoS-атак

Новый ботнет использует утилиту hping3 для проведения DDoS-атак

В интернете объявился новый, активно развиваемый DDoS-зловред. Проведенный в NSFOCUS анализ показал, что новобранец, нареченный hpingbot, написан с нуля на Go и нацелен на платформы Windows и Linux/IoT.

Обнаруженный в прошлом месяце троян (результат VirusTotal на 4 июля — 13/72) также поддерживает множество архитектур CPU, включая amd64, mips, arm и 80386. В настоящее время в состав созданного на его основе ботнета входят немногим более 14,6 тыс. зараженных устройств.

Для своей работы hpingbot использует совсем другие ресурсы, нежели многочисленные производные Mirai и Gafgyt: прячет полезную нагрузку на Pastebin, а DDoS-атаки проводит с помощью hping3 — бесплатного инструмента диагностики сетей, похожего на ICMP ping.

Подобный подход не только повышает шансы зловреда на сокрытие от обнаружения, но также значительно снижает стоимость его разработки и операционные расходы.

Ссылки на Pastebin жестко прописаны в коде hpingbot. Отдаваемый с сайта пейлоад (IP-адреса C2, скрипты для загрузки дополнительных компонентов) часто сменяется.

Из техник DDoS вредоносу подвластен флуд — SYN, TCP, ACK, UDP и многовекторный. Примечательно, что Windows-версия трояна не способна оперировать hping3 из-за ограничений по внешним условиям, она в основном заточена под загрузку и запуск дополнительных модулей.

Из последних был выявлен написанный на Go генератор DDoS-флуда (UDP и TCP), который с 19 июня загружается на ботнет для тестирования. Он связан с теми же C2, но не имеет доступа к Pastebin, не вызывает hping3 и не умеет обновляться.

Распространяется hpingbot через брутфорс SSH, используя специальный модуль. Закрепиться в системе зловреду помогают Systemd, SysVinit и Cron, после выполнения своих задач он удаляет свои файлы и подчищает логи.

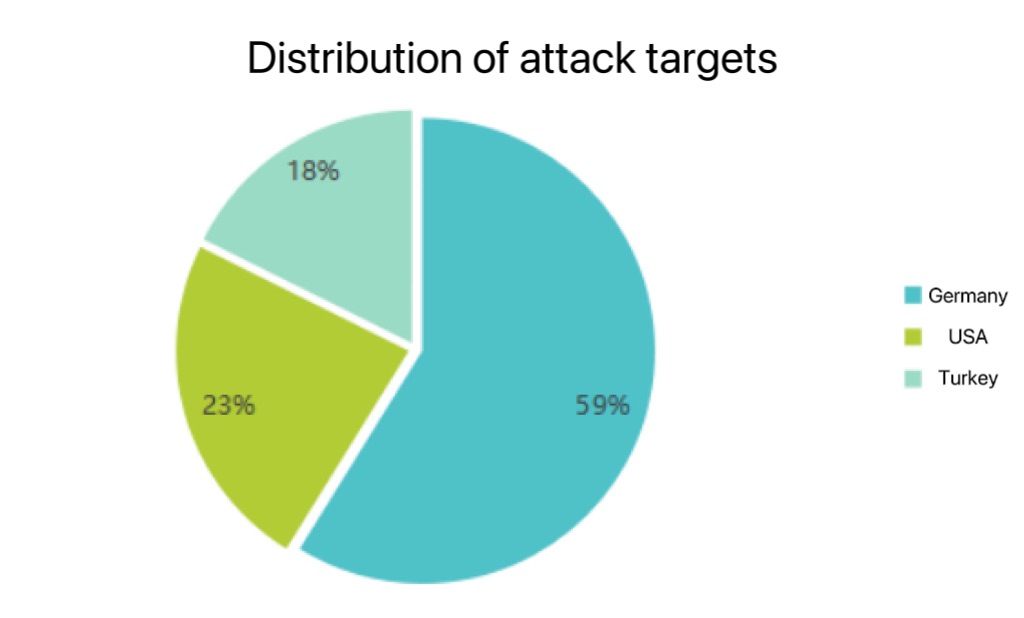
Зафиксированные DDoS-атаки с ботнета пока немногочисленны — по всей видимости, операторы пока сосредоточены на наращивании потенциала.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru