


macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

Эксперты CYFIRMA обнаружили множество сайтов, использующих тактику Clickfix для раздачи вредоносных AppleScript. Как оказалось, целевой троян Odyssey — это обновленный, сменивший имя инфостилер Poseidon.

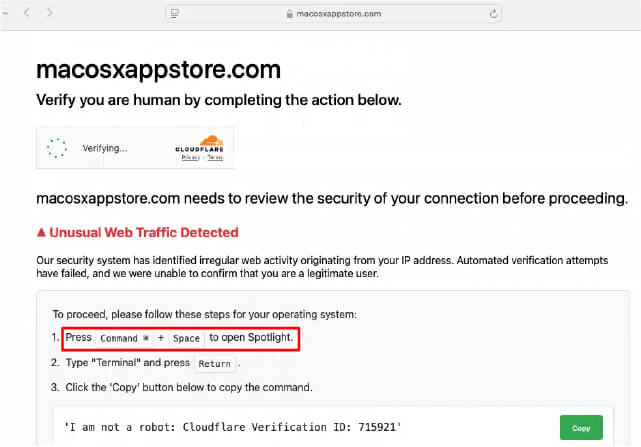
Вредоносные фейки используют тайпсквоттинг и имитируют легитимные финансовые сервисы, магазин приложений Apple для macOS и сайты новостей на рынке криптовалют.

При заходе на такую площадку пользователю отображается фейковый тест CAPTCHA в стиле Cloudflare с предложением скопировать и вставить в Терминал закодированную по Base64 команду.

В результате атаки ClickFix на машину жертвы с внешнего сервера загружается AppleScript для кражи данных. Обфускация не применяется, и это сильно облегчает анализ.

При заходе на поддельный сайт с Windows-устройства инструкции по копипасту соответствующим образом изменяются — визитера просят запустить Powershell, однако на момент анализа кнопка «»Скопировать» не работала.


Вредоносный скрипт создает на macOS-компьютере папку временных файлов для хранения краденого. Туда копируются конфигурационные данные из менеджеров паролей, сохраненные в Chrome, Firefox и Safari учетки; приватные ключи, сид-фразы для криптокошельков, токены аутентификации из 100+ расширений браузеров; файлы из папок «Рабочий стол» и «Документы», а также пароли, полученные с помощью фейковых системных подсказок.

Украденные данные впоследствии выводятся на серверы авторов атаки в виде ZIP-файла. По состоянию на 30 июня стилера Odyssey детектируют 22 из 62 антивирусов коллекции VirusTotal.

Анализ показал, что новобранец является результатом развития и ребрендинга Poseidon Stealer, а также форком AMOS Stealer. Его центры управления по большей части размещены в России. Жертвы — в основном жители США и ЕС; страны СНГ, по всей видимости, являются табу.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru